Compliance-Officer-Lehrgang
Methodik, Rechtsrahmen und Berichtswesen für die Compliance-Leitung.
Fachbeitrag MaRisk-Compliance
Ein mehrdimensionales Scoring-Modell macht die Wesentlichkeitsentscheidung nach AT 4.4.2 MaRisk nachvollziehbar und prüfungsfest. Dieser Beitrag zeigt Rechtsrahmen, Methode und Umsetzung nach der 9. MaRisk-Novelle und dem BRUBEG.
Ein mehrdimensionales Scoring-Modell macht nachvollziehbar, welche rechtlichen Regelungen für dein Institut wesentlich im Sinne von AT 4.4.2 Tz. 2 MaRisk sind. Die Aufsicht lässt die Methode offen und verlangt einen strukturierten, risikoorientierten Prozess. Das Modell liefert genau diesen Prozess und macht die Entscheidung gegenüber Geschäftsleitung, Interner Revision und Prüfern belegbar.
Seit 2026 ist das Thema dringlicher. Die 9. MaRisk-Novelle (Rundschreiben 06/2026 (BA), Juni 2026) hat die Compliance-Funktion neu gefasst, zusätzliche Anforderungen gelten nach einer Übergangsfrist ab dem 01.01.2027. Mit dem BRUBEG ist die Leitung der Compliance-Funktion zur besonderen Schlüsselfunktion geworden, mit eigenen Eignungs-, Berichts- und Anzeigepflichten.
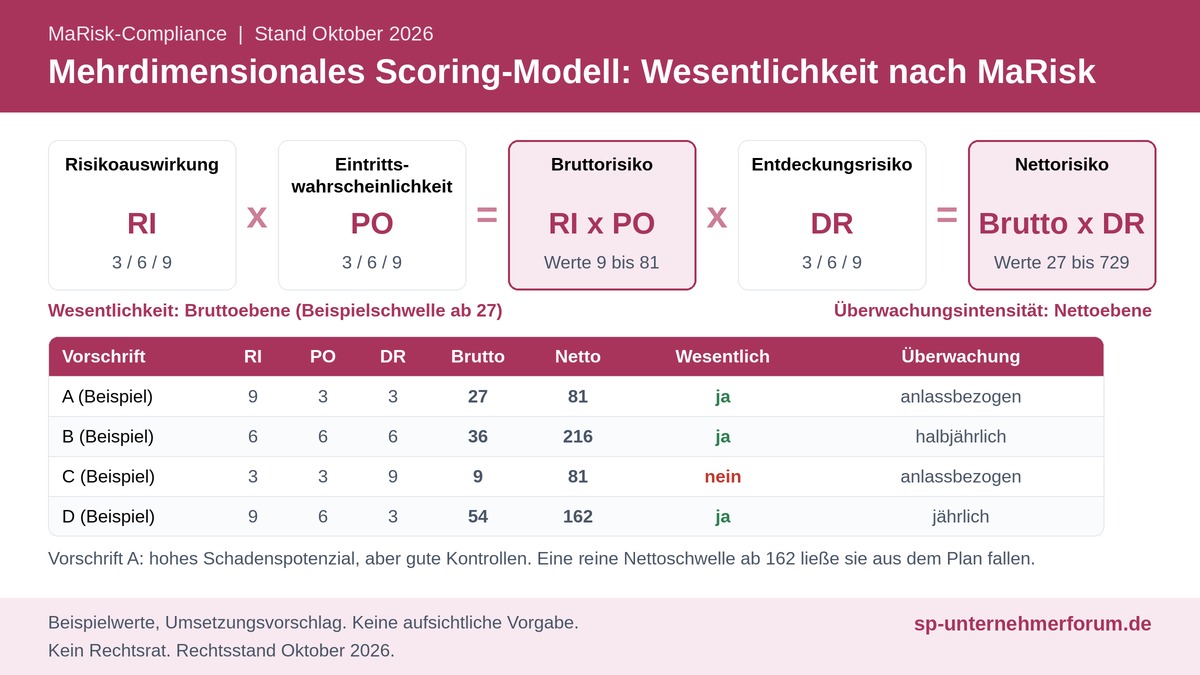
Die Methode in Kurzform: Drei Dimensionen mit je drei Stufen (3, 6, 9 Punkte). Das Bruttorisiko ergibt sich aus Risikoauswirkung mal Eintrittswahrscheinlichkeit, das Nettorisiko aus Bruttorisiko mal Entdeckungsrisiko. Die Wesentlichkeit bestimmst du auf Bruttoebene, die Überwachungsintensität auf Nettoebene.
Punktwerte und Schwellen in diesem Beitrag sind Umsetzungsvorschläge, keine aufsichtlichen Vorgaben. Nicht Gegenstand sind die Risikoanalyse nach § 5 GwG und die WpHG-Compliance nach § 80 WpHG und MaComp. Der Beitrag dient der Information und ersetzt keine Rechtsberatung.
Nach § 25a Abs. 1 Satz 4 Nr. 3 lit. c KWG umfasst das interne Kontrollsystem „eine unabhängige Risikocontrolling-Funktion und eine unabhängige Compliance-Funktion“. Die 9. MaRisk-Novelle konkretisiert das in AT 4.4.2. Den Maßstab für die Wesentlichkeit setzt Tz. 2:
Die Compliance-Funktion „identifiziert unter Berücksichtigung von Risikogesichtspunkten in regelmäßigen Abständen wesentliche rechtliche Regelungen und Vorgaben, deren Nichteinhaltung zu einer Gefährdung des Vermögens des Instituts führen kann“.
| Textziffer | Inhalt |
|---|---|
| Tz. 1 | Hinwirken auf wirksame Verfahren zur Einhaltung der für das Institut wesentlichen rechtlichen Regelungen und Vorgaben und entsprechender Kontrollen; Beratung der Geschäftsleitung |
| Tz. 2 | Identifikation wesentlicher rechtlicher Regelungen und Vorgaben unter Berücksichtigung von Risikogesichtspunkten in regelmäßigen Abständen |
| Tz. 3 | Grundsätzlich unmittelbare Unterstellung unter die Geschäftsleitung; Anbindung an andere Funktionen möglich, wenn eine direkte Berichtslinie besteht; Unabhängigkeit von Markt und Handel |
| Tz. 4 | Benennung eines Compliance-Beauftragten; bei sehr kleinen Instituten kann die Funktion einem Geschäftsleiter übertragen werden, wenn Interessenkonflikte vermieden werden |
| Tz. 5 | Uneingeschränkter Informationszugang; Zusammenarbeit und Informationsaustausch mit der Risikocontrolling-Funktion |
| Tz. 6 | Bericht mindestens jährlich und anlassbezogen an die Geschäftsleitung mit Hinweisen auf Defizite und Gegenmaßnahmen; Weitergabe an die Interne Revision |
Nach der Erläuterung muss die Compliance-Funktion die Risiken aus der Nichteinhaltung wesentlicher Regelungen identifizieren und im Rahmen eines strukturierten Prozesses sicherstellen, dass die betroffenen Bereiche deren Einhaltung überwachen. Dieser strukturierte Prozess ist das Scoring. Wie du wesentlich bestimmst, schreibt die Aufsicht nicht vor.
AT 4.4.2 lässt sonstige Vorgaben zur Compliance-Funktion aus anderen Aufsichtsgesetzen unberührt. Das ist für das Rechtsinventar wichtig: Weise für jede Regelung aus, ob eine spezielle Funktion zuständig ist, etwa der Geldwäschebeauftragte, die WpHG-Compliance oder der Datenschutz.
Bei laufenden Verfahren sind die Angaben monatsgenau gehalten. Neue Rechtsgebiete wirken über das Rechtsinventar direkt auf dein Scoring.
| Zeitpunkt | Ereignis | Einordnung |
|---|---|---|
| Februar 2026 | EBA und ESMA konsultieren überarbeitete Leitlinien zur Eignungsbeurteilung; Kenntnisse sollen auch ESG-Risiken, IKT-Risiken und den Einsatz von KI umfassen | Entwurfsstand; Geltung ist nach den vorliegenden Angaben spätestens zum Jahresende 2026 geplant |
| März und April 2026 | BRUBEG (BGBl. 2026 I Nr. 81): Leiter Compliance als Inhaber einer besonderen Schlüsselfunktion | Geltendes Recht; Eignungsakte und Berichtswege prüfen |
| Juni 2026 | Rundschreiben 06/2026 (BA): 9. MaRisk-Novelle mit AT 4.4.2 und AT 9 Tz. 5 | Geltendes Recht; Übergangsfrist für zusätzliche Anforderungen |
| 01.01.2027 | Ende der Übergangsfrist der 9. MaRisk-Novelle | Methodik bis dahin dokumentiert und genehmigt |
| 10.07.2027 | Geltung der AMLR, VO (EU) 2024/1624 | Im Rechtsinventar berücksichtigen |
| 02.12.2027 | Hochrisiko-Pflichten der KI-Verordnung nach Anhang III, VO (EU) 2024/1689 | Im Rechtsinventar berücksichtigen |
Identifiziert die wesentlichen Regelungen (AT 4.4.2 Tz. 2), wirkt auf wirksame Verfahren und Kontrollen hin (Tz. 1), berichtet mindestens jährlich und anlassbezogen (Tz. 6). Als Leiter der Funktion ist er besondere Schlüsselfunktion (§ 1 Abs. 2d Satz 2 KWG).
Genehmigt die Methodik und die Wesentlichkeitsschwelle (Empfehlung, keine Vorgabe), nimmt den Compliance-Bericht entgegen und trägt die Verantwortung. Sie bleibt auch bei einer Auslagerung bestehen (AT 9 MaRisk).
Der Leiter der Funktion darf bei Bedarf unabhängig von der Geschäftsleitung direkt berichten und nur mit vorheriger Zustimmung des Aufsichtsorgans abberufen werden (§ 25c Abs. 4a KWG).
Zusammenarbeit und Informationsaustausch mit der Compliance-Funktion (AT 4.4.2 Tz. 5), etwa für die Einordnung von Rechtsrisiken als operationelle Risiken.
Erhält den Compliance-Bericht (AT 4.4.2 Tz. 6) und prüft, ob Scoring, Überwachungsplan und Berichtswesen wirksam sind.
Überwachen die Einhaltung der wesentlichen Regelungen in ihrem Bereich. Die Compliance-Funktion stellt im Rahmen eines strukturierten Prozesses sicher, dass sie das tun.
Das Institut muss die fachliche Eignung und Zuverlässigkeit der Schlüsselfunktionsinhaber selbst sicherstellen, vor Übernahme der Funktion sowie regelmäßig und anlassbezogen (§ 25e KWG). Es führt außerdem eine Übersicht über Aufgaben und Verantwortlichkeiten (§ 25c Abs. 4a Nr. 8 KWG). Große Unternehmen zeigen Ernennung und Abberufung der BaFin an (§ 24 Abs. 1 Nr. 15b, Nr. 16 KWG).
Neue Rechtsgebiete wie AMLR oder KI-Verordnung fehlen, Zuständigkeiten anderer Funktionen sind nicht abgegrenzt.
AT 4.4.2 Tz. 2
Ein fester Betrag ist für eine Großbank unbedeutend und für ein sehr kleines Institut möglicherweise existenzbedrohend.
AT 4.4.2 Tz. 2
Das Entdeckungsrisiko bewertet Kontrollen und gehört in die Nettobetrachtung, nicht in das Bruttorisiko.
AT 4.4.2 Tz. 1 und 2
Bei den Stufen 3, 6 und 9 sind nur zehn Produktwerte möglich. Eine Schwelle von 109 Punkten ist dann praktisch 162 und sollte auch so benannt werden.
AT 4.4.2 Tz. 2
Eine Vorschrift mit hohem Schadenspotenzial fällt wegen guter Kontrollen aus dem Plan, und die Kontrollen selbst werden nicht mehr überwacht.
AT 4.4.2 Tz. 1
Eignungsakte, Berichtslinie zum Aufsichtsorgan und Übersicht der Verantwortlichkeiten fehlen oder sind nicht aktuell.
§ 25c Abs. 4a, § 25e KWG
Die Tabelle ordnet neun Prüffelder dem Normbezug zu. Typische Befunde zeigen, wo ein Modell in der Prüfung auffällt.
| Prüffeld | Prüffrage | Normbezug | Typischer Befund |
|---|---|---|---|
| Rechtsinventar | Sind alle einschlägigen Gesetze, Verordnungen, Rundschreiben und Leitlinien erfasst, einschließlich BRUBEG, DORA, AMLR und KI-Verordnung? | AT 4.4.2 Tz. 2 | Inventar stammt aus der Zeit vor der 9. Novelle |
| Zuständigkeiten | Ist je Regelung ausgewiesen, ob eine spezielle Funktion zuständig ist? | AT 4.4.2 | Doppelzuständigkeiten, keine Abgrenzung |
| Dimensionen | Sind Stufen, Punktwerte und Verknüpfungsregel dokumentiert? | AT 4.4.2 Tz. 2 | Skala vorhanden, Verknüpfung nicht erklärt |
| Kalibrierung | Sind die Schwellen der Risikoauswirkung an der Institutsgröße ausgerichtet? | AT 4.4.2 Tz. 2 | Feste Euro-Beträge |
| Wesentlichkeit | Ist begründet, auf welcher Ebene die Wesentlichkeit bestimmt wird, und hat die Geschäftsleitung genehmigt? | AT 4.4.2 Tz. 1 und 2 | Schwelle ohne Begründung oder ohne Genehmigung |
| Überwachungsplan | Ist der Plan aus den Scores abgeleitet, mit Intensität und Frequenz je Stufe? | AT 4.4.2 Tz. 1 | Plan unabhängig vom Scoring erstellt |
| Berichtswesen | Gibt es den jährlichen und den anlassbezogenen Bericht an Geschäftsleitung und Interne Revision? | AT 4.4.2 Tz. 6 | Bericht ohne Defizite und Gegenmaßnahmen |
| Schlüsselfunktion | Sind Eignung, Berichtslinie zum Aufsichtsorgan und Verantwortlichkeiten der Compliance-Leitung dokumentiert? | § 25c Abs. 4a, § 25e KWG | Keine eigene Eignungsakte |
| Auslagerung | Ist bei Auslagerung die Zulässigkeit nach AT 9 Tz. 5 geprüft? | AT 9 Tz. 5 MaRisk | Zulässigkeitsgrenzen nicht geprüft |
Grundlage ist eine vollständige Bestandsaufnahme: Welche Gesetze, Verordnungen, Rundschreiben und Leitlinien sind für dein Geschäftsmodell einschlägig? Für 2026 und 2027 gehören dazu insbesondere das KWG in der Fassung des BRUBEG (u. a. Fit-and-Proper, ESG-Risikoplan nach § 26c KWG), DORA (VO (EU) 2022/2554) mit der Abgrenzung zur IKT-Risikokontrollfunktion, die AMLR (ab 10.07.2027), die KI-Verordnung (Hochrisiko-Pflichten nach Anhang III ab 02.12.2027) sowie Verbraucherschutz-, Datenschutz-, Steuer- und Sanktionsrecht, soweit nicht andere Funktionen zuständig sind.
Bewährt hat sich die Bewertung in drei Dimensionen mit je drei Stufen zu 3, 6 und 9 Punkten.
| Dimension | Niedrig (3) | Mittel (6) | Hoch (9) |
|---|---|---|---|
| Risikoauswirkung (RI) | Geringer Schaden, z. B. bis 0,5 % des Risikodeckungspotenzials; keine nennenswerten Sanktionen | Spürbarer Schaden, z. B. 0,5 bis 2 % des Risikodeckungspotenzials; Bußgeld oder befristeter Reputationsschaden | Erheblicher Schaden, z. B. über 2 % des Risikodeckungspotenzials; hohe Bußgelder, Maßnahmen nach KWG, Erlaubnisrisiko, nachhaltiger Reputationsschaden |
| Eintrittswahrscheinlichkeit (PO) | Selten, stabile Rechtslage | Gelegentlich, Rechtsänderungen absehbar | Häufig, unsichere oder neue Rechtslage, hohe Fallzahlen |
| Entdeckungsrisiko (DR) | Wirksame, dokumentierte Kontrollen, keine Feststellungen | Teilweise manuelle Kontrollen, frühere Feststellungen | Fehlende oder unwirksame Kontrollen, hohe Abhängigkeit von Dritten |
Kalibrierung: Die Prozentwerte sind Beispielwerte. Richte die Schwellen der Risikoauswirkung an der Größe deines Instituts aus. AT 4.4.2 Tz. 2 stellt ausdrücklich auf die Gefährdung des Vermögens des Instituts ab.
Das Bruttorisiko (inhärentes Risiko) ist Risikoauswirkung mal Eintrittswahrscheinlichkeit, ohne Kontrollen. Mögliche Werte sind 9, 18, 27, 36, 54 und 81. Das Nettorisiko (Restrisiko) ist Bruttorisiko mal Entdeckungsrisiko und liegt zwischen 27 und 729. Es sind nur zehn Werte möglich: 27, 54, 81, 108, 162, 216, 243, 324, 486 und 729.
Zwei Schwellen, zwei Skalen: Eine Schwelle „109 Punkte oder mehr“ auf dem Dreifachprodukt ist praktisch 162 Punkte, also zum Beispiel 9 × 6 × 3 oder 6 × 6 × 6. Sie gehört auf die Nettoskala und steuert die Überwachung. Für die Wesentlichkeit auf Bruttoebene brauchst du eine eigene Schwelle auf der Skala von 9 bis 81. Ein Umsetzungsvorschlag ist ein Bruttowert ab 27. Damit ist jede Vorschrift mit hoher Risikoauswirkung automatisch wesentlich.
Lege fest und begründe, ob die Wesentlichkeit auf Brutto- oder Nettoebene bestimmt wird (empfohlen: Brutto für die Wesentlichkeit, Netto für Kontrollplanung und Überwachung), ob einzelne Dimensionen allein Wesentlichkeit auslösen und wer das Ergebnis genehmigt (empfohlen: die Geschäftsleitung).
| Vorschrift | RI | PO | DR | Brutto | Netto | Wesentlich (Brutto ab 27) | Wesentlich (nur Netto ab 162) | Überwachung (Beispiel) |
|---|---|---|---|---|---|---|---|---|
| A (Beispiel) | 9 | 3 | 3 | 27 | 81 | ja | nein | anlassbezogen |
| B (Beispiel) | 6 | 6 | 6 | 36 | 216 | ja | ja | halbjährlich |
| C (Beispiel) | 3 | 3 | 9 | 9 | 81 | nein | nein | anlassbezogen |
| D (Beispiel) | 9 | 6 | 3 | 54 | 162 | ja | ja | jährlich |
Was das Beispiel zeigt: Vorschrift A hat hohes Schadenspotenzial, fällt aber wegen guter Kontrollen unter eine reine Nettoschwelle von 162. Auf Bruttoebene bleibt sie wesentlich und damit im Überwachungsplan. Die Überwachungsintensität im Beispiel folgt Nettobändern: ab 216 halbjährlich, 108 bis 162 jährlich, bis 81 anlassbezogen. Auch diese Bänder sind Umsetzungsvorschläge.
Wesentliche Regelungen gehen in den risikoorientierten Überwachungsplan der Compliance-Funktion ein. Der Nettorisiko-Score bestimmt Prüfintensität und Prüffrequenz. Ergebnisse, Defizite und Gegenmaßnahmen fließen in den Compliance-Bericht (AT 4.4.2 Tz. 6). Aktualisiere die Bewertung regelmäßig und anlassbezogen, etwa bei neuen Gesetzen, Prüfungsfeststellungen oder Schadensfällen, und tausche die Ergebnisse mit dem Risikocontrolling aus (AT 4.4.2 Tz. 5).
| Zeitpunkt | Maßnahme |
|---|---|
| Sofort | Rechtsinventar um BRUBEG, DORA, AMLR und KI-Verordnung ergänzen; Eignungsakte der Compliance-Leitung anlegen; Compliance-Bericht auch dem Aufsichtsorgan zugänglich machen |
| Bis Ende 2026 | Scoring-Methodik dokumentieren und von der Geschäftsleitung genehmigen lassen; Schwellen an das Risikodeckungspotenzial anpassen |
| 01.01.2027 | Ende der MaRisk-Übergangsfrist |
| Jährlich | Compliance-Bericht an Geschäftsleitung, Interne Revision und Aufsichtsorgan |
| 10.07.2027 und 02.12.2027 | Geltung der AMLR und der Hochrisiko-Pflichten der KI-Verordnung im Rechtsinventar berücksichtigen |
Fehlen intern Kapazitäten für Rechtsinventar und Scoring, unterstützt S+P Compliance bei der Umsetzung, die Verantwortung bleibt bei deiner Geschäftsleitung. Mehr dazu auf sp-compliance.com.
Nein. AT 4.4.2 MaRisk verlangt einen strukturierten, risikoorientierten Prozess, mit dem die Compliance-Funktion in regelmäßigen Abständen die wesentlichen rechtlichen Regelungen und Vorgaben identifiziert. Die Methode wählt das Institut. Ein mehrdimensionales Scoring-Modell ist eine nachvollziehbare Möglichkeit, aber keine aufsichtliche Vorgabe.
Die MaRisk legen das nicht fest. Empfehlenswert ist die Bruttoebene für die Wesentlichkeit, weil sonst eine Vorschrift mit hohem Schadenspotenzial allein wegen guter Kontrollen aus dem Überwachungsplan fällt. Die Nettoebene steuert Prüfintensität und Prüffrequenz. Die Entscheidung ist zu begründen und von der Geschäftsleitung zu genehmigen.
Eine feste Höhe gibt es nicht. AT 4.4.2 Tz. 2 MaRisk stellt auf die Gefährdung des Vermögens des Instituts ab. Die Schwellen sind deshalb an der Größe des Instituts zu kalibrieren, zum Beispiel als Anteil am Risikodeckungspotenzial. Die Prozentwerte in diesem Beitrag sind Beispielwerte.
Nach AT 9 Tz. 5 MaRisk ist eine vollständige Auslagerung nur für nicht wesentliche Tochterinstitute innerhalb einer Institutsgruppe und für sehr kleine Institute zulässig. Eine teilweise Auslagerung ist im Rahmen von AT 9 möglich, sofern eine wirksame Überwachung gewährleistet bleibt. Die Auslagerung führt nicht zu einer Delegation der Verantwortung der Geschäftsleitung an das Auslagerungsunternehmen.
Die Leitung der Compliance-Funktion ist eine besondere Schlüsselfunktion. Das Institut prüft Eignung und Zuverlässigkeit selbst, der Leiter kann bei Bedarf direkt an das Aufsichtsorgan berichten und darf nicht ohne dessen vorherige Zustimmung abberufen werden. Große Unternehmen zeigen Ernennung und Abberufung der BaFin an.
AT 4.4.2 Tz. 2 MaRisk verlangt die Identifikation wesentlicher Regelungen in regelmäßigen Abständen. Sinnvoll ist eine jährliche Überprüfung zusammen mit dem Compliance-Bericht und zusätzlich eine anlassbezogene, etwa bei neuen Gesetzen, Prüfungsfeststellungen oder Schadensfällen.
Primärquellen und amtliche Stellen. Zitate und Randziffern sind vor Veröffentlichung am amtlichen Wortlaut gegenzulesen.
Methodik, Rechtsrahmen und Berichtswesen für die Compliance-Leitung.
Vertiefung der Compliance-Funktion nach MaRisk und WpHG.
Aktuelle Anforderungen aus KWG, MaRisk und EU-Regulierung.
Wirksame Überwachung bei Auslagerung nach AT 9 MaRisk.
Fachbeitrag zur Rolle und zu den Aufgaben der Compliance-Leitung.
Fachbeitrag zur Abgrenzung: Risikoanalyse nach GwG statt Wesentlichkeit nach MaRisk.
Termine und Buchung: Seminartermine von S+P Seminare.

Achim Schulz kennt die Führungsebene aus eigener Verantwortung – langjährig als Vorstand bei Banken und Geschäftsführer sowie als Interim-Manager in Industrieunternehmen. Diese Doppelperspektive aus Finanzsektor und Realwirtschaft prägt seine Beiträge für CEO, COO und CFO. Er kennt das Zusammenspiel von Geschäftsleitung, Aufsichtsrat und Gesellschaftern aus der Praxis und übersetzt strategische wie aufsichtsrechtliche Anforderungen in umsetzbare, haftungssichere Führungsentscheidungen – praxisnah und auf Augenhöhe mit dem Management.
LinkedIn-Profil → · Redaktion & Experten →
