Laut IBM-CAIO-Studie 2025 hatten 26 % der befragten Organisationen einen CAIO, nach 11 % im Jahr 2023. Organisationen mit CAIO berichten von einer um 10 % höheren Rendite auf KI-Ausgaben. 57 % der CAIOs wurden intern besetzt.
Fachbeitrag · Geschäftsleitung und Governance
CRO CCO oder CDO: Rollen, CAIO und Haftung in der C-Suite
Für Geschäftsführer, Vorstände, Aufsichtsräte und Gesellschafter im Mittelstand sowie für Geschäftsleiter und Leiter von Kontrollfunktionen in Instituten.
Management Summary
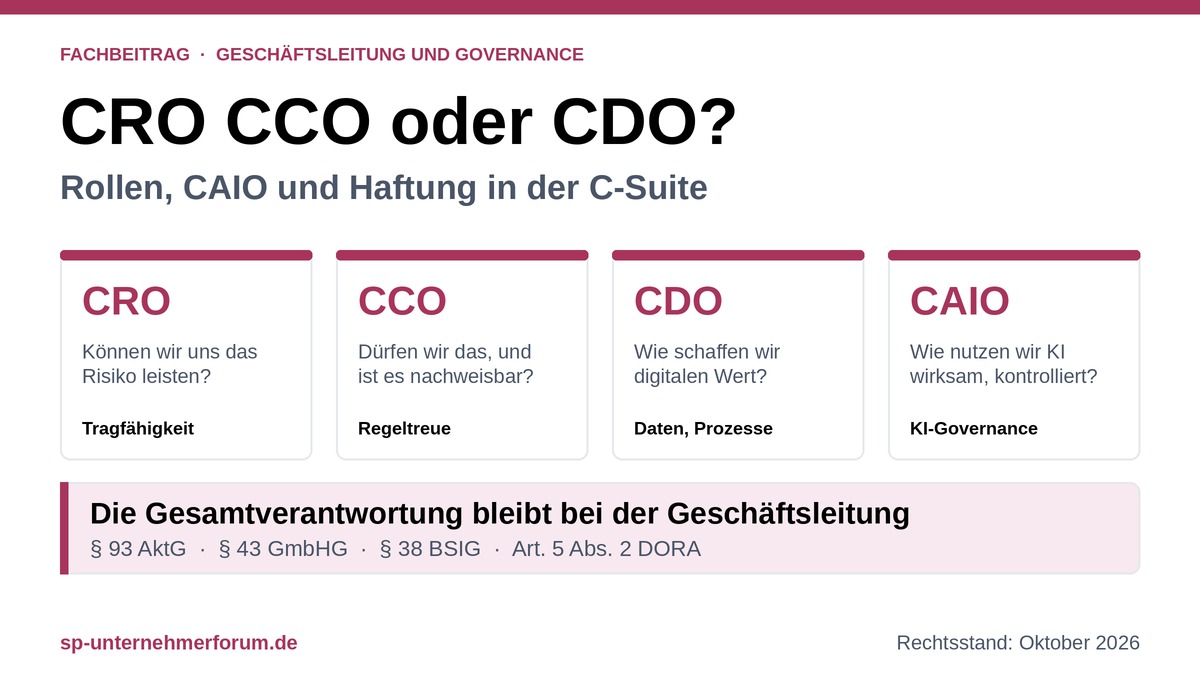
Die Frage „CRO CCO oder CDO?“ führt in die Irre, wenn sie als Entweder-oder gestellt wird. Neue Titel in der Führungsetage sind schnell vergeben, die Verantwortung dahinter lässt sich nicht so einfach verteilen. Neben dem Chief Risk Officer (CRO), dem Chief Compliance Officer (CCO) und dem Chief Digital Officer (CDO) entsteht derzeit eine vierte Rolle: der Chief AI Officer (CAIO).
Die Dynamik ist messbar: Nach der CEO-Studie 2026 von IBM geben 76 % der befragten Organisationen an, einen CAIO zu haben. Die CAIO-Studie 2025 des IBM Institute for Business Value nannte noch 26 %. Beide Werte stammen aus unterschiedlichen Befragungen und lassen sich nur eingeschränkt vergleichen; sie zeigen die Richtung, nicht ein exaktes Tempo. Gleichzeitig nehmen Gesetzgeber und Aufsicht Unternehmen und Geschäftsleitung stärker in die Pflicht, etwa bei der Cybersicherheit (§ 38 BSIG), bei der Geldwäscheprävention (Art. 11 AMLR ab Juli 2027) und bei der KI-Kompetenz (Art. 4 KI-VO).
Für Sie als Geschäftsleitung lautet die entscheidende Frage deshalb nicht, welcher Titel besetzt wird. Sie lautet: Wie verteilen Sie Aufgaben so, dass Entscheidungen schneller werden und Ihre Gesamtverantwortung nachweisbar erfüllt bleibt? Ein CRO oder CCO entlastet Sie nicht automatisch. Er hilft Ihnen, Ihre Sorgfaltspflichten nachzuweisen, wenn Auswahl, Ausstattung, Einweisung und Überwachung stimmen.
Dieser Beitrag vergleicht die vier Rollen, zeigt Überschneidungen und benennt die Pflichten, die unverändert bei der Geschäftsleitung bleiben. Er trennt geltendes Recht, Übergangsregelungen und künftiges Recht (Rechtsstand Oktober 2026) und schließt mit RASCI-Matrix, Prüfschema und Checkliste. Die Einzelprofile der Rollen finden Sie in den Beiträgen zum CRO, zum CCO und im Überblick zu CEO, COO und CFO. Gehaltsangaben und Lehrgangsinhalte sind nicht Gegenstand. Der Beitrag ersetzt keine Rechtsberatung im Einzelfall.
Inhaltsverzeichnis
Warum sich die C-Suite gerade neu sortiert
Drei Entwicklungen treiben die Ausdifferenzierung der Führungsrollen.
In der CEO-Studie 2025 von IBM gaben 64 % der CEOs an, in Technologien zu investieren, bevor sie deren Wert klar verstehen. Gartner erwartet, dass bis Ende 2027 mehr als 40 % der Projekte mit agentischer KI abgebrochen werden.
Cybersicherheitsrecht (§ 38 BSIG), DORA (Art. 5 Abs. 2) und AMLR (Art. 11) knüpfen Umsetzung, Überwachung und Schulung unmittelbar an die Leitungsebene. Die KI-Verordnung ergänzt dies um Pflichten zur KI-Kompetenz (Art. 4) und um Verbote (Art. 5).
Pain Point
Viele Unternehmen schaffen neue Titel, ohne Entscheidungsrechte, Berichtswege und Schnittstellen zu klären. Das Ergebnis sind Doppelarbeit, Zuständigkeitslücken und im Ernstfall ein Organisationsverschulden der Geschäftsleitung.
Praxistipp
Beginnen Sie nicht mit dem Organigramm, sondern mit einer Liste Ihrer zehn wichtigsten Entscheidungen der nächsten zwölf Monate. Ordnen Sie jeder Entscheidung zu, wer vorbereitet, wer prüft, wer entscheidet und wer informiert wird.
Mehr dazu: Dynamik des C-Levels
Was bei der Geschäftsleitung bleibt: Gesamtverantwortung und Haftung
Sorgfaltsmaßstab und Innenhaftung
Nach § 43 Abs. 1 GmbHG haben Geschäftsführer „in den Angelegenheiten der Gesellschaft die Sorgfalt eines ordentlichen Geschäftsmannes anzuwenden“. Wer seine Obliegenheiten verletzt, haftet der Gesellschaft „solidarisch für den entstandenen Schaden“ (§ 43 Abs. 2 GmbHG). Für den Vorstand gilt § 93 Abs. 2 AktG entsprechend. Das ist Innenhaftung gegenüber der Gesellschaft, keine Durchgriffshaftung.
Business Judgement Rule
Eine Pflichtverletzung liegt nicht vor, wenn das Vorstandsmitglied bei einer unternehmerischen Entscheidung vernünftigerweise annehmen durfte, auf der Grundlage angemessener Information zum Wohle der Gesellschaft zu handeln (§ 93 Abs. 1 Satz 2 AktG). Die Analysen von CRO, CCO, CDO und CAIO liefern diese Informationsgrundlage. Entscheiden muss die Geschäftsleitung. Wer Warnungen des CRO ohne nachvollziehbare Abwägung übergeht, verlässt den Schutz der Business Judgement Rule. Dokumentieren Sie deshalb, warum Sie einer Einschätzung folgen oder nicht.
Früherkennung und Überwachung
Der Vorstand hat ein Überwachungssystem einzurichten, damit den Fortbestand gefährdende Entwicklungen früh erkannt werden (§ 91 Abs. 2 AktG). Börsennotierte Gesellschaften brauchen zusätzlich ein angemessenes und wirksames internes Kontroll- und Risikomanagementsystem (§ 91 Abs. 3 AktG). Für alle haftungsbeschränkten Rechtsträger verlangt § 1 Abs. 1 StaRUG, bestandsgefährdende Entwicklungen fortlaufend zu überwachen und bei Bedarf Gegenmaßnahmen zu ergreifen. Wer diese Pflicht verletzt, riskiert die persönliche Innenhaftung gegenüber der Gesellschaft nach § 43 Abs. 2 GmbHG bzw. § 93 Abs. 2 AktG.
Aufsichtspflicht
Wer erforderliche Aufsichtsmaßnahmen unterlässt, handelt ordnungswidrig. Dazu gehören auch Bestellung, sorgfältige Auswahl und Überwachung von Aufsichtspersonen. Ist die Zuwiderhandlung mit Strafe bedroht, beträgt die Geldbuße bis zu 1 Mio. EUR; bei bußgeldbewehrten Zuwiderhandlungen richtet sich der Rahmen nach deren Höchstbuße (§ 130 Abs. 1 und 3 OWiG).
Kernaussage
Ein CRO oder CCO entlastet Sie nicht automatisch. Er hilft Ihnen, Ihre Sorgfaltspflichten nachweisbar zu erfüllen, wenn Auswahl, Ausstattung, Einweisung und Überwachung stimmen.
Praxistipp
Dokumentieren Sie bei jeder wesentlichen Entscheidung, welche Risiko- und Compliance-Einschätzungen vorlagen und warum Sie ihnen gefolgt sind oder nicht. Diese Abwägung ist Ihr Nachweis nach § 93 Abs. 1 Satz 2 AktG.
Mehr dazu: Regulatorik für Geschäftsführer: Pflichten, Haftung und Aufsicht
Fristen und Zeitpunkte im Überblick
Unverändert geltend und nicht an eine Frist gebunden sind insbesondere § 93 AktG, § 43 GmbHG, § 91 Abs. 2 und 3 AktG, § 1 StaRUG, §§ 9 und 130 OWiG sowie § 12 HinSchG (interne Meldestelle ab in der Regel 50 Beschäftigten). Das LkSG gilt in der geltenden Fassung fort; das BAFA prüft seit Herbst 2025 keine Berichte mehr und verhängt Bußgelder nur noch bei schweren Verstößen. Sorgfalts- und Dokumentationspflichten bleiben bestehen. Für laufende Verfahren nennt die Tabelle nur den Monat.
| Zeitpunkt | Regelung | Status |
|---|---|---|
| 17.01.2025 | DORA gilt für Finanzunternehmen. | Geltend |
| 12.09.2025 | Data Act (Verordnung (EU) 2023/2854) gilt. | Geltend |
| 06.12.2025 | § 38 BSIG (NIS2UmsuCG): Umsetzungs-, Überwachungs- und Schulungspflicht der Geschäftsleitung. | Geltend |
| 01.04.2026 | BRUBEG: § 25c Abs. 4a Nr. 3 lit. h und i KWG sowie § 25e KWG. | Geltend |
| 2026 | MaRisk 10.0 (Rundschreiben 06/2026 (BA)): AT 3.1, AT 4.2, AT 4.4.1, AT 4.4.2. | Geltend |
| Juli 2026 | LkSG-Änderung: Kabinettsbeschluss mit Anwendungsbereich ab 5.000 Beschäftigten und CSDDD-Umsetzung 1:1; Änderungsgesetz (BT-Drs. 21/2474) noch in den Ausschüssen. | Laufendes Verfahren |
| 29.07.2026 | KI-MIG (KI-Marktüberwachungsgesetz) in Kraft. | Geltend |
| 12.09.2026 | Data Act: Art. 3 Abs. 1 (datenzugängliche Gestaltung) für vernetzte Produkte, die danach in Verkehr gebracht werden. | Geltend |
| Oktober 2026 | Bundestag beschließt das neue Produkthaftungsrecht; Software und KI-Systeme werden ausdrücklich erfasst. | Laufendes Verfahren |
| Dezember 2026 | Inkrafttreten des neuen Produkthaftungsrechts geplant. | Künftig |
| 01.01.2027 | DORA für KWG-Institute nach § 1a Abs. 2a KWG. | Künftig |
| bis 09.07.2027 | § 7 GwG: Geldwäschebeauftragter auf Führungsebene. | Übergang |
| 10.07.2027 | Art. 11 AMLR: Compliance-Manager im Leitungsorgan. | Künftig |
| 02.12.2027 | Hochrisiko-Pflichten nach Anhang III KI-VO (z. B. Personalauswahl, Kreditwürdigkeitsprüfung). | Künftig |
Pflichten nach Funktion: CRO, CCO, CDO und CAIO
Der CRO: Risiken messen, Tragfähigkeit sichern
Der CRO beantwortet die Frage: „Können wir uns dieses Risiko leisten?“ Er erfasst und bewertet Risiken, baut Frühwarnindikatoren auf, quantifiziert Szenarien und berichtet an Geschäftsleitung und Aufsichtsorgan.
Geltendes Recht
- Unternehmen allgemein: Eine Pflicht, einen CRO zu bestellen, gibt es nicht. Die Pflicht zur Früherkennung (§ 91 Abs. 2 AktG, § 1 StaRUG) trifft die Geschäftsleitung. Der CRO ist eine Organisationsentscheidung, mit der Sie diese Pflicht erfüllen.
- Institute: Die Risikocontrolling-Funktion muss „organisatorisch bis einschließlich der Ebene der Geschäftsleitung von den Geschäftsbereichen getrennt sein, die Geschäfte initiieren bzw. abschließen“ (MaRisk AT 4.4.1 Tz. 1). Die Leitung ist „in wichtige risikopolitische Entscheidungen der Geschäftsleitung einzubinden“, muss „zumindest direkt unterhalb der Geschäftsleitung angesiedelt sein“ und die Aufgabe „grundsätzlich exklusiv wahrnehmen“ (AT 4.4.1 Tz. 4). Die Risikostrategie legt die Geschäftsleitung fest (AT 4.2 Tz. 2).
- BRUBEG (seit 01.04.2026): Leiter interner Kontrollfunktionen brauchen hinreichende Autorität, einen direkten Berichtsweg an das Aufsichtsorgan und dürfen nur mit dessen vorheriger Zustimmung abberufen werden (§ 25c Abs. 4a Nr. 3 lit. h und i KWG). Institute müssen die Eignung der Inhaber von Schlüsselfunktionen sicherstellen (§ 25e KWG).
Praxistipp
Geben Sie dem CRO ein klares Eskalationsrecht: Bei Überschreitung des Risikoappetits muss er unmittelbar an die Gesamtgeschäftsleitung und, in Instituten, an das Aufsichtsorgan berichten können.
Mehr dazu: Aufgaben eines CRO
Der CCO: Regeln einhalten, Integrität sichern
Der CCO beantwortet die Frage: „Dürfen wir das so tun, und können wir es nachweisen?“ Er identifiziert relevante Pflichten, wirkt auf wirksame Verfahren und Kontrollen hin, berät die Geschäftsleitung und berichtet über Verstöße und Schwachstellen. Bei KI-Verordnung und Cybersicherheitsrecht unterstützt er die Geschäftsleitung; die Verantwortung für die Cybersicherheit trägt die Geschäftsleitung selbst, bei Finanzunternehmen nach Art. 5 Abs. 2 DORA, bei NIS2-Einrichtungen nach § 38 BSIG.
Geltendes Recht
- Institute: Die Compliance-Funktion „muss auf die Implementierung wirksamer Verfahren zur Einhaltung der für das Institut wesentlichen rechtlichen Regelungen und Vorgaben und entsprechender Kontrollen hinwirken“ und die Geschäftsleitung „unterstützen und beraten“ (MaRisk AT 4.4.2 Tz. 1). Sie ist „grundsätzlich unmittelbar der Geschäftsleitung zu unterstellen“ (AT 4.4.2 Tz. 3).
- Geldwäsche: Verpflichtete bestellen einen Geldwäschebeauftragten „auf Führungsebene“, der „der Geschäftsleitung unmittelbar nachgeordnet“ ist. „Die Verantwortung der Leitungsebene bleibt hiervon unberührt.“ (§ 7 Abs. 1 GwG)
- Hinweisgeberschutz: Beschäftigungsgeber mit in der Regel mindestens 50 Beschäftigten müssen eine interne Meldestelle einrichten und betreiben (§ 12 Abs. 1 und 2 HinSchG).
- Lieferkette: Das LkSG gilt fort, die Berichtspflicht ist faktisch ausgesetzt. Sorgfalts- und Dokumentationspflichten bleiben bestehen. Das Änderungsgesetz (BT-Drs. 21/2474) ist noch nicht verabschiedet.
Künftiges Recht
- AMLR ab 10.07.2027: Verpflichtete benennen „ein Mitglied des Leitungsorgans in seiner Leitungsfunktion“ als Compliance-Manager (Art. 11 Abs. 1 AMLR). Der Geldwäschebeauftragte wird vom Leitungsorgan ernannt und muss über eine „ausreichend hohe hierarchische Stellung“ verfügen (Art. 11 Abs. 2 AMLR). Geldwäsche-Compliance wird damit ausdrücklich zur Aufgabe eines Geschäftsleiters.
- LkSG und CSDDD: Nach dem Kabinettsbeschluss im Juli 2026 soll das LkSG nur noch Unternehmen ab 5.000 Beschäftigten und mehr als 1,5 Mrd. EUR Umsatz erfassen. Die CSDDD soll 1:1 umgesetzt werden.
Wichtig
Ein CCO hat in der Regel kein Vetorecht. Er kann warnen, eskalieren und Maßnahmen empfehlen. Die Entscheidung trifft die Geschäftsleitung. Wer ihm ein Veto einräumen will, muss das ausdrücklich in Geschäftsordnung oder Kompetenzordnung regeln.
Praxistipp
Legen Sie bis spätestens Anfang 2027 fest, welches Mitglied der Geschäftsleitung ab Juli 2027 Compliance-Manager nach Art. 11 AMLR wird, und passen Sie den Geschäftsverteilungsplan rechtzeitig an.
Mehr dazu: Aufgaben eines CCO
Der CDO und der CAIO: Daten, Digitalisierung und KI steuern
Der CDO beantwortet die Frage: „Wie schaffen wir mit Daten und digitalen Prozessen Wert?“ Er verantwortet die digitale Transformation, Datenstrategie, Plattformen und Automatisierung. Der CIO sorgt dagegen für den stabilen IT-Betrieb. Der CAIO konzentriert sich auf KI: Use-Case-Auswahl, Modell- und Anbieterwahl, Wertnachweis und KI-Governance. In kleineren Unternehmen übernimmt der CDO diese Rolle häufig mit.
Geltendes Recht
- Data Act: Die Verordnung (EU) 2023/2854 gilt seit 12.09.2025. Die Pflicht zur datenzugänglichen Gestaltung nach Art. 3 Abs. 1 gilt für vernetzte Produkte, die nach dem 12.09.2026 in Verkehr gebracht wurden.
- KI-VO: Verbotene Praktiken nach Art. 5 gelten bereits. Art. 4 verpflichtet Anbieter und Betreiber in der Fassung der Verordnung (EU) 2026/1744, Maßnahmen zur Förderung der KI-Kompetenz zu ergreifen. Das KI-Marktüberwachungsgesetz (KI-MIG) ist seit 29.07.2026 in Kraft.
- Cybersicherheit: Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen „sind verpflichtet, die … Risikomanagementmaßnahmen umzusetzen und ihre Umsetzung zu überwachen“ (§ 38 Abs. 1 BSIG) und „müssen regelmäßig an Schulungen teilnehmen“ (§ 38 Abs. 3 BSIG). Diese Pflicht lässt sich nicht an den CDO oder CISO abgeben.
- DORA (nur Finanzunternehmen): Das Leitungsorgan trägt die letztendliche Verantwortung für das IKT-Risikomanagement (Art. 5 Abs. 2 DORA). DORA ist damit kein Thema des CCO allein und für Unternehmen außerhalb des Finanzsektors nicht unmittelbar anwendbar.
Künftiges Recht
- Hochrisiko-KI: Die Pflichten für Hochrisiko-Systeme nach Anhang III KI-VO (z. B. Personalauswahl, Kreditwürdigkeitsprüfung) gelten ab 02.12.2027.
- Produkthaftung: Der Bundestag hat im Oktober 2026 das neue Produkthaftungsrecht beschlossen. Software und KI-Systeme werden ausdrücklich erfasst. Das Inkrafttreten ist für Dezember 2026 geplant.
Praxistipp
Führen Sie ein gemeinsames KI-Register, in dem jeder Use Case mit Risikoklasse nach KI-VO, Datenkategorien, Anbieter, verantwortlicher Person und Freigabestatus erfasst ist. Der CAIO pflegt das Register, CRO und CCO prüfen, die Geschäftsleitung gibt frei.
Mehr dazu: AI Compliance Officer
CRO CCO oder CDO: die Rollen im Vergleich
Die Frage „CRO CCO oder CDO“ lässt sich nur beantworten, wenn die Rollen nach Leitfrage, Schwerpunkt und Verteidigungslinie getrennt werden. Die Tabelle stellt sie nebeneinander.
| Kriterium | CRO | CCO | CDO | CAIO |
|---|---|---|---|---|
| Leitfrage | Können wir uns das Risiko leisten? | Dürfen wir das, und ist es nachweisbar? | Wie schaffen wir digitalen Wert? | Wie nutzen wir KI wirksam und kontrolliert? |
| Schwerpunkt | Risikoinventur, Tragfähigkeit, Frühwarnung, Szenarien | Rechtsinventar, Kontrollen, Meldestelle, Schulung | Datenstrategie, Plattformen, Prozessdigitalisierung | KI-Use-Cases, Modelle, Wertnachweis, KI-Register |
| Verteidigungslinie | Zweite Linie | Zweite Linie | Erste Linie | Erste Linie (Governance-Aufgaben mit der zweiten Linie abstimmen) |
| Typische Normen | § 91 AktG, § 1 StaRUG, MaRisk AT 4.4.1 | MaRisk AT 4.4.2, § 7 GwG, Art. 11 AMLR, HinSchG, LkSG (Berichtspflicht faktisch ausgesetzt, Novelle geplant) | Data Act, DSGVO, § 38 BSIG (Umsetzung) | KI-VO, KI-MIG, DSGVO |
| Pflichtrolle? | In Instituten als Leitung Risikocontrolling | In Instituten als Compliance-Beauftragter; Geldwäschebeauftragter nach § 7 GwG | Nein | Nein |
Praxistipp
Trennen Sie Gestalter und Prüfer. Wenn CDO oder CAIO zugleich die Risiko- oder Compliance-Prüfung ihrer eigenen Projekte übernehmen, fehlt die unabhängige zweite Linie.
Mehr dazu: CEO und C-Suite im Überblick
Pain Points: Wo Rollenmodelle in der Praxis scheitern
Die folgenden Schwachstellen treten auf, wenn Rollen ohne klare Regeln eingeführt werden.
Neue Rollen werden besetzt, ohne Entscheidungsrechte, Berichtswege und Schnittstellen zu klären. Doppelarbeit und Zuständigkeitslücken sind die Folge.
Normbezug: § 93 AktG, § 43 GmbHG, § 130 OWiG; BGH II ZR 11/17.
CDO oder CAIO treiben Projekte, ohne dass Risiko und Compliance früh eingebunden sind. Die Folge sind Schatten-KI, Datenabfluss und Projekte, die kurz vor dem Rollout gestoppt werden.
Normbezug: Art. 4 und Art. 5 KI-VO.
Wer ein Vorhaben verantwortet, prüft dessen Risiken und Compliance nicht selbst. Sonst fehlt die unabhängige zweite Linie.
Normbezug: für Institute MaRisk AT 4.4.1 Tz. 1; im Übrigen Organisationspflicht der Geschäftsleitung (§ 130 OWiG).
Dem CCO wird ein Veto zugeschrieben, das in keiner Geschäftsordnung steht. Er hat in der Regel ein Warn- und Eskalationsrecht, keine Entscheidungsmacht.
Normbezug: MaRisk AT 4.4.2 Tz. 1 („unterstützen und beraten“).
Die Verantwortung für Cybersicherheit wird an CDO oder CISO delegiert. Umsetzung und Überwachung bleiben Pflicht der Geschäftsleitung, ebenso die eigene Schulung.
Normbezug: § 38 Abs. 1 und 3 BSIG; Art. 5 Abs. 2 DORA.
Ab Juli 2027 muss ein Mitglied des Leitungsorgans als Compliance-Manager benannt sein. Wer erst dann den Geschäftsverteilungsplan ändert, verliert Vorlauf.
Normbezug: Art. 11 Abs. 1 AMLR; § 7 GwG.
Quick-Check: Ist Ihre C-Suite rechtssicher aufgestellt?
Das Prüfschema hilft Ihnen, Ihre C-Suite rechtssicher aufzustellen. Beantworten Sie jede Frage mit „erfüllt“, „teilweise“ oder „offen“ und halten Sie den Beleg fest. Die Spalte „Gilt für“ zeigt, ob die Frage Sie betrifft.
| Nr. | Prüffeld | Prüffrage | Normbezug | Gilt für |
|---|---|---|---|---|
| 1 | Ressortverteilung | Ist die Ressortverteilung klar, eindeutig und von allen Geschäftsleitern mitgetragen? | BGH II ZR 11/17; § 43 GmbHG; § 93 AktG | Alle |
| 2 | Früherkennung | Gibt es ein Früherkennungs- und Überwachungssystem für bestandsgefährdende Risiken? | § 91 Abs. 2 AktG; § 1 Abs. 1 StaRUG | AG; haftungsbeschränkte Rechtsträger |
| 3 | Entscheidungsdokumentation | Werden Entscheidungen auf angemessener Informationsgrundlage dokumentiert? | § 93 Abs. 1 Satz 2 AktG | Alle |
| 4 | Delegation | Sind Auswahl, Einweisung und Überwachung der Funktionsträger nachgewiesen? | § 130 OWiG; § 9 Abs. 2 OWiG | Alle |
| 5 | Risikocontrolling | Ist das Risikocontrolling getrennt, die Leitung direkt unterhalb der Geschäftsleitung angesiedelt? | MaRisk AT 4.4.1 Tz. 1 und 4 | Institute |
| 6 | Compliance-Funktion | Ist die Compliance-Funktion der Geschäftsleitung unmittelbar unterstellt? | MaRisk AT 4.4.2 Tz. 1 und 3 | Institute |
| 7 | Aufsichtsorgan | Sind Berichtsweg zum Aufsichtsorgan und Zustimmung bei Abberufung geregelt? | § 25c Abs. 4a Nr. 3 lit. h, i KWG | Institute |
| 8 | Cybersicherheit | Ist die Umsetzung überwacht und die Schulung der Geschäftsleitung belegt? | § 38 Abs. 1 und 3 BSIG | NIS2-Einrichtungen |
| 9 | Geldwäsche-Compliance | Ist der Compliance-Manager im Leitungsorgan ab 10.07.2027 bestimmt? | § 7 GwG; Art. 11 AMLR | GwG-Verpflichtete |
| 10 | Hinweisgebersystem | Ist die interne Meldestelle eingerichtet? | § 12 HinSchG | Ab in der Regel 50 Beschäftigten |
| 11 | KI-Governance | Sind KI-Register, KI-Kompetenzmaßnahmen und Prüfung auf verbotene Praktiken vorhanden? | Art. 4 und Art. 5 KI-VO | Unternehmen mit KI-Einsatz |
| 12 | Hochrisiko-KI | Sind Hochrisiko-KI-Systeme bis 02.12.2027 identifiziert? | Anhang III KI-VO | Unternehmen mit KI-Einsatz |
Zusammenspiel im GRC-Modell: RASCI statt Rollenkonkurrenz
Ein GRC-Modell (Governance, Risk, Compliance) verbindet die Rollen über klare Verantwortlichkeiten. Die RASCI-Matrix zeigt eine Grundverteilung: R = durchführend, A = entscheidend und rechenschaftspflichtig, S = unterstützend, C = konsultiert, I = informiert.
| Aufgabe | Geschäftsleitung | CRO | CCO | CDO | CAIO |
|---|---|---|---|---|---|
| Unternehmens- und Risikostrategie festlegen | A | R | C | C | C |
| Risikoinventur und Risikobericht | A | R | C | S | S |
| Rechtsinventar und Compliance-Kontrollen | A | C | R | S | S |
| Digitalstrategie und Datenarchitektur | A | C | C | R | S |
| KI-Use-Case-Freigabe | A | C | C | S | R |
| KI-Register und KI-Kompetenz (Art. 4 KI-VO) | A | C | C | S | R |
| Cybersicherheit nach § 38 BSIG umsetzen und überwachen | A | C | C | R | S |
| Berichterstattung an das Aufsichtsorgan | A | R | R | C | C |
Kernaussage
In jeder Zeile steht das „A“ bei der Geschäftsleitung. Das ist kein Formfehler, sondern die rechtliche Realität nach § 93 AktG, § 43 GmbHG, § 38 BSIG und Art. 5 Abs. 2 DORA.
Praxistipp
Richten Sie ein monatliches GRC-Board mit allen vier Rollen ein. Feste Tagesordnung: Risikoappetit-Ampel, neue Pflichten aus dem Rechtsinventar, Status der KI-Use-Cases, offene Feststellungen.
Die Grundverteilung ist ein Ausgangspunkt. Für Institute und Nicht-Institute ist sie vor der Übernahme fachlich zu prüfen und an MaRisk, BRUBEG und Ihre Geschäftsordnung anzupassen.
Delegation richtig gestalten
Geltendes Recht
- Ressortverteilung: Nach dem BGH (Urteil vom 06.11.2018 – II ZR 11/17) setzt eine wirksame Aufgabenverteilung eine klare und eindeutige Abgrenzung voraus, die von allen Geschäftsführern mitgetragen wird. Die Aufgaben müssen geeigneten Personen übertragen werden. Für die übrigen Ressorts bleiben Überwachungspflichten bestehen.
- Beauftragte: Wer ausdrücklich beauftragt ist, Aufgaben des Inhabers in eigener Verantwortung wahrzunehmen, kann selbst bußgeldrechtlich verantwortlich werden (§ 9 Abs. 2 Satz 1 Nr. 2 OWiG). Die Aufsichtspflicht des Inhabers nach § 130 OWiG bleibt bestehen.
- Institute: Die Geschäftsleiter sind „unabhängig von der internen Zuständigkeitsregelung“ für die ordnungsgemäße Geschäftsorganisation verantwortlich (MaRisk AT 3.1).
Vier Bausteine einer belastbaren Delegation
- Auswahl: fachliche Eignung und Zuverlässigkeit prüfen und dokumentieren.
- Einweisung: Aufgaben, Befugnisse, Budget und Berichtspflichten schriftlich festlegen.
- Ausstattung: ausreichende Ressourcen, Informationszugang und Eskalationsrecht.
- Überwachung: regelmäßige Berichte, Stichproben und Reaktion auf Warnsignale.
Diese Rollen können Sie entlasten, wenn die Delegation ordnungsgemäß ist. Die Gesamtverantwortung bleibt bei Ihnen.
Praxistipp
Ergänzen Sie jede Stellenbeschreibung für CRO, CCO, CDO und CAIO um eine Zeile „Eskalation an“ und eine Zeile „Berichtsrhythmus“. So wird die Überwachung messbar.
Praxisszenario: Generative KI im Kundenservice
Ein mittelständisches Unternehmen will eine KI-Lösung im Kundenservice einführen. Die Rollen greifen so ineinander:
- CDO und CAIO: formulieren den Use Case, definieren messbare Ziele (z. B. Bearbeitungszeit, Erstlösungsquote), wählen Anbieter und Schnittstellen und planen einen begrenzten Pilotbetrieb.
- CCO: prüft Datenschutz (Rechtsgrundlage, Auftragsverarbeitung, Drittlandtransfer), Transparenzpflichten gegenüber Kunden, Urheberrecht und Mitbestimmung (§ 87 Abs. 1 Nr. 6 BetrVG). Er erstellt eine KI-Nutzungsrichtlinie und plant die Schulung nach Art. 4 KI-VO.
- CRO: bewertet Fehlberatungs- und Haftungsrisiken, Abhängigkeit vom Anbieter, Ausfallszenarien und Exit-Optionen. Er legt Kennzahlen für die laufende Überwachung fest (z. B. Fehlerquote, Beschwerden, Eskalationen an Menschen).
- Geschäftsleitung: entscheidet auf Basis der drei Stellungnahmen über Freigabe, Auflagen oder Abbruch und dokumentiert die Abwägung.
Ergebnis: Nicht die Geschwindigkeit eines Einzelnen entscheidet, sondern ein abgestimmter Freigabeprozess mit klaren Kriterien. Ein Pilot mit Abbruchkriterien reduziert das Risiko, das Gartner bei agentischen KI-Projekten beschreibt.
Praxistipp
Legen Sie vor dem Pilotstart drei Abbruchkriterien fest. Ein Projekt, das nicht scheitern darf, lässt sich nicht steuern.
Mehr dazu: KI-Nutzung trifft Business Judgement Rule
Mittelstand: Rollen bündeln statt Stellen schaffen
Nicht jedes Unternehmen braucht vier neue Führungskräfte. Entscheidend ist, dass die Funktionen abgedeckt sind:
- Bündeln Sie verträglich: Risiko und Compliance lassen sich bei geringer Komplexität zusammenführen (für Institute vgl. MaRisk AT 4.4.2). CDO und CAIO lassen sich ebenfalls in einer Rolle bündeln.
- Trennen Sie unverträglich: Wer Projekte verantwortet, sollte deren Risiko- und Compliance-Prüfung nicht selbst übernehmen.
- Nutzen Sie Externe gezielt: Externe Compliance-, Risiko- oder KI-Expertise kann Lücken schließen. Die Verantwortung bleibt intern.
- Qualifizieren Sie die Geschäftsleitung selbst: § 38 Abs. 3 BSIG verpflichtet die Geschäftsleitung zur eigenen Schulung. Art. 4 KI-VO verlangt Maßnahmen zur KI-Kompetenz bei den Personen, die mit KI-Systemen arbeiten.
Praxistipp
Erstellen Sie eine einseitige Rollenlandkarte: Welche Funktion deckt wer ab, wer ist Vertretung, wo liegt die Eskalation? Diese Übersicht ist zugleich Ihr Nachweis gegenüber Aufsichtsrat, Prüfern und Behörden.
Mehr dazu: C-Level Seminare
No-Regret-Maßnahmen: Checkliste für die Geschäftsleitung
Diese acht Maßnahmen lohnen sich unabhängig davon, wie Sie die Rollen im Einzelnen besetzen. Sie verbessern die Nachweisbarkeit Ihrer Sorgfalt, ohne Sie auf ein Modell festzulegen.
- Zehn wichtigste Entscheidungen der nächsten zwölf Monate mit RASCI hinterlegt
- Geschäftsverteilungsplan schriftlich, aktuell und von allen mitgetragen
- Stellenbeschreibungen mit Befugnissen, Eskalation und Berichtsrhythmus
- Monatliches GRC-Board mit fester Tagesordnung
- KI-Register mit Risikoklasse, Verantwortlichen und Freigabestatus
- Schulungsnachweise der Geschäftsleitung (§ 38 Abs. 3 BSIG) und KI-Kompetenzmaßnahmen (Art. 4 KI-VO)
- Compliance-Manager nach Art. 11 AMLR benannt (falls GwG-Verpflichteter)
- Entscheidungsdokumentation mit Risiko- und Compliance-Stellungnahmen
Fazit: CRO CCO oder CDO als Frage der Entscheidungsarchitektur
CRO, CCO, CDO und CAIO sind keine konkurrierenden Machtzentren, sondern Bausteine einer belastbaren Entscheidungsarchitektur. Der CRO sichert die Tragfähigkeit, der CCO die Regeltreue, der CDO den digitalen Wert und der CAIO den kontrollierten KI-Einsatz. Die Frage „CRO CCO oder CDO?“ beantwortet sich deshalb nicht mit einer Personalie, sondern mit klaren Entscheidungsrechten und Berichtswegen.
Die Gesamtverantwortung bleibt bei der Geschäftsleitung. Wer Rollen, Entscheidungsrechte und Berichtswege klar regelt, entscheidet schneller und kann im Ernstfall nachweisen, sorgfältig gehandelt zu haben.
Kernbotschaften
- Die Gesamtverantwortung bleibt bei der Geschäftsleitung (§ 93 AktG, § 43 GmbHG, § 38 BSIG, Art. 5 Abs. 2 DORA).
- Delegation entlastet nur mit Auswahl, Einweisung, Ausstattung und Überwachung (§ 130 OWiG).
- Gestalter und Prüfer bleiben getrennt: keine Prüfung eigener Projekte.
- Zwei Termine gehören in die Planung: 10.07.2027 (Art. 11 AMLR) und 02.12.2027 (Hochrisiko-KI nach Anhang III KI-VO).
Häufige Fragen
Muss ein Unternehmen einen CRO, CCO oder CDO bestellen?
Außerhalb des Finanzsektors besteht dafür keine allgemeine Pflicht. Die Geschäftsleitung muss aber Risikofrüherkennung, Regeltreue und Cybersicherheit sicherstellen. GwG-Verpflichtete benötigen zusätzlich einen Geldwäschebeauftragten auf Führungsebene (§ 7 GwG). In Instituten sind Risikocontrolling- und Compliance-Funktion Pflicht (MaRisk AT 4.4.1, AT 4.4.2).
Haftet die Geschäftsleitung noch, wenn sie einen CCO bestellt hat?
Ja, die Gesamtverantwortung bleibt bei der Geschäftsleitung. Eine ordnungsgemäße Delegation mit Auswahl, Einweisung, Ausstattung und Überwachung kann aber zeigen, dass Sie Ihre Sorgfaltspflichten erfüllt haben (§ 130 OWiG; BGH, Urteil vom 06.11.2018 – II ZR 11/17).
Hat der CCO ein Vetorecht?
In der Regel nicht. Der CCO warnt, eskaliert und empfiehlt, die Entscheidung trifft die Geschäftsleitung. Ein Vetorecht müssen Sie ausdrücklich in Geschäftsordnung oder Kompetenzordnung regeln.
Brauchen wir einen Chief AI Officer?
Das hängt von Zahl und Bedeutung Ihrer KI-Anwendungen ab. Wichtig ist, dass jemand KI-Register, Wertnachweis und KI-Kompetenzmaßnahmen verantwortet. In kleineren Unternehmen kann das auch der CDO sein.
Ist DORA eine Aufgabe des CCO?
Nein. DORA gilt nur für Finanzunternehmen, und die letztendliche Verantwortung für das IKT-Risikomanagement trägt das Leitungsorgan (Art. 5 Abs. 2 DORA). Für Unternehmen außerhalb des Finanzsektors ist bei Cybersicherheit § 38 BSIG maßgeblich.
Was ändert sich durch die AMLR?
Ab dem 10.07.2027 müssen Verpflichtete ein Mitglied des Leitungsorgans als Compliance-Manager benennen (Art. 11 Abs. 1 AMLR). Geldwäsche-Compliance wird damit ausdrücklich zur Aufgabe eines Geschäftsleiters.
Quellenverzeichnis
Das Verzeichnis nennt ausschließlich amtliche Stellen. Die Marktzahlen von IBM und Gartner sind im Text namentlich ausgewiesen und hier nicht verlinkt. Stand der Abrufe: 16.10.2026.
EU-Rechtsakte
- Verordnung (EU) 2022/2554 (DORA) – Art. 5 Abs. 2: letztendliche Verantwortung des Leitungsorgans für das IKT-Risikomanagement.
- Verordnung (EU) 2024/1624 (AMLR) – Art. 11: Compliance-Manager im Leitungsorgan, Geldwäschebeauftragter, ab 10.07.2027.
- Verordnung (EU) 2023/2854 (Data Act) – Geltung seit 12.09.2025; Art. 3 Abs. 1 für Produkte, die nach dem 12.09.2026 in Verkehr gebracht werden.
- Verordnung (EU) 2026/1744 – Neufassung von Art. 4 KI-VO zur Förderung der KI-Kompetenz.
- KI-VO Art. 5 (AI Act Service Desk der EU-Kommission) – Verbotene Praktiken im Bereich der KI.
- KI-VO Anhang III (AI Act Service Desk der EU-Kommission) – Hochrisiko-Bereiche, etwa Personalauswahl und Kreditwürdigkeitsprüfung.
Bund und Bundestag
- BGBl. 2026 I Nr. 223 (KI-MIG, PDF) – Verkündung des KI-Marktüberwachungsgesetzes, in Kraft seit 29.07.2026.
- Deutscher Bundestag: Lieferkettengesetz, erste Lesung – Verfahrensstand des LkSG-Änderungsgesetzes (BT-Drs. 21/2474).
- Deutscher Bundestag: Produkthaftungsrecht – Beschluss des neuen Produkthaftungsrechts im Oktober 2026.
Aufsichts- und Bundesbehörden
- BaFin: MaRisk 10.0 (Rundschreiben 06/2026 (BA)) – AT 3.1, AT 4.2, AT 4.4.1 und AT 4.4.2 zu Geschäftsorganisation und Kontrollfunktionen.
- Deutsche Bundesbank: Monatsbericht April 2026 zum BRUBEG – Einordnung der Neuregelungen in § 25c und § 25e KWG.
- BAFA: Überblick Lieferketten – Kontrollpraxis zum LkSG: keine Berichtsprüfung, Bußgelder nur bei schweren Verstößen.
Rechtsprechung
- BGH, Urteil vom 06.11.2018 – II ZR 11/17 (PDF) – Anforderungen an eine wirksame Ressortverteilung in der Geschäftsführung.
Verwandte Leistungen und Programme
Seminare und Lehrgänge
Rollenbasierte Seminare für Geschäftsleitung und C-Level.
Qualifizierung für die Risikofunktion in der Führungsebene.
Sachkunde und Methoden für die Compliance-Funktion.
Pflichten, Haftung und Steuerung aus Sicht der Geschäftsführung.
Seminare zu Überwachung, Haftung und Zusammenarbeit der Organe.
Cybersicherheit und digitale Resilienz auf Leitungsebene.
Weiterführende Fachbeiträge
- Aufgaben eines CRO
- Aufgaben eines CCO
- CEO, COO und CFO im Überblick
- Dynamik des C-Levels
- KI-Nutzung trifft Business Judgement Rule
- AI Compliance Officer
- DORA, NIS-2 und CRA: integrierte Governance
- Enthaftungs-Dossier: Aufsichtsrat und Haftung
Alle Termine finden Sie unter Seminar-Termine.
Wenn Ihnen intern Kapazitäten für Risiko-, Compliance- oder KI-Funktionen fehlen, kann externe Unterstützung Lücken schließen. Die Verantwortung bleibt bei der Geschäftsleitung. Entsprechende Leistungen erbringt S+P Compliance.

Über den Autor
Achim Schulz
Geschäftsführer S+P Compliance & S+P Unternehmerforum · langjährige Vorstands- & Geschäftsführungserfahrung
Achim Schulz kennt die Führungsebene aus eigener Verantwortung – langjährig als Vorstand bei Banken und Geschäftsführer sowie als Interim-Manager in Industrieunternehmen. Diese Doppelperspektive aus Finanzsektor und Realwirtschaft prägt seine Beiträge für CEO, COO und CFO. Er kennt das Zusammenspiel von Geschäftsleitung, Aufsichtsrat und Gesellschaftern aus der Praxis und übersetzt strategische wie aufsichtsrechtliche Anforderungen in umsetzbare, haftungssichere Führungsentscheidungen – praxisnah und auf Augenhöhe mit dem Management.
LinkedIn-Profil → · Redaktion & Experten →Seminare & Lehrgänge
Plattform & Methodik
Über S+P

