Fachbeitrag Risikomanagement
Die vielfältigen Aufgaben eines CRO: Was 2026/2027 auf dich zukommt
Die Aufgaben eines CRO haben sich 2026 spürbar verändert. Als Chief Risk Officer (CRO) sorgst du dafür, dass dein Unternehmen seine wesentlichen Risiken kennt, bewertet und tragen kann. Dieser Beitrag zeigt, welche Aufgaben dazugehören, wo du dich von Compliance und Interner Revision abgrenzt und welche Fristen du für 2026/2027 im Blick behalten solltest.
Management Summary
Im Finanzsektor liegt mit dem Rundschreiben 06/2026 (BA) vom 30.06.2026 die 9. MaRisk-Novelle vor. Sie ist stärker prinzipienbasiert und sieht mehr Proportionalität vor; zusätzliche Anforderungen sind bis 01.01.2027 umzusetzen.
Das BRUBEG hat seit dem 01.04.2026 die Stellung der Leiter der internen Kontrollfunktionen gestärkt: hinreichende Autorität, direkter Berichtsweg an das Aufsichtsorgan und Abberufung nur mit dessen Zustimmung. Für Inhaber von Schlüsselfunktionen gelten zudem Eignungsanforderungen. ESG-Risiken stehen mit §§ 26c, 26d KWG jetzt ausdrücklich im Gesetz.
Außerhalb des Finanzsektors bleiben § 91 AktG und § 1 StaRUG der Maßstab. Bei Cybersicherheit kommen NIS2 und DORA hinzu. Ob und wie weit dich das betrifft, hängt vom Unternehmenstyp ab.
Für dich heißt das: den geltenden Rahmen festlegen, jede Aufgabe mit Fundstelle, Verantwortlichem und Nachweis hinterlegen und die Fristen bis 2027 einplanen. Der Quick-Check weiter unten hilft dir bei der Einordnung.
Der Beitrag dient der allgemeinen Information und ersetzt keine Rechtsberatung im Einzelfall.
Rolle und Abgrenzung: Die Aufgaben eines CRO in der zweiten Verteidigungslinie
„CRO“ ist eine Funktionsbezeichnung. Im Finanzsektor entspricht sie in der Regel der Leitung der Risikocontrolling-Funktion nach MaRisk AT 4.4.1. Der CRO ist entweder selbst Geschäftsleiter oder direkt unterhalb der Geschäftsleitung angesiedelt.
„Jedes Institut muss über eine Risikocontrolling-Funktion verfügen, die wesentliche Risiken überwacht und berichtet. Diese Funktion muss organisatorisch bis einschließlich der Ebene der Geschäftsleitung von den Geschäftsbereichen getrennt sein, die Geschäfte initiieren bzw. abschließen.“
MaRisk AT 4.4.1 Tz. 1
„Die Leitung der Risikocontrolling-Funktion ist in wichtige risikopolitische Entscheidungen der Geschäftsleitung einzubinden. Diese Person muss zumindest direkt unterhalb der Geschäftsleitung angesiedelt sein und ihre Aufgabe grundsätzlich exklusiv wahrnehmen.“
MaRisk AT 4.4.1 Tz. 4
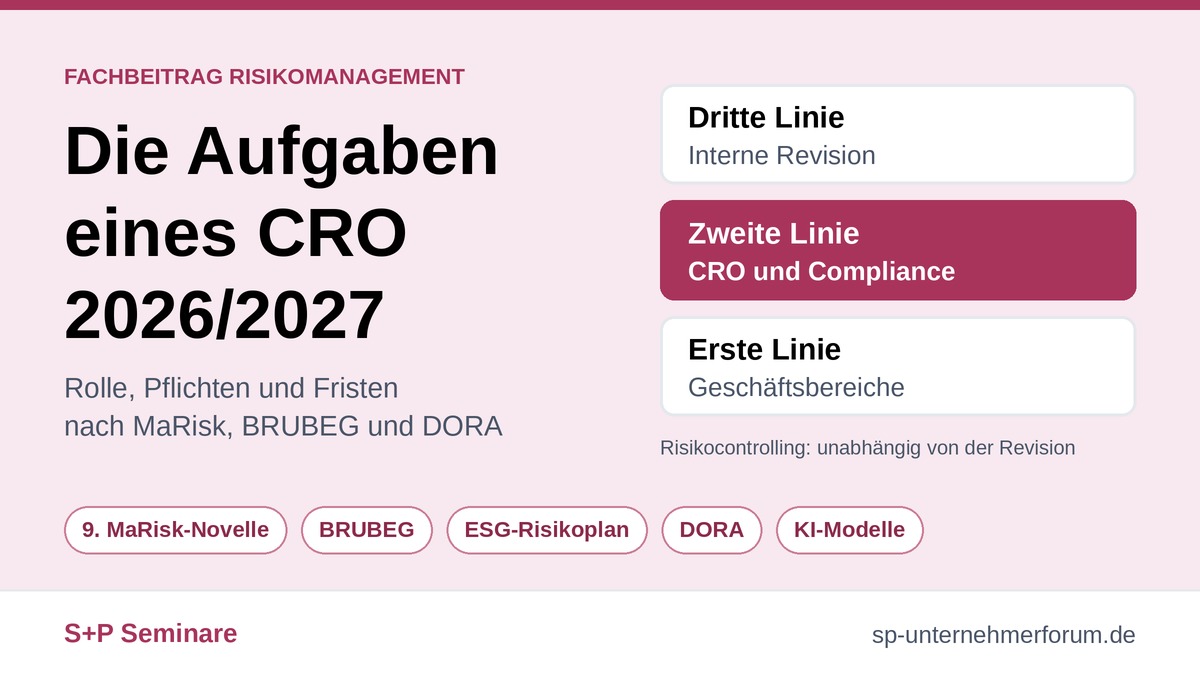
Die drei Verteidigungslinien
Erste Linie
Die Geschäftsbereiche, die Risiken eingehen.
Zweite Linie
Risikocontrolling (AT 4.4.1) und Compliance (AT 4.4.2).
Dritte Linie
Die Interne Revision (AT 4.4.3).
Der CRO ist weder Revisor noch Compliance-Beauftragter. Nach dem BRUBEG darf die Interne Revision nicht mit anderen Kontrollfunktionen kombiniert werden (§ 25c Abs. 4a KWG).
Stärkere Stellung durch das BRUBEG
Seit dem 01.04.2026 brauchen die Leiter der internen Kontrollfunktionen „hinreichende Autorität“. Sie dürfen bei Bedarf unabhängig von der Geschäftsleitung direkt an das Aufsichtsorgan berichten. Ohne vorherige Zustimmung des Aufsichtsorgans dürfen sie nicht aus ihrer Funktion entbunden werden (§ 25c Abs. 4a Nr. 3 lit. h und i KWG).
Praxis-Tipp: Halte deine Berichtslinie zum Aufsichtsorgan und das Zustimmungserfordernis bei deiner Abberufung in der Geschäftsordnung und im Organigramm fest.
Rechtsrahmen nach Unternehmenstyp
| Unternehmen | Maßgebliche Anforderungen | Kern für den CRO |
|---|---|---|
| Kreditinstitute, Finanzdienstleistungsinstitute | § 25a Abs. 1 KWG, MaRisk (Rundschreiben 06/2026 (BA)), §§ 26c, 26d KWG, DORA | Risikoinventur, Risikotragfähigkeit (ICAAP/ILAAP), Stresstests, Risikoberichte, ESG-Risikoplan, IKT-Risiko |
| Versicherer | Aufsichtsrecht nach VAG, Solvency II, DORA | ORSA, Solvabilität; Änderungen aus dem Solvency-II-Review ab 30.01.2027 |
| Börsennotierte AG | § 91 Abs. 2 und 3 AktG, § 107 Abs. 3 Satz 2 AktG, § 289 Abs. 1 Satz 4 HGB | Früherkennungssystem, angemessenes und wirksames IKS und Risikomanagementsystem, Risikobericht im Lagebericht |
| Andere Kapitalgesellschaften (z. B. GmbH) | § 1 StaRUG, Ausstrahlungswirkung von § 91 Abs. 2 AktG, § 43 GmbHG | Krisenfrüherkennung, Bestandsgefährdung, Information der Überwachungsorgane |
| NIS2-Einrichtungen | §§ 30, 38 BSIG | Risikomanagement für Cybersicherheit; Pflichten der Geschäftsleitung |
Praxis-Tipp: Lege fest, welcher Rahmen für dein Unternehmen gilt. Industrieunternehmen müssen MaRisk nicht anwenden, können sich aber an der Logik von Inventur, Tragfähigkeit und Limiten orientieren.
Fristen und Zeitpunkte 2026/2027
Bereits geltend
| Thema | Was gilt | Bedeutung für den CRO |
|---|---|---|
| 9. MaRisk-Novelle | Rundschreiben 06/2026 (BA) vom 30.06.2026: stärker prinzipienbasiert, mehr Proportionalität; zusätzliche Anforderungen sind bis 01.01.2027 umzusetzen | Gap-Analyse; Modelle und KI (AT 4.3.4); Abgrenzung zu DORA |
| BRUBEG: Kontrollfunktionen | Autorität, direkter Berichtsweg an das Aufsichtsorgan, Abberufung nur mit Zustimmung (§ 25c Abs. 4a Nr. 3 lit. h, i KWG) | Satzung, Geschäftsordnung und Arbeitsvertrag anpassen |
| BRUBEG: Schlüsselfunktionen | Pflicht der Institute, die Eignung sicherzustellen (§ 25e KWG). Anzeige von Ernennung und Abberufung besonderer Schlüsselfunktionen in großen Unternehmen (§ 24 Abs. 1 Nr. 15b, 16 KWG). Übersicht der Verantwortlichkeiten (§ 25c Abs. 4a Nr. 8 KWG) | Eigene Eignungsbewertung vor Funktionsübernahme und laufend |
| ESG-Risiken | §§ 26c, 26d KWG seit 01.04.2026; EBA/GL/2025/01 seit 11.01.2026 | ESG-Risikoplan mit quantifizierbaren Zielen; Horizont von mindestens zehn Jahren |
| DORA | Seit 17.01.2025; Informationsregister jährlich bis 31.03.; Tests der digitalen operationalen Resilienz (Art. 24 bis 27 DORA) | Informationsregister, Testprogramm, Meldewesen |
| Digital-Omnibus zur KI-Verordnung | VO (EU) 2026/1744 seit 27.07.2026 in Kraft | KI-Bestand und Risikoklassifizierung |
Künftige Fristen
| Thema | Frist | Bedeutung |
|---|---|---|
| MaRisk: Übergangsfrist | 01.01.2027 | Zusätzliche Anforderungen umgesetzt und dokumentiert |
| ESG-Risiken für kleine und nicht komplexe Institute (SNCI) | spätestens ab 11.01.2027 (EBA-Leitlinien); bis 2029 Beschränkung auf Klimarisiken möglich | Planungsbeginn spätestens im vierten Quartal 2026 |
| DORA für KWG-Institute außerhalb von Art. 2 DORA | 01.01.2027 (§§ 1a Abs. 2a, 65a KWG); vereinfachter Rahmen nach Art. 16 DORA | z. B. Bürgschaftsbanken |
| Solvency-II-Review (RL (EU) 2025/2) | 30.01.2027 | Versicherer: ORSA, Liquiditätsrisiko, Nachhaltigkeitsrisiken |
| KI-Verordnung: Hochrisiko-Systeme (Anhang III) | 02.12.2027 | z. B. Kreditwürdigkeitsprüfung natürlicher Personen |
| EBA/ESMA-Leitlinien zur Eignung (Suitability) | Konsultation seit Februar 2026; Endfassung offen | Neue Anforderungen an Inhaber von Schlüsselfunktionen |
Verfahrensstände wie die Suitability-Leitlinien ändern sich. Prüfe vor jeder Umsetzung, ob die Endfassung inzwischen veröffentlicht ist.
Mehr zum Zusammenspiel von DORA, NIS2 und Cyber Resilience Act findest du im Beitrag NIS2, DORA und CRA: Governance im Überblick.
Pflichten nach Funktion getrennt: Wer verantwortet was?
Die Aufgaben eines CRO lassen sich nur sauber beschreiben, wenn klar ist, was bei der Geschäftsleitung, beim Aufsichtsorgan, bei Compliance und bei der Revision liegt.
| Funktion | Verantwortung | Fundstelle |
|---|---|---|
| Geschäftsleitung | Legt die Risikostrategie samt Risikoappetit fest, verantwortet die Risikokultur, verschafft sich per Risikoinventur den Überblick und informiert das Aufsichtsorgan mindestens vierteljährlich in Textform | AT 4.2 Tz. 2; AT 3.1 Tz. 1; AT 2.2 Tz. 1; AT 3.2 Tz. 2 |
| CRO / Risikocontrolling | Wirkt aktiv an der Risikostrategie mit, erfasst und bewertet Risiken, entwickelt Frühwarnsysteme, überwacht und berichtet | AT 4.4.1 Tz. 2 |
| Compliance | Überwacht die Einhaltung rechtlicher Vorgaben | AT 4.4.2 |
| Interne Revision | Prüft als dritte Linie unabhängig; darf nicht mit anderen Kontrollfunktionen kombiniert werden | AT 4.4.3; § 25c Abs. 4a KWG |
| Aufsichtsorgan | Erhält die Berichte, kann direkt vom Leiter der Kontrollfunktion informiert werden und stimmt einer Abberufung zu | AT 3.2 Tz. 2; § 25c Abs. 4a Nr. 3 lit. h, i KWG |
| Leitungsorgan (IKT-Risiko) | Trägt die letzte Verantwortung für das IKT-Risiko; eine Kontrollfunktion mit angemessener Unabhängigkeit steuert und überwacht | Art. 5 Abs. 2, Art. 6 Abs. 4 DORA |
Die sieben Kernaufgaben eines CRO mit Fundstellen
1
An der Risikostrategie mitwirken
Die Geschäftsleitung legt die Risikostrategie fest, einschließlich des Risikoappetits für alle wesentlichen Risiken (AT 4.2 Tz. 2). Die Risikocontrolling-Funktion ist „bei der Entwicklung der Risikostrategie aktiv eingebunden“ (AT 4.4.1 Tz. 2). Der CRO bereitet also vor und schlägt vor. Die Entscheidung trifft die Geschäftsleitung.
2
Risikoinventur und Wesentlichkeit
„Zur Beurteilung der Wesentlichkeit muss sich die Geschäftsleitung regelmäßig und anlassbezogen im Rahmen einer Risikoinventur einen Überblick über die Risiken des Instituts verschaffen (Gesamtrisikoprofil).“ (AT 2.2 Tz. 1). ESG-Risiken fließen als Risikotreiber ein (§ 26c KWG).
3
Risikotragfähigkeit, Limite und Stresstests
Die wesentlichen Risiken müssen durch das Risikodeckungspotenzial „laufend abgedeckt“ sein (AT 4.1 Tz. 1). Stresstests sind „regelmäßig und anlassbezogen“ durchzuführen (AT 4.3.3 Tz. 1), inverse Stresstests nach AT 4.3.3 Tz. 4. Kleine Institute können darauf verzichten.
4
Frühwarnung und Risikobericht
Die Risikocontrolling-Funktion soll „Risiken erfassen und bewerten, Frühwarnsysteme entwickeln, Risiken überwachen und regelmäßig berichten“. Wesentliche Informationen sind „unverzüglich weiterzugeben“ (AT 4.4.1 Tz. 2). Die Geschäftsleitung informiert das Aufsichtsorgan mindestens vierteljährlich in Textform (AT 3.2 Tz. 2).
5
Modelle und KI validieren
Die Anforderungen an Modelle gelten „auch für automatisierte Modelle, technologiegestützte Innovation und künstliche Intelligenz“ (AT 4.3.4 Tz. 1).
6
IKT- und Drittparteienrisiken überwachen
DORA verlangt eine Kontrollfunktion mit angemessener Unabhängigkeit für das IKT-Risiko (Art. 6 Abs. 4 DORA). Die letzte Verantwortung trägt das Leitungsorgan (Art. 5 Abs. 2 DORA). Auslagerungen ohne IKT-Bezug fallen unter MaRisk AT 9, IKT-Dienstleistungen unter Art. 28 bis 30 DORA.
7
Risikokultur fördern
Für die Risikokultur ist nach AT 3.1 Tz. 1 die Geschäftsleitung verantwortlich. Der CRO unterstützt sie dabei, etwa mit Schulungen, Speak-up-Kanälen und KRI-Auswertungen.
Praxis-Tipp: Ordne jeder Aufgabe in deinem Risikohandbuch die Fundstelle, den Verantwortlichen und den Nachweis zu. In Prüfungen steht der Nachweis im Mittelpunkt.
Berichte und Kennzahlen: Was Geschäftsleitung und Aufsichtsorgan brauchen
- Inhalt: Die Berichte müssen eine Beurteilung enthalten und auf besondere Risiken und geplante Maßnahmen eingehen (AT 3.2 Tz. 2). Reine Zahlentabellen reichen nicht.
- Kennzahlen (KRIs): Auslastung der Limite, Überschreitungen und deren Eskalation, Ergebnisse der Stresstests, Risikokonzentrationen, offene Feststellungen von Revision und Aufsicht, IKT-Vorfälle, Kennzahlen aus dem ESG-Risikoplan.
- Ad-hoc-Berichte: Vorher festgelegte Auslöser verhindern, dass im Ernstfall erst über die Wesentlichkeit diskutiert wird.
Praxis-Tipp: Baue den Quartalsbericht in drei Ebenen auf: eine Seite Gesamturteil, Detailseiten zu den Risikoarten und einen Maßnahmenplan mit Verantwortlichen und Fristen.
Typische Fehler und wie du sie vermeidest
Diese Stolpersteine treten bei der Rollenklärung und der Umsetzung der neuen Vorgaben besonders häufig auf. Jeder hat einen konkreten Normbezug.
CRO mit Revision oder Compliance gleichsetzen
Das widerspricht der Funktionstrennung (AT 4.4.1 bis 4.4.3; § 25c Abs. 4a KWG).
ESG als Parallelbericht führen
ESG-Risiken wirken über Kredit-, Markt-, operationelle und Reputationsrisiken. Sie gehören in die bestehende Steuerung.
Unwesentliche Einzelrisiken nicht gemeinsam betrachten
Zusammengefasst können sie wesentlich sein (AT 4.1 Tz. 1 Satz 2).
KI-Modelle ohne Validierung einsetzen
AT 4.3.4 gilt ausdrücklich auch für KI.
Die eigene Eignung nicht dokumentieren
Seit dem BRUBEG gilt die Eignungspflicht ausdrücklich für Schlüsselfunktionen (§ 25e KWG). Ob deine Position eine besondere Schlüsselfunktion nach § 1 Abs. 2d KWG ist, hängt vom Institut ab; der Leiter einer internen Kontrollfunktion ist ausdrücklich genannt, die Bezeichnung „CRO“ allein ist nicht maßgeblich.
Quick-Check: Wie gut bist du für 2026/2027 aufgestellt?
Ordne dein Haus je Punkt ein. Die Auswahl zeigt dir direkt eine Empfehlung und wird nicht gespeichert. Die Punkte 1 bis 9 betreffen Institute, Punkt 10 andere Unternehmen. Die Ampel besteht aus Farbe und Text: Erfüllt, Teilweise, Offen.
Lösungsansätze: Sechs No-Regret-Maßnahmen
Diese Maßnahmen zahlen sich aus, egal wie die offenen Punkte, etwa die Endfassung der Suitability-Leitlinien, am Ende ausfallen.
Rahmen festlegen
Halte schriftlich fest, welche Anforderungen für dein Unternehmen gelten. Bist du kein Institut, kannst du dich an der Logik von Inventur, Tragfähigkeit und Limiten orientieren.
Stellung der Funktion absichern
Verankere Berichtslinie und Zustimmungserfordernis bei der Abberufung in Geschäftsordnung und Organigramm und dokumentiere deine Eignung.
Aufgaben-Matrix anlegen
Ordne jeder Aufgabe Fundstelle, Verantwortlichen und Nachweis zu.
Fristen terminieren
Plane die Gap-Analyse zur 9. MaRisk-Novelle bis 01.01.2027 ein und beginne die Planung des ESG-Risikoplans spätestens im vierten Quartal 2026.
Modell- und KI-Bestand erfassen
Verschaffe dir einen Überblick über automatisierte Modelle und KI und lege das Validierungsverfahren fest.
Berichtswesen schärfen
Baue den Quartalsbericht in drei Ebenen auf und lege Auslöser für Ad-hoc-Berichte vorab fest.
Fazit: Was die Aufgaben eines CRO 2026/2027 ausmacht
Die Aufgaben eines CRO bleiben im Kern gleich: Risiken erfassen, bewerten, überwachen und berichten. Neu sind die Rahmenbedingungen.
- Der CRO ist als Leitung der Risikocontrolling-Funktion in wichtige risikopolitische Entscheidungen eingebunden, bleibt aber von Compliance und Revision getrennt.
- Das BRUBEG stärkt die Stellung der Kontrollfunktionen und verlangt dokumentierte Eignung für Schlüsselfunktionen.
- Die 9. MaRisk-Novelle bringt Übergangsfristen bis 01.01.2027; ESG-Risiken, DORA und KI gehören in die bestehende Risikosteuerung.
- Außerhalb des Finanzsektors bleiben § 91 AktG und § 1 StaRUG der Maßstab.
- Wer Fundstelle, Verantwortlichen und Nachweis je Aufgabe festhält, ist für Prüfungen und Gespräche mit dem Aufsichtsorgan gut vorbereitet.
Häufige Fragen zu den Aufgaben eines CRO
Was macht ein Chief Risk Officer?
Der CRO leitet das Risikocontrolling. Er erfasst und bewertet die wesentlichen Risiken, entwickelt Frühwarnsysteme, überwacht die Risikotragfähigkeit und berichtet an Geschäftsleitung und Aufsichtsorgan. An der Risikostrategie wirkt er aktiv mit; festgelegt wird sie von der Geschäftsleitung.
Wie unterscheidet sich der CRO von Compliance und Interner Revision?
Der CRO und die Compliance-Funktion bilden die zweite Verteidigungslinie. Der CRO verantwortet die Steuerung und Überwachung der Risiken, Compliance die Einhaltung rechtlicher Vorgaben. Die Interne Revision prüft als dritte Linie unabhängig beide und darf nach dem BRUBEG nicht mit anderen Kontrollfunktionen kombiniert werden.
Welche neuen Pflichten gelten 2026/2027 für CROs in Banken?
Zu nennen sind vor allem die 9. MaRisk-Novelle vom 30.06.2026 mit Übergangsfrist bis 01.01.2027, die BRUBEG-Vorgaben zu Kontrollfunktionen und Schlüsselfunktionen, der ESG-Risikoplan nach § 26d KWG und das jährliche DORA-Informationsregister.
Muss jedes Unternehmen einen CRO haben?
Nein. Institute brauchen eine Risikocontrolling-Funktion mit einer Leitung, die mindestens direkt unterhalb der Geschäftsleitung angesiedelt ist. Andere Unternehmen müssen bestandsgefährdende Entwicklungen früh erkennen (§ 91 Abs. 2 AktG, § 1 StaRUG). Wie sie das organisieren, entscheiden sie selbst.
Kann ein CRO einfach abberufen werden?
In Instituten darf der Leiter einer internen Kontrollfunktion seit dem BRUBEG nur mit vorheriger Zustimmung des Aufsichtsorgans von seiner Funktion entbunden werden. In großen Unternehmen ist die Abberufung von Inhabern besonderer Schlüsselfunktionen außerdem der Aufsicht anzuzeigen.
Welche Rolle spielt KI im Risikomanagement?
KI kann Frühwarnung und Analysen verbessern. Nach MaRisk AT 4.3.4 gelten die Anforderungen an Modelle aber auch für künstliche Intelligenz. Validierung, Erklärbarkeit und Überwachung sind also Pflicht.
Quellenverzeichnis
Primärquellen zuerst, dann Aufsichts- und Bundesbehörden. Abruf der Quellen: 14.10.2026.
EU-Rechtsakte und EU-Stellen
- EBA/GL/2025/01: Leitlinien zum Management von ESG-Risiken (PDF) – Anwendung ab 11.01.2026, kleine und nicht komplexe Institute spätestens ab 11.01.2027
- Europäische Kommission: Fragen und Antworten zu Solvency II – Einordnung des Solvency-II-Reviews (RL (EU) 2025/2), Anwendung ab 30.01.2027
- VO (EU) 2026/1744 (Digital-Omnibus zur KI-Verordnung), veröffentlicht im Amtsblatt der Europäischen Union – Änderung der Fristen der KI-Verordnung
Bundesgesetze
- § 91 AktG – Früherkennungssystem, angemessenes und wirksames IKS und Risikomanagementsystem
- § 1 StaRUG – Krisenfrüherkennung und Krisenmanagement
- § 289 HGB – Risikobericht im Lagebericht
Aufsichts- und Bundesbehörden
- BaFin: Rundschreiben 06/2026 (BA), 9. MaRisk-Novelle – Wortlaut der MaRisk, Fundstellen AT 2.2 bis AT 4.4.3
- BaFin: Meldung zur 9. MaRisk-Novelle – stärker prinzipienbasiert, mehr Proportionalität
- Deutsche Bundesbank: MaRisk – Übersicht zum Rundschreiben und zur Anwendung
- Deutsche Bundesbank: Monatsbericht April 2026 zum BRUBEG – Kontrollfunktionen, Schlüsselfunktionen, §§ 26c, 26d KWG
- BaFin: FAQ zu DORA – Anwendung von DORA und Abgrenzung zum KWG
- BaFin: Register und Anzeigepflichten – jährliches Informationsregister nach DORA
Verwandte Leistungen und Programme
S+P Lehrgang Chief Risk Officer (Z28)
Der Lehrgang vermittelt dir die Methodik hinter den Aufgaben eines CRO und führt durch die Anforderungen aus MaRisk, ESG-Risiken und Lieferkette. Er dauert zwei Tage live online, jeweils 09.15 bis 17.00 Uhr, und kostet 1.860 € zzgl. MwSt.; ab zwei Personen aus einem Unternehmen gibt es 10 % Nachlass.
- Tag 1: Mindestanforderungen, Risikoinventur, Risikotragfähigkeit und Stresstests.
- Tag 2: ESG im Lage- und Risikobericht, Analyse von Nachhaltigkeitsrisiken, Lieferkette und Dienstleister.
- Termine: 22.–23.10.2026, 28.–29.01.2027, 08.–09.04.2027, 09.–10.06.2027, 28.–29.10.2027.
- Abschluss: S+P Teilnahmezertifikat mit 12,0 Zeitstunden und Digital Badge; optional die Prüfung „S+P Certified“.
Stand der Lehrgangsangaben: Oktober 2026.
Weiterführende Beiträge und Seiten
- Lehrgang Chief Risk Officer – alle Inhalte, Termine und Anmeldung.
- Seminare für Risikomanager – wenn du die Risikosteuerung breiter qualifizieren willst.
- Aufgaben eines Chief Compliance Officers – zur Abgrenzung der zweiten Verteidigungslinie.
- NIS2, DORA und CRA – zum Rahmen für IKT- und Cyberrisiken.
- Aufgaben, Verantwortungsbereich und Gehalt eines CRO – ein weiterer Beitrag zur Rolle.
- S+P Tool Box – Arbeitshilfen von S+P Seminare.

Achim Schulz
Achim Schulz kennt die Führungsebene aus eigener Verantwortung – langjährig als Vorstand bei Banken und Geschäftsführer sowie als Interim-Manager in Industrieunternehmen. Diese Doppelperspektive aus Finanzsektor und Realwirtschaft prägt seine Beiträge für CEO, COO und CFO. Er kennt das Zusammenspiel von Geschäftsleitung, Aufsichtsrat und Gesellschaftern aus der Praxis und übersetzt strategische wie aufsichtsrechtliche Anforderungen in umsetzbare, haftungssichere Führungsentscheidungen – praxisnah und auf Augenhöhe mit dem Management.
LinkedIn-Profil → · Redaktion & Experten →Seminare & Lehrgänge
Plattform & Methodik
Über S+P

