Compliance-Seminare
Regulatorik, Kontrollen und Prüfungsvorbereitung im Überblick.
Governance, Compliance und Kontrolle entscheiden darüber, ob die Geschäftsorganisation deines Instituts in einer Aufsichtsprüfung trägt. Dieser Beitrag zeigt, wer prüft, woran gemessen wird und wie du dich vorbereitest.
Für wen: Geschäftsleitung, Aufsichtsorgane, Compliance, Risikocontrolling, Interne Revision und Prüfungsvorbereitung in national beaufsichtigten Kredit- und Finanzdienstleistungsinstituten. Hinweise für bedeutende Institute sind gekennzeichnet. Versicherer, Kapitalverwaltungsgesellschaften und Wertpapierinstitute folgen eigenen Rechtsgrundlagen (VAG, KAGB, WpIG) und sind nicht Gegenstand dieses Beitrags.
Der Beitrag dient der Information und ersetzt keine Rechtsberatung.
Eine Aufsichtsprüfung beantwortet eine einfache Frage: Funktioniert die Geschäftsorganisation deines Instituts so, wie deine Unterlagen sie beschreiben? Maßstab ist § 25a Abs. 1 KWG, konkretisiert durch die MaRisk.
2026 hat sich der Rahmen verschoben. Das Bankenrichtlinienumsetzungs- und Bürokratieentlastungsgesetz (BRUBEG, BGBl. 2026 I Nr. 81) hat das KWG geändert, unter anderem bei den Kontrollfunktionen. Die BaFin hat die MaRisk mit dem Rundschreiben 06/2026 (BA) vom 30. Juni 2026 neu gefasst. Für zusätzliche Anforderungen gilt eine Übergangsfrist bis zum 1. Januar 2027. Die BaFin stellt klar, dass das Anforderungsniveau dabei nicht grundsätzlich abgesenkt wird.
Im Nationalen Aufsichtsprogramm 2026-2028 benennen BaFin und Bundesbank Governance als Schwerpunkt. Verstärkt in den Blick rückt die Qualifikation von Geschäftsleitung und Aufsichtsorganen, unter anderem in Sonderprüfungen mit spezifischen Prüfungsmodulen.
Für die Vorbereitung heißt das: Prüfer fragen zuerst nach Zuordnung, Berichtswegen und Nachweisen. Der Beitrag liefert die Prüfungsarten, die Fristen bis 2027, die Pflichten nach Funktion, einen Quick-Check und sechs No-Regret-Maßnahmen.
„Die BaFin-Prüfung“ gibt es in dieser Form selten. In der Praxis begegnen dir drei Prüfungsarten, die jeweils auf Governance, Compliance und Kontrolle zielen können.
Die BaFin kann bei Instituten auch ohne besonderen Anlass prüfen und die Durchführung der Deutschen Bundesbank übertragen. Das schließt Auslagerungsunternehmen ein, soweit wesentliche Bereiche ausgelagert sind. Institute, Organmitglieder und Beschäftigte müssen auf Verlangen Auskünfte erteilen und Unterlagen vorlegen.
Der Abschlussprüfer prüft im Rahmen der Jahresabschlussprüfung auch aufsichtsrechtliche Pflichten, darunter die Geschäftsorganisation nach § 25a KWG. Feststellungen aus dieser Prüfung sind in der Praxis häufig der Ausgangspunkt weiterer aufsichtlicher Fragen.
BaFin und Bundesbank legen jährlich Schwerpunkte fest und prüfen ausgewählte Themen bei mehreren Instituten. Für 2026 sind das unter anderem Governance und IT-Sicherheit.
Für bedeutende Institute gilt die direkte Aufsicht der EZB. Die MaRisk richten sich nach AT 2.1 Tz. 1 an Institute, die nicht der direkten EZB-Aufsicht unterliegen.
Im Nationalen Aufsichtsprogramm 2026-2028 legen BaFin und Bundesbank für die Governance zwei Linien fest: Institute mit Schwachstellen und Fehlverhalten sollen identifiziert und sanktioniert werden. Zusätzlich rückt die Sicherstellung der Qualifikation von Geschäftsleitung und Aufsichtsorganen in den Fokus, unter anderem in Sonderprüfungen mit spezifischen Prüfungsmodulen. IT-Sicherheit und Governance bleiben nationale Schwerpunkte.
Behandle die Jahresabschlussprüfung als Generalprobe. Wer Feststellungen des Abschlussprüfers zur Geschäftsorganisation sauber verfolgt, nimmt Sonderprüfungen einen Teil ihres Ausgangspunkts.
Der Rechtsstand dieses Beitrags ist Oktober 2026. Verfahrensstände sind monatsgenau angegeben.
| Zeitpunkt | Ereignis | Was du daraus ableitest |
|---|---|---|
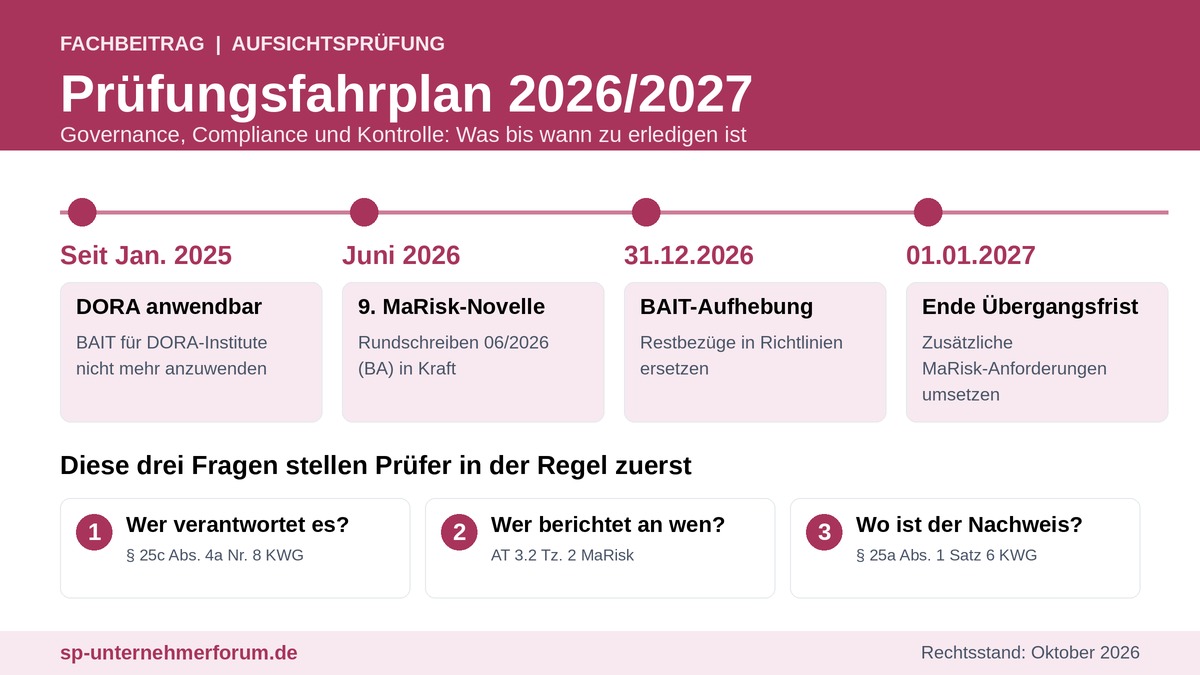
| seit Januar 2025 | DORA (Verordnung (EU) 2022/2554) ist anwendbar. Die BAIT sind für Institute, die DORA anwenden, nicht mehr anzuwenden. | IKT-Anforderungen nach DORA prüfen; Richtlinien von BAIT-Verweisen bereinigen. |
| März/April 2026 | Das BRUBEG (BGBl. 2026 I Nr. 81) ist verkündet; wesentliche Teile gelten seit Ende März bzw. Anfang April 2026. | Verantwortlichkeitsübersicht und Berichtswege der Kontrollfunktionen nach § 25c Abs. 4a KWG prüfen. |
| Juni 2026 | Die BaFin veröffentlicht die 9. MaRisk-Novelle (Rundschreiben 06/2026 (BA)); sie ist mit der Veröffentlichung in Kraft. | Gap-Analyse gegen AT 3, AT 4.3, AT 4.4 und AT 5 durchführen. |
| Ende 2026 | Vollständige Aufhebung der BAIT zum Ablauf des 31. Dezember 2026. | BAIT-Restbezüge in Richtlinien durch DORA-Verweise ersetzen. |
| 1. Januar 2027 | Ende der Übergangsfrist der MaRisk für zusätzliche Anforderungen. | Umsetzung und Nachweise bis dahin abschließen. |
| offen | Die überarbeiteten EBA-Leitlinien zur internen Governance lagen zum Stand 30. Juni 2026 nur als Konsultationsfassung vor; die MaRisk-Novelle berücksichtigt sie bereits. | Veröffentlichung der finalen Fassung beobachten und Geltungsbeginn vor der Umsetzung prüfen. |
Die Tabelle trennt die Pflichten nach Funktion. So siehst du, wer im Haus welchen Nachweis liefern muss. Normbezüge beziehen sich auf KWG, die MaRisk in der Fassung des Rundschreibens 06/2026 (BA) und das HinSchG.
| Funktion | Was gefordert ist | Normbezug |
|---|---|---|
| Geschäftsleitung | Gesamtverantwortung für die ordnungsgemäße Geschäftsorganisation, unabhängig von der Ressortverteilung. Dazu zählt die Entwicklung, Förderung und Überwachung einer angemessenen Risikokultur. Jeder Geschäftsleiter verantwortet angemessene Kontroll- und Überwachungsprozesse in seinem Ressort. | § 25a Abs. 1 Satz 2 KWG; AT 3.1 Tz. 1-2 MaRisk |
| Aufsichtsorgan | Information mindestens vierteljährlich in Textform über Geschäftslage und Risikosituation; wichtige Risikoinformationen unverzüglich. Es erhält den Bericht der Compliance-Funktion und die regelmäßigen Berichte der Internen Revision zur Kenntnis. Mitglieder benötigen die erforderliche Sachkunde. | AT 3.2 Tz. 2 MaRisk; § 25d Abs. 1 KWG |
| Compliance-Funktion | Unabhängige Funktion, die in regelmäßigen Abständen die wesentlichen rechtlichen Regelungen identifiziert. Sie ist grundsätzlich unmittelbar der Geschäftsleitung unterstellt, ein Compliance-Beauftragter ist zu benennen. Bericht mindestens jährlich und anlassbezogen, mit Hinweisen auf Defizite und Gegenmaßnahmen. | § 25a Abs. 1 Satz 4 Nr. 3 Buchst. c KWG; AT 4.4.2 Tz. 1-6 MaRisk |
| Risikocontrolling | Organisatorisch bis einschließlich der Ebene der Geschäftsleitung von den Geschäftsbereichen getrennt, die Geschäfte initiieren oder abschließen; uneingeschränkter Zugang zu Informationen und Risikodaten. | AT 4.4.1 Tz. 1 und 3 MaRisk |
| Interne Revision | Direkt der Geschäftsleitung unterstellt, risikoorientierter und jährlich fortzuschreibender Prüfungsplan, grundsätzlich alle Aktivitäten innerhalb von drei Jahren. Vierteljährlicher Bericht; fristgerechte Beseitigung der Mängel wird überwacht. Die Interne Revision darf nicht mit anderen Geschäftsbereichen oder Kontrollfunktionen kombiniert werden. | § 25a Abs. 1 Satz 4 Nr. 3 KWG; AT 4.4.3 Tz. 2, 6, 9, 11 MaRisk |
| Leiter der Kontrollfunktionen | Hinreichende Autorität, direkter Zugang zum Verwaltungs- oder Aufsichtsorgan; Abberufung nicht ohne vorherige Zustimmung des Aufsichtsorgans. | § 25c Abs. 4a Nr. 3 KWG (Abberufung: Buchst. i) |
| Verantwortlichkeitsübersicht | Individuelle Erklärungen und eine konsistente Übersicht über Aufgaben und Verantwortlichkeiten von Geschäftsleitung, nachgelagerter Führungsebene, Schlüsselfunktionsinhabern und Aufsichtsorgan, einschließlich Berichtslinien. Regelmäßig auf Aktualität zu prüfen. | § 25c Abs. 4a Nr. 8 KWG; AT 5 Tz. 3 Buchst. a MaRisk |
| IKT und Daten | DORA ersetzt die BAIT. Die IKT-Risikokontrollfunktion nach Art. 6 Abs. 4 DORA kann mit der Compliance-Funktion kombiniert werden, sofern eine direkte Berichtslinie zur Geschäftsleitung besteht. Zusätzlich: angemessene Kapazitäten für das Datenmanagement und Prozesse zur Datenqualität. | AT 4.4.2 Tz. 3 (Erläuterung) MaRisk; § 25a Abs. 1 Satz 4 Nr. 4a KWG; AT 7.2 Tz. 2 MaRisk |
| Hinweisgeberverfahren | Prozess, der Mitarbeitern unter Wahrung der Vertraulichkeit ihrer Identität Meldungen an geeignete Stellen ermöglicht. Eingangsbestätigung spätestens nach sieben Tagen, Rückmeldung innerhalb von drei Monaten nach der Bestätigung. | § 25a Abs. 1 Satz 7 Nr. 3 KWG; § 17 Abs. 1 Nr. 1 und Abs. 2 HinSchG |
| Wirksamkeit des Risikomanagements | Angemessenheit und Wirksamkeit sind regelmäßig zu überprüfen. Für wesentliche Handlungen und Festlegungen gilt die Dokumentationspflicht. | § 25a Abs. 1 Satz 6 KWG; AT 6 MaRisk |
Lege die Verantwortlichkeitsübersicht so an, dass jede Kontrollfunktion, jedes Ressort und jede Berichtslinie genau einer Person zugeordnet ist. Diese Zuordnung fragen Prüfer in der Regel zuerst ab.
Die folgenden Lücken zeigen sich in der Prüfungsvorbereitung besonders oft. Sie stammen aus Praxiserfahrung, nicht aus einer amtlichen Statistik. Der Normbezug zeigt, woran die Lücke gemessen würde.
Die Übersicht über Aufgaben und individuelle Verantwortlichkeiten ist veraltet oder passt nicht zu den individuellen Erklärungen. Sie muss die Management- und Governance-Strukturen verständlich darstellen.
Berichte der Kontrollfunktionen liegen vor, ihre Weitergabe an das Aufsichtsorgan und dessen Befassung sind nicht dokumentiert.
Die Compliance-Funktion erfasst Vorschriften, leitet aber nicht nachvollziehbar her, welche wesentlich sind und wie sie überwacht werden.
Eine Kontrolle steht in der Arbeitsanweisung, aber Durchführung, Ergebnis und Nachweis fehlen. Dann lässt sich ihre Wirksamkeit nicht belegen.
Offene Feststellungen aus Interner Revision, Abschlussprüfung und Aufsicht haben keinen aktuellen Status, keinen Verantwortlichen oder keine Frist.
Eignung der Geschäftsleiter und Sachkunde der Aufsichtsorganmitglieder sind nicht nachvollziehbar dokumentiert, obwohl die Aufsicht sie 2026 gezielt in den Blick nimmt.
Gehe die Prüffelder durch und notiere je Zeile, ob du den Nachweis sofort vorlegen könntest. Jede Zeile ohne sofortigen Nachweis ist ein Handlungsfeld.
| Prüffeld | Prüffrage | Normbezug | Typische Lücke |
|---|---|---|---|
| Verantwortung | Ist jede Kontrollfunktion, jedes Ressort und jede Berichtslinie einer Person zugeordnet, und ist die Übersicht aktuell? | § 25c Abs. 4a Nr. 8 KWG; AT 5 Tz. 3 MaRisk | Übersicht passt nicht zu den individuellen Erklärungen |
| Aufsichtsorgan | Erhält das Aufsichtsorgan mindestens vierteljährlich Informationen in Textform, einschließlich Compliance- und Revisionsberichten? | AT 3.2 Tz. 2 MaRisk | Beurteilung und geplante Maßnahmen fehlen im Bericht |
| Kontrollfunktionen | Haben die Leiter direkten Zugang zum Aufsichtsorgan, und ist die Abberufung nur mit dessen Zustimmung möglich? | § 25c Abs. 4a Nr. 3 KWG | Regelung steht nicht in Geschäftsordnung oder Vertrag |
| Rechtsinventar | Sind wesentliche rechtliche Regelungen regelmäßig und risikoorientiert identifiziert, und ist der Überwachungsplan umgesetzt? | AT 4.4.2 Tz. 1-2 MaRisk | Plan besteht, ist aber nicht abgearbeitet |
| Compliance-Bericht | Liegt mindestens jährlich ein Bericht mit Defiziten und Gegenmaßnahmen vor, und ging er an die Interne Revision? | AT 4.4.2 Tz. 6 MaRisk | Maßnahmen ohne Verantwortliche und Fristen |
| Schlüsselkontrollen | Sind Durchführung, Ergebnis und Nachweis dokumentiert, und wird die Wirksamkeit regelmäßig überprüft? | § 25a Abs. 1 Satz 6 KWG; AT 6 MaRisk | Kontrolle nur in der Arbeitsanweisung |
| Feststellungen | Sind offene Feststellungen mit Status, Verantwortlichem und Frist erfasst, und gibt es Nachschauprüfungen? | AT 4.4.3 Tz. 11-12 MaRisk | Status nicht aktuell, Fristen überschritten |
| IKT und Daten | Sind DORA-Rahmenwerk, IKT-Risikokontrollfunktion und Informationsregister vorhanden, und ist die Datenqualität geregelt? | DORA; § 25a Abs. 1 Satz 4 Nr. 4a KWG | BAIT-Restbezüge in Richtlinien |
| Hinweisgeberverfahren | Werden die Fristen von sieben Tagen und drei Monaten überwacht und die Vertraulichkeit gewahrt? | § 25a Abs. 1 Satz 7 Nr. 3 KWG; § 17 HinSchG | Fristen werden nicht überwacht |
| Qualifikation | Sind Eignung und Sachkunde von Geschäftsleitung und Aufsichtsorgan sowie Weiterbildung nachvollziehbar belegt? | § 25c Abs. 1, § 25d Abs. 1 KWG | Nachweise liegen verstreut oder fehlen |
Diese Schritte lohnen sich unabhängig davon, ob und wann eine Prüfung angekündigt wird.
Werte Prüfungsanordnung, Prüfungsfelder und Zeitraum aus. Benenne je Prüfungsfeld einen Ansprechpartner.
Stelle Strategien, Organisationsrichtlinien, Verantwortlichkeitsübersicht, Berichte der Kontrollfunktionen, Protokolle von Geschäftsleitung und Aufsichtsorgan sowie die Feststellungsverfolgung zusammen.
Bereite offene Feststellungen von Interner Revision, Abschlussprüfer und Aufsicht mit dem Umsetzungsstand auf.
Bereite Geschäftsleiter und Leiter der Kontrollfunktionen auf Fragen zu Risikoappetit, Strategie, Eskalationen und Qualifikation vor.
Erfasse Anforderungen zentral, liefere Antworten fristgerecht und vollständig und prüfe Sachverhaltsfeststellungen zeitnah.
Beschließe einen Maßnahmenplan mit Verantwortlichen und Fristen und berichte dem Aufsichtsorgan.
Aufsicht und Abschlussprüfer prüfen nicht einzelne Dokumente, sondern ob Zuordnung, Berichtswege und Nachweise zusammenpassen. Drei Kernbotschaften:
Die Gesamtverantwortung bleibt bei der Geschäftsleitung. Halte fest, wer welche Kontrolle, welchen Bericht und welche Entscheidung trägt.
Eine Kontrolle zählt erst, wenn Durchführung, Ergebnis und Nachweis vorliegen. Das gilt für Compliance, IKS und Hinweisgeberverfahren gleichermaßen.
BAIT-Aufhebung zum Jahresende und das Ende der MaRisk-Übergangsfrist am 1. Januar 2027 geben dir einen klaren Zeitrahmen für die Gap-Analyse.
Sonderprüfungen nach § 44 Abs. 1 KWG kann die BaFin auch ohne besonderen Anlass anordnen. Sie kann die Durchführung der Deutschen Bundesbank übertragen oder Personen und Einrichtungen einsetzen, deren sie sich bei ihren Aufgaben bedient. Daneben prüft der Abschlussprüfer im Rahmen der Jahresabschlussprüfung aufsichtsrechtliche Pflichten (§ 29 KWG). Bedeutende Institute unterliegen der direkten Aufsicht der EZB.
Aufgaben ja, Verantwortung nein. Die Geschäftsleiter sind für die ordnungsgemäße Geschäftsorganisation verantwortlich (§ 25a Abs. 1 Satz 2 KWG), nach AT 3.1 Tz. 1 MaRisk unabhängig von der internen Zuständigkeitsregelung. Auch bei Auslagerungen führt die Auslagerung nicht zu einer Delegation der Verantwortung (AT 9 Tz. 4 MaRisk).
Für Institute, die DORA anwenden, nicht mehr. Die BaFin hat die BAIT mit Wirkung ab 17. Januar 2025 für diese Institute ausgenommen und die vollständige Aufhebung zum Ablauf des 31. Dezember 2026 vorgesehen. Prüfe, ob deine Richtlinien noch auf die BAIT verweisen, und ersetze diese Verweise durch DORA-Bezüge.
Die BaFin hat die MaRisk mit dem Rundschreiben 06/2026 (BA) vom 30. Juni 2026 prinzipienorientierter gefasst. Sie sind mit der Veröffentlichung in Kraft; für zusätzliche Anforderungen gilt eine Übergangsfrist bis zum 1. Januar 2027. Nach Angabe der BaFin ist das Anforderungsniveau nicht grundsätzlich abgesenkt. Schließe die Gap-Analyse vor Ablauf der Übergangsfrist ab.
Die interne Meldestelle bestätigt den Eingang einer Meldung spätestens nach sieben Tagen (§ 17 Abs. 1 Nr. 1 HinSchG) und gibt innerhalb von drei Monaten nach der Eingangsbestätigung eine Rückmeldung (§ 17 Abs. 2 HinSchG). Für Institute kommt der Prozess nach § 25a Abs. 1 Satz 7 Nr. 3 KWG hinzu.
Die Aufsicht hat die Qualifikation von Geschäftsleitung und Aufsichtsorganen 2026 als Governance-Schwerpunkt benannt, unter anderem in Sonderprüfungen mit spezifischen Prüfungsmodulen (Nationales Aufsichtsprogramm 2026-2028). Maßstab sind die fachliche Eignung der Geschäftsleiter (§ 25c Abs. 1 KWG) und die Sachkunde der Mitglieder des Aufsichtsorgans (§ 25d Abs. 1 KWG). Dokumentiere Eignungsbeurteilung und Weiterbildung nachvollziehbar.
Primärquellen zuerst, dann Aufsichtsbehörden. Abgerufen im Oktober 2026.
Wenn dein Team die Anforderungen selbst tragen soll, helfen dir diese Seminare, Lehrgänge und Beiträge weiter.
Regulatorik, Kontrollen und Prüfungsvorbereitung im Überblick.
Zertifizierter Lehrgang für die Compliance-Funktion.
MaRisk-Anforderungen verstehen und anwenden.
KWG, CRR und aufsichtliche Anforderungen.
Prüfungsplanung, Berichte und Mängelverfolgung.
IKT-Governance nach DORA.
Pflichten und Haftung im Aufsichtsrat.
Rolle und Aufgaben im Überblick.
Fehlen intern die Kapazitäten, um Kontrollfunktionen oder die Prüfungsvorbereitung selbst zu tragen, unterstützt S+P Compliance bei der operativen Umsetzung. Die Verantwortung für die ordnungsgemäße Geschäftsorganisation bleibt dabei bei der Geschäftsleitung (AT 9 Tz. 4 MaRisk).

Achim Schulz kennt die Führungsebene aus eigener Verantwortung – langjährig als Vorstand bei Banken und Geschäftsführer sowie als Interim-Manager in Industrieunternehmen. Diese Doppelperspektive aus Finanzsektor und Realwirtschaft prägt seine Beiträge für CEO, COO und CFO. Er kennt das Zusammenspiel von Geschäftsleitung, Aufsichtsrat und Gesellschaftern aus der Praxis und übersetzt strategische wie aufsichtsrechtliche Anforderungen in umsetzbare, haftungssichere Führungsentscheidungen – praxisnah und auf Augenhöhe mit dem Management.
LinkedIn-Profil → · Redaktion & Experten →
