AI Compliance Officer Lehrgang
Rollenbasierte Qualifizierung für die Koordination von KI-Governance und Register.
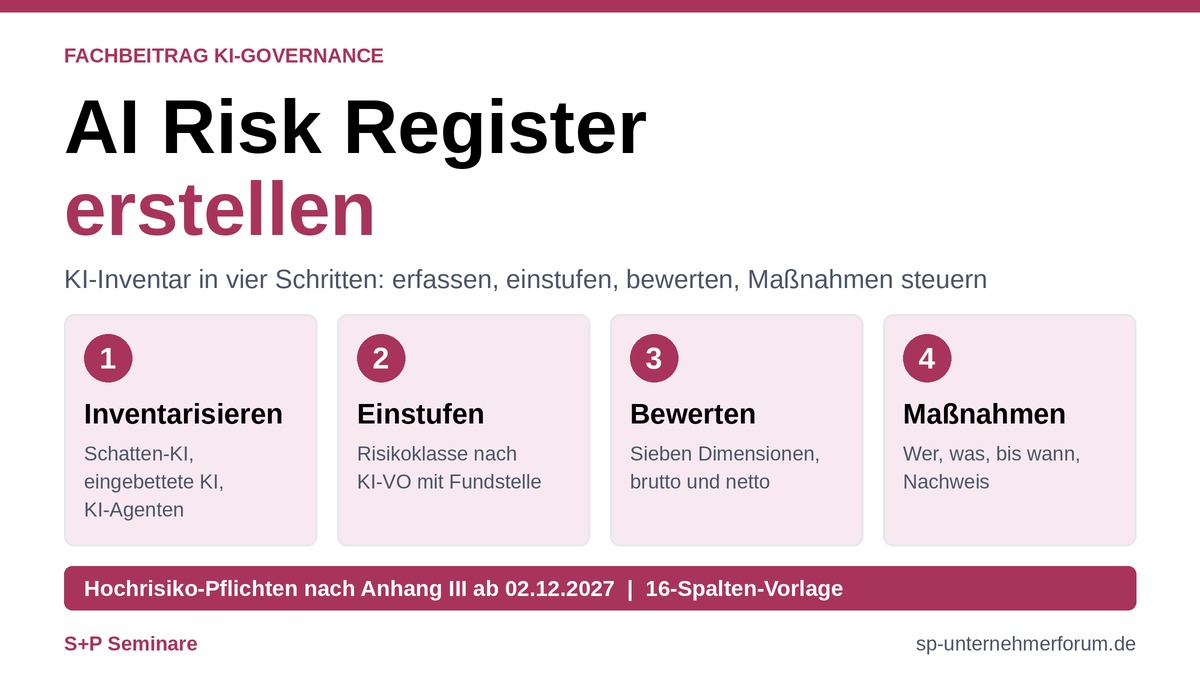
Wer ein AI Risk Register erstellen möchte, benötigt zuerst einen belastbaren Überblick: alle KI-Systeme, ihre Einstufung nach KI-Verordnung, bewertete Risiken und Maßnahmen mit Verantwortlichen und Terminen. Dieser Beitrag zeigt in vier Schritten, wie Sie dieses Register aufbauen, welche Spalten es braucht und wie Sie es dauerhaft pflegen.
Sie können nur steuern, was Sie kennen. Bei Künstlicher Intelligenz fehlt dieser Überblick in vielen Unternehmen, weil KI in Standardsoftware, in Cloud-Diensten und in Werkzeugen steckt, die Fachbereiche selbst beschaffen. Der Cost of a Data Breach Report 2025 von IBM (600 untersuchte Organisationen, März 2024 bis Februar 2025) beziffert die Folgen: 20 % der untersuchten Organisationen meldeten einen Sicherheitsvorfall im Zusammenhang mit Schatten-KI, und ein hoher Anteil an Schatten-KI erhöhte die durchschnittlichen Kosten eines Vorfalls um 670.000 USD. 13 % berichteten von Vorfällen an KI-Modellen oder -Anwendungen; von ihnen hatten 97 % keine angemessenen Zugriffskontrollen für KI.
Gleichzeitig wird die KI-Verordnung (KI-VO) Schritt für Schritt anwendbar. Verbotene Praktiken gelten seit dem 02.02.2025, die Transparenzpflichten nach Art. 50 KI-VO seit dem 02.08.2026. Mit dem KI-MIG gibt es seit dem 29.07.2026 in Deutschland zuständige Marktüberwachungsbehörden. Für Hochrisiko-KI-Systeme nach Anhang III gelten die Pflichten ab dem 02.12.2027, für Systeme nach Anhang I ab dem 02.08.2028 (Art. 113 KI-VO in der Fassung der Verordnung (EU) 2026/1744).
Das AI Risk Register, auch KI-Register oder KI-Risikoregister genannt, ist das Instrument, mit dem Sie diese Pflichten überblicken und nachweisen. Die KI-VO schreibt es nicht unter diesem Namen vor. Ohne ein solches Verzeichnis lassen sich die Einstufungs-, Dokumentations- und Betreiberpflichten in der Praxis aber kaum nachweisbar erfüllen.
Dieser Beitrag behandelt Aufbau, Spalten, Bewertung und Pflege des Registers als Arbeitsinstrument: in vier Schritten, mit einer 16-Spalten-Vorlage, einem Praxisbeispiel, den Besonderheiten für Finanzunternehmen und einem Prüfschema. Die Rolle des AI Compliance Officers erläutert der Beitrag Was macht ein AI Compliance Officer?, den Einführungsfall für generative KI der Beitrag AI Compliance in der Praxis, den Überblick über die Verordnung der Beitrag Was ist der EU AI Act? und Schatten-KI als Haftungsthema der Beitrag Schatten-KI. Der Beitrag ersetzt keine Rechtsberatung im Einzelfall.
Ein AI Risk Register erfüllt drei Aufgaben:
Praxistipp
Bauen Sie das Register nicht als zusätzliche Liste neben Verarbeitungsverzeichnis, IT-Asset-Inventar und Auslagerungsregister auf. Verknüpfen Sie die Einträge über eine gemeinsame System-ID. So vermeiden Sie Doppelerfassung und Widersprüche.
Mehr dazu: Was ist der EU AI Act?
Trennen Sie im Register und in Ihrer Planung strikt zwischen geltendem Recht, Übergangsregelungen und künftigen Pflichten. Die Verordnung (EU) 2026/1744 ist am 27.07.2026 in Kraft getreten und hat unter anderem die Geltungszeitpunkte der Hochrisiko-Pflichten neu gefasst. Stand dieses Beitrags ist Oktober 2026.
| Rechtsstand | Regelung | Zeitpunkt | Fundstelle |
|---|---|---|---|
| Geltend | Verbotene Praktiken (Art. 5 KI-VO) | seit 02.02.2025 | Art. 5 KI-VO |
| Geltend | KI-Kompetenz: Pflicht zur Förderung (Art. 4 KI-VO in der Fassung der Verordnung (EU) 2026/1744) | geltend | Art. 4 Abs. 1 KI-VO |
| Geltend | Transparenzpflichten | seit 02.08.2026 | Art. 50 KI-VO |
| Geltend | KI-MIG: Bundesnetzagentur und BaFin als Marktüberwachungsbehörden | seit 29.07.2026 | KI-MIG, BGBl. 2026 I Nr. 223 |
| Geltend | Datenschutz-Folgenabschätzung und Mitbestimmung | geltend | Art. 35 DSGVO; § 87 Abs. 1 Nr. 6 BetrVG |
| Geltend | BaFin-Orientierungshilfe zu IKT-Risiken bei KI (unverbindlich) | vom 18.12.2025 | BaFin |
| Übergang | Kennzeichnung nach Art. 50 Abs. 2 KI-VO für Systeme, die vor dem 02.08.2026 in Verkehr gebracht wurden | erst ab 02.12.2026 | Art. 50 Abs. 2 KI-VO; Verordnung (EU) 2026/1744 |
| Übergang | Entwurf der Kommissionsleitlinien zur Einstufung nach Art. 6 KI-VO; endgültige Leitlinien stehen aus | Entwurf Mai 2026, Konsultation bis Juli 2026 | Europäische Kommission |
| Künftig | Neue Verbote nach Art. 5 Abs. 1 lit. ba und bb (durch Verordnung (EU) 2026/1744) | ab 02.12.2026 | Art. 5 Abs. 1 KI-VO |
| Künftig | DORA für KWG-Institute nach § 1a Abs. 2a KWG | ab 01.01.2027 | § 1a Abs. 2a KWG |
| Künftig | Hochrisiko-Pflichten nach Anhang III (u. a. Art. 26, 27) | ab 02.12.2027 | Art. 113 KI-VO n. F. |
| Künftig | Hochrisiko-Pflichten nach Anhang I | ab 02.08.2028 | Art. 113 KI-VO n. F. |
Wichtig
Die Kommissionsleitlinien zur Hochrisiko-Einstufung liegen nur im Entwurf vor und sind unverbindlich. Behalten Sie die endgültige Fassung im Blick, bevor Sie Einstufungen abschließend festschreiben.
Die Pflichten der KI-VO hängen von Ihrer Rolle ab. Die meisten Unternehmen sind Betreiber: Sie nutzen KI-Systeme, die andere entwickelt haben. Das Risikomanagementsystem nach Art. 9 KI-VO, die technische Dokumentation und die Konformitätsbewertung sind in erster Linie Sache des Anbieters. Betreiber haben die Pflichten nach Art. 26 KI-VO.
Sie können jedoch zum Anbieter werden. Nach Art. 25 Abs. 1 KI-VO gelten Betreiber als Anbieter eines Hochrisiko-KI-Systems, wenn sie
Pain Point
Ein Fachbereich nutzt ein allgemeines Sprachmodell plötzlich zur Vorauswahl von Bewerbungen. Damit ändert sich die Zweckbestimmung, und aus einem unkritischen Werkzeug kann ein Hochrisiko-System mit Anbieterpflichten werden (Art. 25 Abs. 1 lit. c KI-VO).
Praxistipp
Nehmen Sie die Spalte „Rolle nach KI-VO“ in das Register auf und prüfen Sie sie bei jeder Zweckänderung neu.
Mehr dazu: Was macht ein AI Compliance Officer?
Schatten-KI, eingebettete KI und KI-Agenten finden Sie nicht allein mit einem IT-Scan. Kombinieren Sie drei Quellen:
Fragetechnik
Fragen Sie nicht „Nutzen Sie KI?“. Fragen Sie: „Welche Software trifft Entscheidungen, macht Vorhersagen, erzeugt Inhalte, erkennt Muster oder handelt selbstständig in anderen Systemen?“
Trend 2026: KI-Agenten. KI-Agenten, die eigenständig Aufgaben ausführen, gehören in das Register, mit ihren Berechtigungen, angebundenen Systemen und Freigabegrenzen. Gartner erwartet, dass bis Ende 2027 mehr als 40 % der Projekte mit agentischer KI abgebrochen werden. Ein Register mit klaren Abbruch- und Freigabekriterien hilft, Fehlinvestitionen früh zu erkennen.
Praxistipp
Führen Sie eine Amnestie-Phase ein: Wer ungenehmigte Werkzeuge innerhalb von vier Wochen meldet, muss keine Konsequenzen fürchten. Das fördert die Vollständigkeit der Meldungen.
Mehr dazu: Schatten-KI
Ordnen Sie jedes System einer von fünf Kategorien zu:
| Kategorie | Rechtsgrundlage | Folge |
|---|---|---|
| Verboten | Art. 5 KI-VO | Einsatz sofort beenden |
| Hochrisiko | Art. 6 Abs. 1 i. V. m. Anhang I (Produkte) oder Art. 6 Abs. 2 i. V. m. Anhang III (z. B. Beschäftigung, Bonität) | Betreiberpflichten nach Art. 26 ab 02.12.2027 bzw. 02.08.2028; gegebenenfalls Art. 27 |
| Anhang III, aber nicht hochriskant | Art. 6 Abs. 3 KI-VO | Bewertung des Anbieters dokumentiert; Begründung im Register festhalten |
| Transparenzpflichtig | Art. 50 KI-VO | Information, Kennzeichnung, Offenlegung |
| Minimales Risiko | – | Allgemeine Pflichten (Art. 4 KI-VO, DSGVO, BetrVG) |
Ein Anhang-III-System ist nicht hochriskant, wenn es etwa nur eine eng gefasste Verfahrensaufgabe oder eine vorbereitende Aufgabe übernimmt (Art. 6 Abs. 3 Unterabs. 2 lit. a bis d KI-VO). Es „gilt … immer dann als hochriskant, wenn es ein Profiling natürlicher Personen vornimmt“ (Art. 6 Abs. 3 Unterabs. 3 KI-VO). Der Anbieter dokumentiert seine Bewertung, bevor er das System in Verkehr bringt (Art. 6 Abs. 4 KI-VO).
Orientierung: Die Europäische Kommission hat im Mai 2026 einen Entwurf von Leitlinien zur Einstufung von Hochrisiko-KI-Systemen mit Praxisbeispielen veröffentlicht. Die endgültige Fassung steht noch aus.
Praxistipp
Schreiben Sie die Begründung der Einstufung immer mit Fundstelle in das Register, zum Beispiel „Hochrisiko nach Anhang III Nr. 4 lit. a – Vorauswahl von Bewerbungen“. Eine Einstufung ohne Begründung ist im Prüfungsfall kaum belastbar.
Die Risikoklasse nach KI-VO sagt nichts über Ihr konkretes Unternehmensrisiko. Bewerten Sie jedes System zusätzlich nach sieben Dimensionen:
Bewertung: Nutzen Sie eine einfache Matrix aus Eintrittswahrscheinlichkeit (1 bis 4) und Auswirkung (1 bis 4). Daraus ergibt sich ein Bruttorisiko. Nach Berücksichtigung der Kontrollen ermitteln Sie das Nettorisiko. ISO/IEC 23894:2023 bietet dafür einen Rahmen, der auf ISO 31000 aufbaut.
Praxistipp
Legen Sie vorab fest, ab welchem Nettorisiko die Geschäftsleitung entscheiden muss. Das schafft klare Eskalationswege und macht Entscheidungen der Geschäftsleitung nachvollziehbar.
Mehr dazu: Regulatorik für Geschäftsführer: Pflichten, Haftung und Aufsicht
Halten Sie für jedes System fest, welche Kontrollen bestehen und welche fehlen. Typische Maßnahmen:
Praxistipp
Formulieren Sie jede Maßnahme mit verantwortlicher Person, Termin und Nachweis. „Bias-Test durchführen“ ist keine Maßnahme. „HR-Leitung lässt bis 30.06.2027 einen Fairness-Test durch den Anbieter durchführen; Nachweis: Testbericht“ ist eine.
Mehr dazu: KI-Kompetenz als Pflicht
Die folgenden 16 Spalten bilden die Struktur des Registers. Sie decken Einstufung, Risikobewertung, Kontrollen und Maßnahmen für jedes System ab.
| Nr. | Spalte | Inhalt | Bezug |
|---|---|---|---|
| 1 | System-ID | eindeutige Kennung, verknüpft mit IT-Asset-, Verarbeitungs- und Dienstleisterverzeichnis | Nachweis |
| 2 | Bezeichnung und Anbieter | Produktname, Version, Anbieter, Vertragsbezug | Art. 13, 25 KI-VO |
| 3 | Zweckbestimmung | konkrete Verwendung im Unternehmen | Art. 6, Art. 25 Abs. 1 lit. c KI-VO |
| 4 | Fachbereich und System-Owner | verantwortliche Person | Governance |
| 5 | Rolle nach KI-VO | Anbieter, Betreiber, Einführer, Händler | Art. 25 KI-VO |
| 6 | Systemtyp | eigenständig, eingebettet, GenAI, KI-Agent | Inventar |
| 7 | Risikoklasse | verboten, hoch, Anhang III ohne Hochrisiko, transparenzpflichtig, minimal | Art. 5, 6, 50 KI-VO |
| 8 | Begründung mit Fundstelle | z. B. Anhang III Nr. 4 lit. a | Art. 6 Abs. 4 KI-VO |
| 9 | Daten | Kategorien personenbezogener Daten, Geschäftsgeheimnisse, Drittlandtransfer | DSGVO |
| 10 | Betroffene Personen | Beschäftigte, Bewerber, Kunden | Art. 27 KI-VO, § 87 BetrVG |
| 11 | Identifizierte Risiken | nach den sieben Dimensionen | ISO/IEC 23894 |
| 12 | Bruttorisiko | Wahrscheinlichkeit mal Auswirkung | Bewertung |
| 13 | Bestehende Kontrollen | z. B. Vier-Augen-Prinzip, DSFA, Zugriffskonzept | Gap-Analyse |
| 14 | Nettorisiko | nach Kontrollen | Eskalation |
| 15 | Maßnahmen | wer, was, bis wann, Nachweis | Art. 26 KI-VO |
| 16 | Status und nächste Überprüfung | offen, in Arbeit, erledigt; Prüfdatum | Reporting |
Praxistipp
Ergänzen Sie für Hochrisiko-Systeme ein Feld „Fristreife 02.12.2027“ mit Ampel. So sehen Sie auf einen Blick, wo die Zeit knapp wird.
Mehr dazu: AI Compliance Officer: Lehrgang
Das folgende Beispiel zeigt einen ausgefüllten Registereintrag. Produkt und Anbieter sind frei gewählt und stehen für kein reales System.
| Spalte | Eintrag |
|---|---|
| System-ID / Bezeichnung | KI-017 / Software zum Auslesen und Ranking von Bewerbungen (Beispiel), Version 4.2, Anbieter X |
| Zweckbestimmung | automatisches Auslesen und Ranking von Bewerbungen |
| Fachbereich / Owner | HR, Leitung Recruiting |
| Rolle nach KI-VO | Betreiber |
| Risikoklasse | Hochrisiko |
| Begründung | Anhang III Nr. 4 lit. a KI-VO: Sichten, Filtern und Bewerten von Bewerbungen; Profiling, daher keine Ausnahme nach Art. 6 Abs. 3 |
| Daten / Betroffene | Bewerberdaten inklusive Lebenslauf; Bewerber |
| Identifizierte Risiken | Diskriminierung nach Geschlecht, Alter oder Herkunft; geringe Erklärbarkeit; Datenabfluss beim Anbieter |
| Bruttorisiko | hoch (4 x 4) |
| Bestehende Kontrollen | Endentscheidung durch Menschen; DSFA vorhanden (Aktualität prüfen); Informationssicherheitszertifikat des Anbieters |
| Nettorisiko | mittel bis hoch |
| Maßnahmen | (1) Compliance: Betriebsanleitung und Angaben nach Art. 13 KI-VO beim Anbieter anfordern, bis 31.01.2027. (2) HR: Aufsichtspersonen nach Art. 26 Abs. 2 KI-VO benennen und schulen, bis 31.03.2027. (3) HR mit Anbieter: Fairness-Test, bis 30.06.2027. (4) HR: Betriebsrat und Bewerber informieren; Betriebsvereinbarung nach § 87 Abs. 1 Nr. 6 BetrVG prüfen, bis 30.06.2027. (5) IT: Protokollaufbewahrung von mindestens sechs Monaten nach Art. 26 Abs. 6 KI-VO einrichten, bis 30.09.2027. (6) Datenschutz: DSFA aktualisieren. |
| Status / Überprüfung | in Arbeit; nächste Prüfung 31.03.2027 |
Ergebnis: Der Eintrag zeigt sofort, welche Pflichten bis zum 02.12.2027 offen sind, wer zuständig ist und welche Nachweise fehlen.
Praxistipp
Eine Grundrechte-Folgenabschätzung nach Art. 27 KI-VO ist für private Arbeitgeber in diesem Fall in der Regel nicht vorgeschrieben. Sie ist nur für öffentliche Stellen, private Erbringer öffentlicher Dienste und für Anhang III Nr. 5 lit. b und c vorgesehen. Viele Unternehmen führen sie trotzdem freiwillig durch und verbinden sie mit der DSFA.
Mehr dazu: AI Compliance in der Praxis: der GenAI-Einführungsfall
Praxistipp
Führen Sie in Finanzunternehmen das AI Risk Register als Sicht auf das bestehende IKT-Asset-Inventar und Informationsregister, nicht als Parallelsystem.
Ordnen Sie jede Prüffrage Ihrem Stand zu. Die Empfehlung erscheint, sobald Sie eine Auswahl treffen. Die Auswahl dient nur Ihrer Selbsteinschätzung und wird nicht gespeichert.
Pain Point
Register veralten schnell, weil Anbieter laufend neue KI-Funktionen ausrollen. Abhilfe schafft eine feste Prüfung der Release Notes wichtiger Anbieter im Rahmen des Dienstleistersteuerungsprozesses.
Praxistipp
Verknüpfen Sie das Freigabe-Gate mit dem Einkauf: Ohne System-ID wird keine Bestellung für Software mit KI-Funktion ausgelöst.
Mehr dazu: Future Governance Hub
Ein AI Risk Register ist kein Selbstzweck, sondern die Grundlage Ihrer KI-Governance. Wer ein AI Risk Register erstellen und pflegen will, macht Schatten-KI sichtbar, ordnet Pflichten nach KI-VO, DSGVO und BetrVG zu und erkennt, wo bis zum 02.12.2027 Handlungsbedarf besteht. Entscheidend ist nicht die Zahl der Spalten, sondern dass jede Einstufung begründet, jede Maßnahme zugeordnet und jede Änderung nachvollziehbar ist.
Nicht unter diesem Namen. Die Pflichten aus Art. 4, 5, 26, 27 und 50 KI-VO lassen sich ohne ein vollständiges Verzeichnis aber kaum nachweisbar erfüllen.
Die DSFA nach Art. 35 DSGVO betrachtet Risiken für personenbezogene Daten einer Verarbeitung. Das Register erfasst alle KI-Systeme und alle Risikodimensionen, auch ohne Personenbezug. Bei Hochrisiko-Systemen mit Personenbezug ergänzen sich beide.
Das Risikomanagementsystem nach Art. 9 ist Teil der Anforderungen an Hochrisiko-Systeme, die der Anbieter erfüllen muss. Betreiber haben die Pflichten nach Art. 26 KI-VO, es sei denn, sie werden nach Art. 25 selbst zum Anbieter.
Für Anhang III ab 02.12.2027, für Anhang I ab 02.08.2028 (Art. 113 KI-VO in der Fassung der Verordnung (EU) 2026/1744).
Nach dem KI-MIG grundsätzlich die Bundesnetzagentur, im Finanzsektor für Systeme mit direktem Bezug zur regulierten Finanztätigkeit die BaFin (§ 2 Abs. 3 KI-MIG).
Bei verbotenen Praktiken bis zu 35 Mio. EUR oder 7 % des weltweiten Jahresumsatzes, bei anderen Pflichtverstößen bis zu 15 Mio. EUR oder 3 % (Art. 99 Abs. 3 und 4 KI-VO). Für KMU gilt der jeweils niedrigere Betrag (Art. 99 Abs. 6 KI-VO).
Primärquellen der EU und des Bundes sowie Aufsichtsbehörden. Abruf aller Quellen: 16.10.2026. Nicht verlinkt, aber Grundlage der Ausführungen: Art. 35 DSGVO, § 87 Abs. 1 Nr. 6 BetrVG, § 1a Abs. 2a KWG sowie die Normen ISO/IEC 42001:2023 und ISO/IEC 23894:2023. Die genannten Studienzahlen von IBM (Cost of a Data Breach Report 2025) und die Prognose von Gartner sind Herstellerangaben und keine amtlichen Quellen.
Wenn Sie das Register nicht nur führen, sondern fachlich verantworten wollen, vermitteln die Programme von S+P Seminare die nötige Methodenkompetenz:
Rollenbasierte Qualifizierung für die Koordination von KI-Governance und Register.
Das Seminarprogramm von S+P Seminare im Überblick.
Für Finanzunternehmen: IKT-Risikomanagement und Governance-Anforderungen.
Aktuelle Termine für die Buchung.
Wenn in Ihrem Unternehmen die Kapazitäten fehlen, um Inventarisierung und Einstufung selbst zu leisten, finden Sie bei S+P Compliance (sp-compliance.com) eine Dienstleistung für die operative Umsetzung.