DORA- und NIS-2-Seminare
Sachkunde zu IKT-Risikomanagement, Vorfallsmeldung und Drittparteienrisiko.
Fachbeitrag · Governance, Risiko, Regulatorik
Neue Compliance-Regeln durch DORA bedeuten für Finanzunternehmen vor allem feste Stichtage und wiederkehrende Pflichten. Dieser Beitrag ist der Fristen- und Pflichtenüberblick: Er zeigt, wer betroffen ist, was gilt und worauf Sie sich bis 2028 einstellen sollten.
Der Digital Operational Resilience Act (DORA, Verordnung (EU) 2022/2554) gilt seit dem 17.01.2025 unmittelbar in allen EU-Mitgliedstaaten. Die Zeit der Übergangsfristen ist für die meisten Finanzunternehmen vorbei, die Aufsicht prüft inzwischen die Umsetzung.
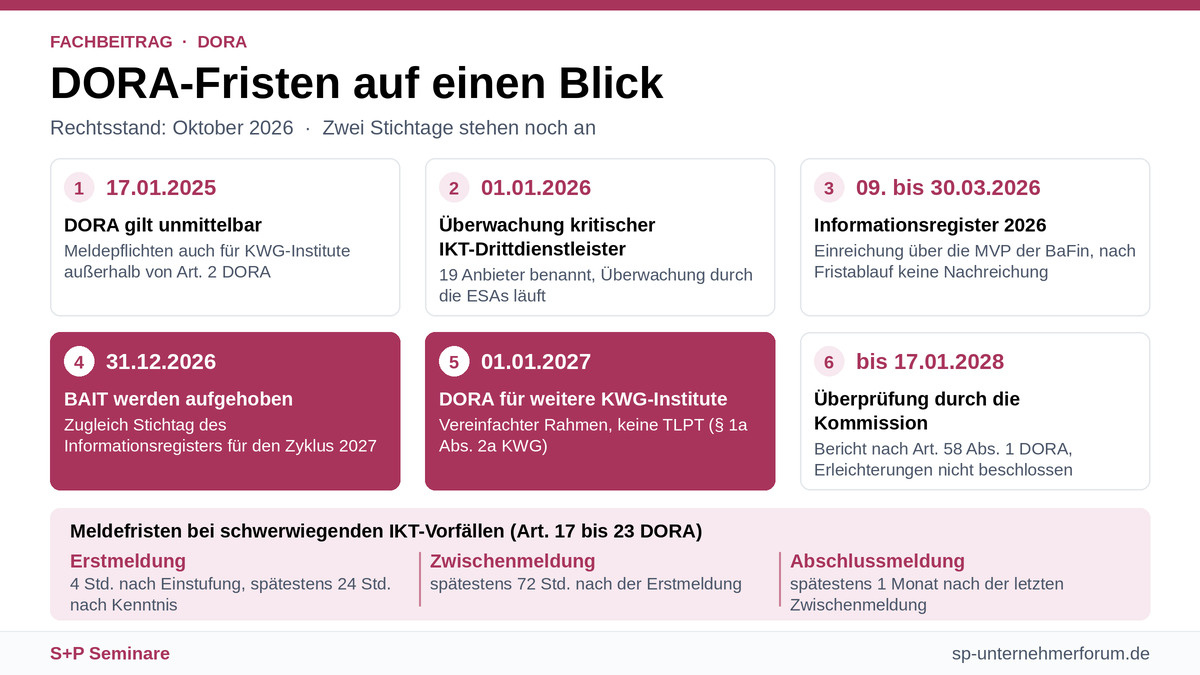
Zwei Stichtage stehen noch an: Mit Ablauf des 31.12.2026 werden die BAIT vollständig aufgehoben. Ab dem 01.01.2027 müssen auch KWG-Institute, die nicht unmittelbar unter Art. 2 DORA fallen, die DORA-Vorgaben anwenden, mit vereinfachtem Rahmen und ohne TLPT (§ 1a Abs. 2a KWG). Die Meldepflichten gelten für diese Institute bereits seit dem 17.01.2025 (§ 65a Abs. 3 KWG).
Dazu kommen wiederkehrende Pflichten: Das Informationsregister reichen Sie jährlich über die Melde- und Veröffentlichungsplattform (MVP) der BaFin ein, für den Zyklus 2027 mit Stichtag 31.12.2026. Schwerwiegende IKT-Vorfälle melden Sie in drei Stufen: Erstmeldung binnen 4 Stunden nach Einstufung, Zwischenmeldung binnen 72 Stunden, Abschlussmeldung binnen eines Monats.
Der Beitrag trennt geltendes Recht, Übergangsregelungen und künftiges Recht und endet mit einem Quick-Check sowie No-Regret-Maßnahmen. Er dient der Fachinformation und ersetzt keine Rechtsberatung.
Geltendes Recht: DORA ist eine EU-Verordnung, die Verordnung (EU) 2022/2554. Sie ist am 16.01.2023 in Kraft getreten und gilt seit dem 17.01.2025 unmittelbar, ohne nationale Umsetzung (Art. 64 DORA). Ergänzend ändert die Richtlinie (EU) 2022/2556 bestehende Finanzmarktrichtlinien. In Deutschland hat das Finanzmarktdigitalisierungsgesetz (FinmadiG) vom 27.12.2024 das nationale Recht angepasst, unter anderem das KWG.
| Rechtsstand | Inhalt | Fundstelle |
|---|---|---|
| Geltend | DORA gilt seit 17.01.2025 unmittelbar; Level-2-Rechtsakte zu IKT-Risikomanagement, Vorfällen, Register, Vertragsrichtlinie, Untervergabe und TLPT; nationale Begleitregeln durch das FinmadiG; Überwachung kritischer IKT-Drittdienstleister seit 01.01.2026; VAIT, KAIT und ZAIT seit Ablauf des 16.01.2025 aufgehoben | VO (EU) 2022/2554; FinmadiG, BGBl. 2024 I Nr. 438 |
| Übergang | BAIT gelten bis 31.12.2026 nur noch für Institute, die DORA nicht anwenden; Stichtag des DORA-Informationsregisters ist der 31.12.2026 | Bundesbank; Art. 28 Abs. 3 DORA |
| Künftig | Ab 01.01.2027 DORA auch für KWG-Institute außerhalb von Art. 2 DORA, mit vereinfachtem Rahmen und ohne TLPT; Überprüfung von DORA durch die Kommission bis 17.01.2028; Digital Omnibus im Gesetzgebungsverfahren | § 1a Abs. 2a, § 65a Abs. 3 KWG; Art. 58 Abs. 1 DORA |
DORA ersetzt für Finanzunternehmen die bisherigen nationalen IT-Rundschreiben:
Zur Einordnung von DORA, NIS-2 und CRA in einem gemeinsamen Steuerungsrahmen lesen Sie auch den Beitrag DORA, NIS-2 und CRA: integrierte Governance.
Geltendes Recht: Art. 2 Abs. 1 DORA nennt die erfassten Finanzunternehmen, unter anderem Kreditinstitute, Zahlungs- und E-Geld-Institute, Wertpapierfirmen, Kryptowerte-Dienstleister, Kapitalverwaltungsgesellschaften, Versicherer und Rückversicherer. Ausnahmen regelt Art. 2 Abs. 3 DORA.
Die Pflichten richten sich nicht nach „KMU“ oder „Großunternehmen“, sondern nach drei Mechanismen:
| Mechanismus | Inhalt | Fundstelle |
|---|---|---|
| Verhältnismäßigkeit | Umsetzung nach Größe, Gesamtrisikoprofil sowie Art, Umfang und Komplexität | Art. 4 DORA |
| Vereinfachter IKT-Risikomanagementrahmen | für bestimmte Unternehmen, etwa kleine und nicht verflochtene Wertpapierfirmen und ausgenommene Zahlungsinstitute | Art. 16 DORA; Delegierte Verordnung (EU) 2024/1774 |
| TLPT nur nach Bestimmung | bedrohungsgeleitete Penetrationstests nur für Unternehmen, die die Aufsicht anhand von Kriterien verpflichtet | Art. 26 Abs. 8 DORA; Delegierte Verordnung (EU) 2025/1190 |
Künftiges Recht ab 01.01.2027: Das FinmadiG erweitert den Anwendungsbereich. Für Institute nach KWG, die nicht nach Art. 2 DORA erfasst sind, gelten DORA und die Level-2-Rechtsakte so, als wären sie CRR-Kreditinstitute (§ 1a Abs. 2a Satz 1 KWG). Abweichend davon gilt (§ 1a Abs. 2a Satz 2 KWG):
Diese Pflichten gelten ab dem 01.01.2027. Die Meldepflichten nach Kapitel III DORA gelten für diese Institute bereits seit dem 17.01.2025 (§ 65a Abs. 3 KWG). Die BaFin nennt als Beispiele Bürgschaftsbanken und Wohnungsunternehmen mit Spareinrichtung; die Bundesbank spricht von Finanzdienstleistungsinstituten ab 01.01.2027. Dazu zählen insbesondere Factoring- und Leasinginstitute.
Praxis-Tipp: Für diese Institute fallen zwei Stichtage zusammen: Mit Ablauf des 31.12.2026 entfallen die BAIT, am 01.01.2027 greift DORA. Eine Lücke entsteht nicht, aber auch keine Schonfrist.
| Datum | Ereignis | Fundstelle |
|---|---|---|
| 16.01.2023 | DORA tritt in Kraft | VO (EU) 2022/2554 |
| 30.12.2024 | FinmadiG wirksam | BGBl. 2024 I Nr. 438 |
| 16.01.2025 | VAIT, KAIT und ZAIT aufgehoben | BaFin |
| 17.01.2025 | DORA gilt; Meldepflichten auch für KWG-Institute außerhalb von Art. 2 DORA | Art. 64 DORA; § 65a Abs. 3 Satz 2 KWG |
| 01.01.2026 | Überwachung der 19 kritischen IKT-Drittdienstleister läuft | ESAs, BaFin |
| 09. bis 30.03.2026 | Einreichung des Informationsregisters 2026 | BaFin |
| 31.12.2026 | BAIT vollständig aufgehoben; Stichtag des Informationsregisters für den Zyklus 2027 | Bundesbank; Art. 28 Abs. 3 DORA |
| 01.01.2027 | DORA für KWG-Institute außerhalb von Art. 2 DORA (vereinfachter Rahmen, keine TLPT) | § 1a Abs. 2a, § 65a Abs. 3 Satz 1 KWG |
| 2027 | Einreichung des Informationsregisters nach dem Zeitplan der BaFin | BaFin; Art. 28 Abs. 3 DORA |
| bis 17.01.2028 | Bericht der Kommission zur Überprüfung von DORA | Art. 58 Abs. 1 DORA |
DORA gliedert sich in fünf Säulen. Die Tabelle zeigt die Kernpflichten und die Fundstellen, darunter die Zuordnung zu den Funktionen im Haus.
| Säule | Kernpflichten | Fundstellen |
|---|---|---|
| IKT-Risikomanagement | Governance- und Kontrollrahmen; Leitungsorgan trägt die letzte Verantwortung und hält Kenntnisse durch regelmäßige Schulungen aktuell; IKT-Risikomanagementrahmen mit Strategie, Assets, Schutz, Erkennung, Reaktion, Wiederherstellung | Art. 5 bis 15 DORA (vereinfacht: Art. 16); Delegierte Verordnung (EU) 2024/1774 |
| IKT-bezogene Vorfälle | Klassifizierung aller Vorfälle; Meldung schwerwiegender Vorfälle in drei Stufen über die MVP der BaFin | Art. 17 bis 23 DORA; Delegierte Verordnungen (EU) 2024/1772 und 2025/301; Durchführungsverordnung (EU) 2025/302 |
| Testen der digitalen Resilienz | Testprogramm mit mindestens jährlichen Tests der Systeme, die kritische oder wichtige Funktionen unterstützen; TLPT grundsätzlich alle drei Jahre für bestimmte Unternehmen | Art. 24 bis 27 DORA; Delegierte Verordnung (EU) 2025/1190 |
| IKT-Drittparteienrisiko | Strategie, Informationsregister, Risikobewertung und Due Diligence vor Vertragsschluss, Mindestvertragsinhalte, Exit-Strategien; Untervergabe | Art. 28 bis 30 DORA; Durchführungsverordnung (EU) 2024/2956; Delegierte Verordnungen (EU) 2024/1773 und 2025/532 |
| Informationsaustausch | freiwilliger Austausch von Informationen über Cyberbedrohungen | Art. 45 DORA |
Ergänzend gilt die Überwachung kritischer IKT-Drittdienstleister durch die Europäischen Aufsichtsbehörden (Art. 31 ff. DORA). 19 Anbieter wurden benannt; die Überwachung läuft seit 01.01.2026.
Das Leitungsorgan trägt die letzte Verantwortung für das IKT-Risikomanagement und aktualisiert seine Kenntnisse durch regelmäßige Schulungen (Art. 5 DORA, dort Abs. 4). Dokumentieren Sie Beschlüsse und Schulungsnachweise.
Aufbau und Betrieb des IKT-Risikomanagementrahmens nach Art. 5 bis 15 DORA, bei vereinfachtem Rahmen nach Art. 16 DORA, jeweils mit den Vorgaben der Delegierten Verordnung (EU) 2024/1774.
Klassifizierung und Meldung schwerwiegender Vorfälle (Art. 17 bis 23 DORA). Legen Sie fest, wer klassifiziert, und regeln Sie die Vertretung.
Strategie, Informationsregister, Due Diligence, Vertragsinhalte und Exit-Strategien (Art. 28 bis 30 DORA). Nicht-IKT-Dienstleistungen bleiben bei AT 9 MaRisk.
Der IKT-Risikomanagementrahmen unterliegt der unabhängigen Prüfung (Art. 6 DORA). Das Testprogramm nach Art. 24 DORA liefert zusätzliche Prüfungsnachweise.
Die Fachbereiche benennen die kritischen oder wichtigen Funktionen und die IKT-Dienstleister dahinter. Ohne diese Zuarbeit bleibt das Register unvollständig.
Geltendes Recht: Schwerwiegende IKT-bezogene Vorfälle melden Sie der BaFin über das DORA-Fachverfahren der Melde- und Veröffentlichungsplattform (MVP). Das gilt auch für bedeutende Institute unter EZB-Aufsicht.
| Meldung | Frist |
|---|---|
| Erstmeldung | spätestens 4 Stunden nach Einstufung als schwerwiegend, spätestens 24 Stunden nach Kenntnisnahme |
| Zwischenmeldung | spätestens 72 Stunden nach der Erstmeldung, bei wesentlichen Änderungen aktualisieren |
| Abschlussmeldung | spätestens 1 Monat nach der letzten aktualisierten Zwischenmeldung |
Wichtig für die Praxis:
Praxis-Tipp: Die 4-Stunden-Frist läuft ab Ihrer eigenen Klassifizierungsentscheidung. Legen Sie fest, wer klassifiziert, und stellen Sie die Erreichbarkeit auch an Wochenenden sicher.
Geltendes Recht: Das Informationsregister über alle Vereinbarungen zu IKT-Dienstleistungen reichen Sie jährlich über die MVP ein (Art. 28 Abs. 3 DORA), mit Stichtag 31.12. des Vorjahres. 2026 lief die Einreichung vom 09. bis 30.03.2026. Anfang April versenden die ESAs ein Feedback zur Datenqualität.
Praxis-Tipp: Für den Zyklus 2027 (Stichtag 31.12.2026) betrifft das erstmals auch die KWG-Institute, die ab 01.01.2027 unter DORA fallen. Klären Sie mit der BaFin rechtzeitig, ab welchem Zyklus Ihr Register einzureichen ist, und prüfen Sie den Einreichungszeitraum auf der Seite der BaFin.
Geltendes Recht: Alle Finanzunternehmen außer Kleinstunternehmen testen Systeme und Anwendungen, die kritische oder wichtige Funktionen unterstützen, mindestens jährlich (Art. 24 Abs. 6 DORA). Für TLPT gilt:
Von dieser Einstufung hängen Register, Vertragsinhalte, Tests und Meldungen ab. Lücken in der Kritikalitätsbewertung wirken sich auf alle vier Bereiche aus (Art. 24, 28 bis 30 DORA).
Fehlende LEI- oder EUID-Kennungen, unvollständige Unterauftragsketten und uneinheitliche Funktionsbezeichnungen (Durchführungsverordnung (EU) 2024/2956).
Die 4-Stunden-Frist verlangt klare Zuständigkeiten und geübte Abläufe (Art. 17 bis 23 DORA).
Mindestinhalte nach Art. 30 DORA, Prüfungsrechte und Exit-Strategien auch gegenüber großen Cloudanbietern durchsetzen.
IKT-Dienstleistungen nach DORA, Nicht-IKT-Dienstleistungen weiterhin nach AT 9 MaRisk.
Das Leitungsorgan muss seine Kenntnisse zu IKT-Risiken regelmäßig aktualisieren (Art. 5 Abs. 4 DORA).
Beantworten Sie die Prüffragen für Ihr Haus. Wo der typische Befund zutrifft, besteht Handlungsbedarf.
| Prüffeld | Prüffrage | Normbezug | Typischer Befund |
|---|---|---|---|
| Anwendungsbereich | Fallen Sie unter Art. 2 DORA oder ab 01.01.2027 unter § 1a Abs. 2a KWG? | Art. 2 DORA; § 1a Abs. 2a KWG | Zuordnung nicht dokumentiert, Wahl des vereinfachten Rahmens nicht begründet |
| BAIT-Verweise | Sind Verweise auf die BAIT in Richtlinien, Verträgen und Berichten entfernt? | Bundesbank | Alte Verweise in Richtlinien und Berichtsvorlagen |
| Kritische oder wichtige Funktionen | Sind sie bestimmt und dokumentiert, und greifen Register, Verträge und Tests darauf zu? | Art. 24, 28 bis 30 DORA | Kritikalitätsbewertung unvollständig |
| Vorfälle | Gibt es einen Prozess zur Klassifizierung und Meldung mit Vertretungsregel und MVP-Zugang? | Art. 17 bis 23 DORA | Zuständigkeit offen, keine Erreichbarkeit am Wochenende |
| Informationsregister | Ist das Register zum Stichtag 31.12.2026 qualitätsgesichert? | Art. 28 Abs. 3 DORA; DVO (EU) 2024/2956 | Kennungen und Unterauftragsketten fehlen |
| Verträge | Sind IKT-Verträge auf Art. 30 DORA geprüft, und gibt es Exit-Strategien? | Art. 30 DORA; DelVO (EU) 2024/1773 | Prüfungsrechte und Exit-Regelungen fehlen |
| Leitungsorgan | Ist die Schulung des Leitungsorgans dokumentiert? | Art. 5 Abs. 4 DORA | Kein Schulungsnachweis |
Diese Maßnahmen zahlen sich unabhängig davon aus, wie sich die Überprüfung von DORA entwickelt:
Wenn Sie die Sachkunde im Haus aufbauen wollen, finden Sie auf der Seite DORA- und NIS-2-Seminare die passenden Qualifizierungsformate.
Künftiges Recht: Die Kommission überprüft DORA bis zum 17.01.2028 und legt gegebenenfalls einen Gesetzesvorschlag vor (Art. 58 Abs. 1 DORA). Verbände fordern unter anderem ein schlankeres Informationsregister. Im Verfahren zum Digital Omnibus, der unter anderem die Meldung von Vorfällen bündeln soll, hat die EZB empfohlen, DORA vorerst auszuklammern (Stellungnahme CON/2026/9).
Einordnung: Erleichterungen sind möglich, aber nicht beschlossen. Planen Sie auf Grundlage des geltenden Rechts.
Wer die neuen Compliance-Regeln durch DORA als Kalender mit klaren Zuständigkeiten organisiert, behält die Stichtage im Griff und kann den Aufsichtsdialog sachlich führen.
Nein. DORA ist eine EU-Verordnung (VO (EU) 2022/2554) und gilt unmittelbar. Daneben gibt es eine Änderungsrichtlinie (EU) 2022/2556.
Für die meisten Finanzunternehmen nicht; DORA gilt seit 17.01.2025. Für KWG-Institute außerhalb von Art. 2 DORA gelten die Pflichten ab 01.01.2027, die Meldepflichten bereits seit 17.01.2025.
Es gibt keine allgemeine KMU-Ausnahme. Maßgeblich sind die Verhältnismäßigkeit nach Art. 4 DORA, der vereinfachte Rahmen nach Art. 16 DORA für bestimmte Unternehmen und Sonderregeln für Kleinstunternehmen.
Nur Unternehmen, die die BaFin oder die EZB per Bescheid verpflichtet. KWG-Institute nach § 1a Abs. 2a KWG sind ausgenommen.
Nein. Die BAIT werden mit Ablauf des 31.12.2026 vollständig aufgehoben. Bis dahin gelten sie nur noch für Institute, die DORA nicht anwenden.
Das Register gilt für den laufenden Zyklus als nicht eingereicht; eine Nachreichung ist erst im nächsten Jahr möglich.
Gesetzestexte: § 1a Abs. 2a und § 65a Abs. 3 KWG in der Fassung des FinmadiG (BGBl. 2024 I Nr. 438).
Sachkunde zu IKT-Risikomanagement, Vorfallsmeldung und Drittparteienrisiko.
Aufgaben und Verantwortlichkeiten in der Dienstleistersteuerung.
Steuerung von Auslagerungen und IKT-Dienstleistern.
Aufsichtsrechtliche Anforderungen im Überblick.
Pflichten der Leitungsebene, auch nach Art. 5 DORA.
Methoden für Risikosteuerung und Resilienz.
Weiterlesen: Regulatorik für Geschäftsführer: Pflichten, Haftung und Aufsicht und DORA, NIS-2 und CRA: integrierte Governance.
Fehlen Ihnen intern die Kapazitäten, um neue Compliance-Regeln durch DORA operativ umzusetzen, können Sie die Umsetzung auch extern begleiten lassen. Informationen dazu finden Sie bei S+P Compliance.
Achim Schulz kennt die Führungsebene aus eigener Verantwortung – langjährig als Vorstand bei Banken und Geschäftsführer sowie als Interim-Manager in Industrieunternehmen. Diese Doppelperspektive aus Finanzsektor und Realwirtschaft prägt seine Beiträge für CEO, COO und CFO. Er kennt das Zusammenspiel von Geschäftsleitung, Aufsichtsrat und Gesellschaftern aus der Praxis und übersetzt strategische wie aufsichtsrechtliche Anforderungen in umsetzbare, haftungssichere Führungsentscheidungen – praxisnah und auf Augenhöhe mit dem Management.
LinkedIn-Profil → · Redaktion & Experten →