DORA & NIS-2: Seminare und Hub
Überblick über alle Seminare, Lehrgänge und Beiträge zu DORA und NIS-2.
Fachbeitrag · DORA & NIS-2
Zwei Regelwerke, ein Unternehmen: Hier erfährst du, welches Gesetz für wen gilt, welche Pflichten übrig bleiben und was dein Team dafür wissen muss.
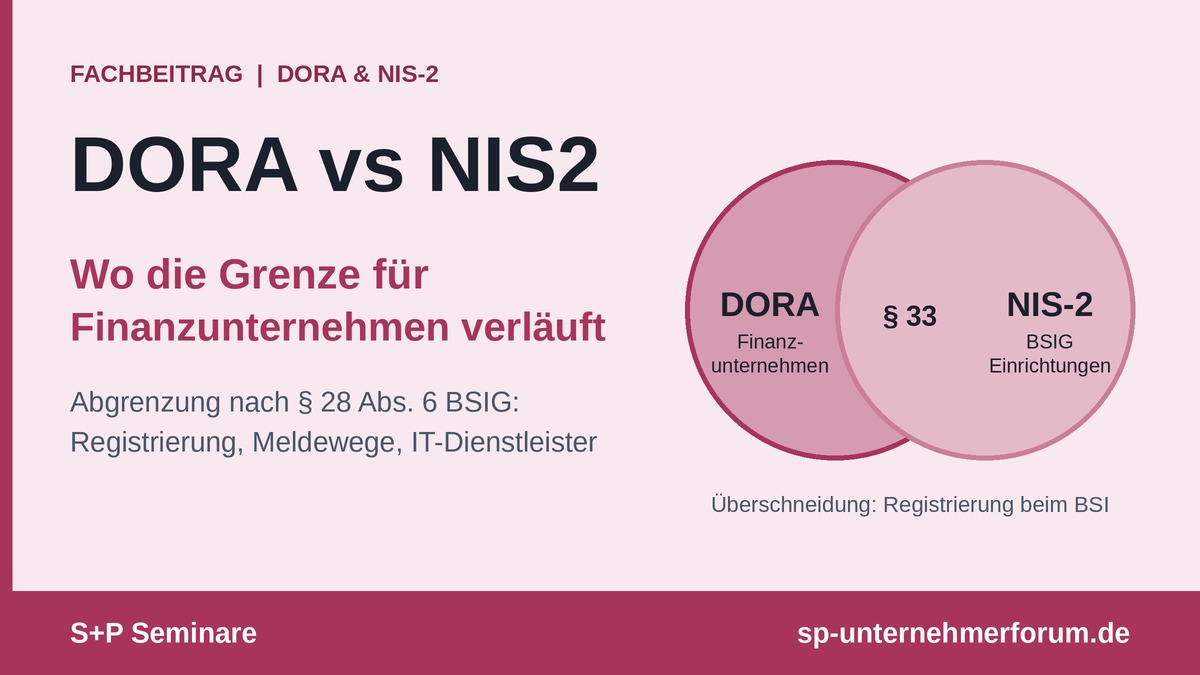
DORA vs NIS2: Seit dem 17. Januar 2025 gilt die EU-Verordnung DORA unmittelbar, seit dem 6. Dezember 2025 das NIS-2-Umsetzungsgesetz mit dem neu gefassten BSI-Gesetz (BSIG). Für Finanzunternehmen bedeutet das nicht, dass zwei vollständige Regelwerke nebeneinander laufen: § 28 Abs. 6 Nr. 1 BSIG nimmt sie von den zentralen BSIG-Pflichten aus, darunter Risikomanagement, Meldepflichten und die Geschäftsleiterpflichten nach § 38 BSIG.
Nicht ausgenommen ist die Registrierung beim BSI nach § 33 BSIG. Sie bleibt für Einrichtungen bestehen, die einer Einrichtungsart nach Anlage 1 oder 2 BSIG zuzuordnen sind und die Größenschwellen erreichen. Vorfälle meldet ein DORA-Finanzunternehmen nur an die BaFin; eine Doppelmeldung an das BSI gibt es nicht.
Bei IT-Dienstleistern liegt die eigentliche Grenze. DORA gilt für sie in der Regel nur über die Vertragsklauseln ihrer Finanzkunden, unmittelbar nur für die benannten kritischen IKT-Drittdienstleister. Zusätzlich können sie selbst dem BSIG unterliegen, etwa als Cloud-, Rechenzentrums- oder Managed-Service-Provider. Dann gilt die DORA-Ausnahme für sie nicht.
Ab dem 1. Januar 2027 gilt DORA zusätzlich für weitere KWG-Institute. Digital-Omnibus und NIS2-Änderungsrichtlinie sind Vorschläge und noch nicht verabschiedet. Der Beitrag gibt dir ein Prüfschema an die Hand, mit dem du die Einstufung selbst vornehmen und dokumentieren kannst. Er ersetzt keine Rechtsberatung.
Nach Art. 1 Abs. 2 DORA gilt DORA für Finanzunternehmen, die als wesentliche oder wichtige Einrichtungen nach NIS2 ermittelt wurden, als sektorspezifischer Rechtsakt im Sinne von Art. 4 der NIS-2-Richtlinie.
Das BSI fasst die Folge so zusammen: Die Regelungen der DORA haben „Vorrang vor den Bestimmungen der nationalen Umsetzung der NIS-2-Richtlinie im BSI-Gesetz (BSIG) in Bezug auf das Cybersicherheitsrisikomanagement und die Meldung erheblicher Sicherheitsvorfälle“, solange und soweit sie mindestens gleichwertig sind.
§ 28 Abs. 6 Nr. 1 BSIG setzt das um: Die §§ 30, 31, 32, 35, 36, 38 und 39 BSIG gelten nicht für Finanzunternehmen nach Art. 2 Abs. 2 DORA und für Unternehmen, für die DORA aufgrund von § 1a Abs. 2 und 2a KWG oder § 293 Abs. 5 VAG gilt.
| Ausgenommene BSIG-Norm | Inhalt | DORA-Gegenstück |
|---|---|---|
| § 30 BSIG | Risikomanagementmaßnahmen | Art. 5–16 DORA |
| § 31 BSIG | besondere Anforderungen für Betreiber kritischer Anlagen | Art. 5–16 DORA |
| § 32 BSIG | Meldepflichten (24 h / 72 h / 1 Monat) | Art. 17–23 DORA |
| § 35 BSIG | Unterrichtungspflichten gegenüber Empfängern der Dienste | Art. 19 Abs. 3 DORA |
| § 36 BSIG | Rückmeldungen des BSI | Art. 22 DORA |
| § 38 BSIG | Umsetzungs-, Überwachungs- und Schulungspflicht der Geschäftsleitung | Art. 5 Abs. 2 und 4 DORA |
| § 39 BSIG | Nachweispflichten für Betreiber kritischer Anlagen | Prüfungen nach Art. 24–27 DORA und Aufsicht |
Praxis-Tipp: Halte die Abgrenzung in einer kurzen Rechtsgrundlagen-Notiz fest: Einstufung nach BSIG, Ausnahme nach § 28 Abs. 6 BSIG, verbleibende Pflichten. Die Notiz beantwortet die erste Frage jeder Prüfung.
NIS-2-pflichtig sind Einrichtungen, die einer Einrichtungsart der Anlagen 1 oder 2 BSIG zuzuordnen sind und die Größenschwellen erreichen. Besonders wichtig sind sie ab 250 Beschäftigten oder mehr als 50 Mio. EUR Umsatz und 43 Mio. EUR Bilanzsumme (§ 28 Abs. 1 Nr. 4 BSIG). Wichtig sind sie ab 50 Beschäftigten oder jeweils mehr als 10 Mio. EUR Umsatz und Bilanzsumme (§ 28 Abs. 2 Nr. 3 BSIG). Betreiber kritischer Anlagen sind unabhängig von der Größe besonders wichtig (§ 28 Abs. 1 Nr. 1 BSIG).
Der Sektor Finanzwesen in Anlage 1 BSIG umfasst nur drei Einrichtungsarten: Kreditinstitute (Einlagen- und Kreditgeschäft, Nr. 3.1.1), Handelsplätze nach § 2 Abs. 22 WpHG (Nr. 3.2.1) und zentrale Gegenparteien (Nr. 3.2.2). Alle anderen Finanzunternehmen sind über diesen Sektor nicht erfasst.
| Unternehmen | DORA | BSIG-Einrichtung im Sektor Finanzwesen? | Folge |
|---|---|---|---|
| CRR-Kreditinstitut ab 50 Beschäftigten | ja | ja | DORA; nur Registrierung beim BSI |
| Zahlungs- und E-Geld-Institut | ja | nein | nur DORA (sofern nicht anderer Sektor) |
| Wertpapierinstitut, KVG, Versicherer | ja | nein | nur DORA (sofern nicht anderer Sektor) |
| Handelsplatz, zentrale Gegenpartei | ja | ja | DORA; nur Registrierung beim BSI |
| Factoring- und Leasinggesellschaft | ab 01.01.2027 (§ 1a Abs. 2a KWG) | nein | ab 2027 DORA |
| Konzern-IT-Gesellschaft, Rechenzentrum, Managed Service Provider ab 50 Beschäftigten | nein (nur vertraglich und bei Benennung als CTPP) | ja, Sektor digitale Infrastruktur | voll BSIG-pflichtig |
Praxis-Tipp: Prüfe auch Nebentätigkeiten. Wer als Finanzunternehmen Rechenzentrums- oder Managed Services für Dritte erbringt, kann zusätzlich einer Einrichtungsart der digitalen Infrastruktur zuzuordnen sein. Vernachlässigbare Tätigkeiten bleiben nach § 28 Abs. 3 BSIG unberücksichtigt.
Nach § 33 Abs. 1 BSIG registrieren sich besonders wichtige und wichtige Einrichtungen spätestens drei Monate, nachdem sie erstmals oder erneut als solche gelten, über das BSI-Portal. Anzugeben sind Name, Rechtsform, Kontaktdaten, öffentliche IP-Adressbereiche, Sektor, Mitgliedstaaten und zuständige Aufsichtsbehörden. Änderungen sind unverzüglich, spätestens binnen zwei Wochen zu melden (§ 33 Abs. 5 BSIG).
Auf die Frage, ob sich eine durch DORA regulierte Einrichtung beim BSI registrieren muss, antwortet das BSI in seinen FAQ: „Ja, die Registrierung ist erforderlich.“
Die Frist für Bestandseinrichtungen ist am 6. März 2026 abgelaufen. Bis Ende September 2026 hatten sich nach den BSI-Zahlen 20.141 Einrichtungen registriert, davon 871 aus dem Finanzwesen. Wer Angaben nach § 33 Abs. 1 BSIG nicht oder nicht rechtzeitig übermittelt, handelt ordnungswidrig; das Bußgeld beträgt bis zu 500.000 EUR (§ 65 Abs. 2 Nr. 6, Abs. 5 Satz 1 Nr. 5 BSIG).
Praxis-Tipp: Die Registrierung läuft in zwei Schritten: ELSTER-Organisationszertifikat über „Mein Unternehmenskonto“, danach Eintrag im BSI-Portal. Wer die Frist versäumt hat, registriert sich sofort und dokumentiert intern, wann die Betroffenheit festgestellt wurde.
| DORA (Finanzunternehmen) | BSIG (NIS-2-Einrichtungen) | |
|---|---|---|
| Gegenstand | schwerwiegender IKT-bezogener Vorfall | erheblicher Sicherheitsvorfall |
| Erstmeldung | 4 Stunden nach Einstufung als schwerwiegend, spätestens 24 Stunden nach Kenntnis | 24 Stunden nach Kenntnis (frühe Erstmeldung) |
| Zwischenmeldung | 72 Stunden nach Erstmeldung | 72 Stunden nach Kenntnis |
| Abschlussmeldung | 1 Monat nach letzter Zwischenmeldung | 1 Monat nach Meldung |
| Empfänger | BaFin über die Melde- und Veröffentlichungsplattform (MVP) | gemeinsame Meldestelle von BSI und BBK |
| Fundstelle | Art. 19 DORA; Art. 5 Delegierte Verordnung (EU) 2025/301 | § 32 Abs. 1 BSIG |
Für DORA-Finanzunternehmen gilt § 32 BSIG nicht (§ 28 Abs. 6 BSIG). Es gibt also keine Doppelmeldung an BaFin und BSI.
IT-Dienstleister, die selbst BSIG-Einrichtungen sind, melden eigene erhebliche Sicherheitsvorfälle nach § 32 BSIG an das BSI. Gegenüber ihren Finanzkunden schulden sie zusätzlich die vertraglich vereinbarte Unterstützung bei IKT-Vorfällen (Art. 30 Abs. 2 Buchst. f DORA).
Der Digital-Omnibus (COM(2025) 837) sieht einen von der ENISA betriebenen Single Entry Point vor, über den eine Meldung Pflichten nach NIS2, DSGVO, DORA, CER und eIDAS erfüllen soll. Er soll 18 Monate nach Inkrafttreten gelten, verlängerbar auf 24 Monate. Der Vorschlag ist nicht verabschiedet; bis dahin gelten die bestehenden Meldewege und Fristen unverändert.
Praxis-Tipp: Bilde in deinem Vorfallprozess beide Rollen ab, wenn du in einer Gruppe sowohl ein Finanzunternehmen als auch eine BSIG-pflichtige IT-Gesellschaft hast: gleicher Sachverhalt, zwei Meldepflichtige, zwei Empfänger, unterschiedliche Fristbeginne.
DORA gilt für IKT-Drittdienstleister nicht unmittelbar. Die Pflichten treffen das Finanzunternehmen, das sie über die Vertragsklauseln nach Art. 30 DORA an den Dienstleister weitergibt. Unmittelbar unterliegen nur die von den europäischen Aufsichtsbehörden (ESAs) als kritisch benannten IKT-Drittdienstleister (CTPP) der Überwachung durch einen federführenden Überwacher (Art. 31 ff. DORA). Am 18. November 2025 wurden 19 Anbieter benannt, darunter Hyperscaler, Rechenzentrums- und Netzbetreiber sowie Finanzdaten- und Softwareanbieter. Die Liste wird jährlich überprüft.
Nach dem BSIG sind IT-Dienstleister NIS-2-pflichtig, wenn sie einer Einrichtungsart der digitalen Infrastruktur zuzuordnen sind (Anlage 1 Nr. 6 BSIG, zum Beispiel Cloud-Computing-, Rechenzentrums-, Managed- und Managed-Security-Services) und die Größenschwellen erreichen. Für diese Dienstleister gilt die DORA-Ausnahme des § 28 Abs. 6 BSIG nicht. Die Durchführungsverordnung (EU) 2024/2690 konkretisiert für Cloud-, Rechenzentrums-, Managed- und Managed-Security-Service-Provider die technischen Risikomanagementanforderungen und die Schwellen für erhebliche Vorfälle.
| Dienstleistertyp | DORA | BSIG |
|---|---|---|
| kleiner Softwareanbieter (unter 50 Beschäftigte, bis 10 Mio. EUR) | vertraglich über Kunden | nein |
| Managed Service Provider mit 120 Beschäftigten | vertraglich über Kunden | wichtige Einrichtung |
| Rechenzentrumsbetreiber mit 400 Beschäftigten | vertraglich über Kunden | besonders wichtige Einrichtung |
| benannter CTPP | vertraglich und direkte EU-Überwachung | in der Regel besonders wichtige Einrichtung (nationale Zuständigkeit prüfen) |
Praxis-Tipp für Dienstleister: Nutze dein BSIG-Risikomanagement nach § 30 BSIG als Grundlage und spiegele die DORA-Vertragsanforderungen deiner Kunden darauf: Prüfungsrechte, Vorfallunterstützung, Exit, Subunternehmer. So vermeidest du zwei getrennte Kontrollsysteme.
| Thema | DORA | BSIG (NIS-2) |
|---|---|---|
| Rechtsform | EU-Verordnung, unmittelbar geltend, konkretisiert durch technische Regulierungsstandards | EU-Richtlinie, umgesetzt im BSIG; für digitale Anbieter Durchführungsverordnung (EU) 2024/2690 |
| Aufsicht in Deutschland | BaFin (für bedeutende Institute die EZB); EU-Überwachung der CTPP durch die ESAs | BSI; Telekommunikation und Energie teils Bundesnetzagentur (§ 28 Abs. 5 BSIG) |
| Risikomanagement | IKT-Risikomanagementrahmen, Art. 5–16 DORA; Delegierte Verordnung (EU) 2024/1774 | Mindestmaßnahmen nach § 30 Abs. 2 BSIG |
| Leitungsorgan | Gesamtverantwortung und Schulung (Art. 5 Abs. 2 und 4 DORA) | Umsetzung, Überwachung, Haftung nach Gesellschaftsrecht, Schulung (§ 38 BSIG) |
| Tests | Programm für Tests der digitalen operationalen Resilienz; TLPT für ausgewählte Unternehmen (Art. 24–27 DORA) | keine TLPT-Pflicht; Wirksamkeitsbewertung als Teil von § 30 BSIG |
| Drittparteien | Strategie, Informationsregister, Vertragsklauseln, Exit (Art. 28–30 DORA) | Sicherheit der Lieferkette (§ 30 Abs. 2 BSIG) |
| Registrierung | Informationsregister gegenüber der BaFin (Vertragsdaten) | Einrichtungsregistrierung im BSI-Portal (§ 33 BSIG) |
| Bußgelder | nach den jeweiligen Fachgesetzen (KWG, ZAG, WpIG, VAG) | bis 10 Mio. EUR oder 2 % (besonders wichtige Einrichtungen), 7 Mio. EUR oder 1,4 % (wichtige Einrichtungen) des Gesamtumsatzes (§ 65 Abs. 5–7 BSIG) |
Praxis-Tipp: Das DORA-Informationsregister und die BSI-Registrierung sind verschiedene Dinge. Das eine erfasst deine IKT-Verträge, das andere deine Einrichtung. Ein „NIS2-Register“ für Verträge gibt es nicht.
Das KRITIS-Dachgesetz gilt seit dem 17. März 2026 und regelt die physische Resilienz von Betreibern kritischer Anlagen. Die Resilienzpflichten nach den §§ 12–16 KRITISDachG gelten nicht für DORA-Finanzunternehmen und die nach § 1a Abs. 2a KWG erfassten Institute (§ 4 Abs. 2 KRITISDachG). Die Registrierung kritischer Anlagen erfolgt nach § 8 KRITISDachG (§ 33 Abs. 2 BSIG).
Praxis-Tipp: Nutzt du einen Rechenzentrums- oder Zahlungsverkehrsdienstleister, der Betreiber einer kritischen Anlage ist, fordere dessen Resilienzplan in der Due Diligence an. Das ersetzt nicht deine eigenen DORA-Pflichten, schärft aber die Risikobewertung.
| Zeitpunkt | Ereignis | Status |
|---|---|---|
| 17.01.2025 | DORA gilt unmittelbar | geltend |
| 18.11.2025 | 19 kritische IKT-Drittdienstleister benannt | geltend |
| 06.12.2025 | NIS-2-Umsetzungsgesetz und neues BSIG in Kraft; keine allgemeine Übergangsfrist | geltend |
| 06.03.2026 | Registrierungsfrist für Bestandseinrichtungen abgelaufen | geltend |
| 17.03.2026 | KRITIS-Dachgesetz gilt | geltend |
| 31.12.2026 | BAIT entfallen mit Ablauf des Jahres | Übergang |
| 01.01.2027 | DORA gilt für weitere KWG-Institute (§ 1a Abs. 2a KWG), etwa Factoring- und Leasinggesellschaften; § 28 Abs. 6 Nr. 1 BSIG greift, soweit sie BSIG-Einrichtungen sind | Übergang |
| Mai 2026 | NIS-Kooperationsgruppe beschließt gemeinsame Vorlagen für Vorfallmeldungen; die Kommission will sie per Durchführungsrechtsakt verbindlich machen | Vorbereitung |
| Januar 2026 | Kommission legt die NIS2-Änderungsrichtlinie COM(2026) 13 vor: Small Mid-Caps als wichtige Einrichtungen, Zertifikate als Nachweis, stärkere ENISA-Rolle, Leitlinien gegen die unangemessene Weitergabe von Lieferkettenpflichten; Ausschussverfahren im Parlament | Vorschlag |
| offen | Digital-Omnibus COM(2025) 837: Single Entry Point frühestens 18 Monate nach Inkrafttreten | Vorschlag |
Wichtig für deine Planung: Von den Vorschlägen ist keiner verabschiedet. Setze sie in deinem Rechtsinventar auf Beobachtung, nicht auf die Maßnahmenliste.
Bei DORA-Finanzunternehmen trägt das Leitungsorgan die Gesamtverantwortung und muss geschult sein (Art. 5 Abs. 2 und 4 DORA). § 38 BSIG gilt für sie nicht. Du solltest erklären können, warum, und wo die Verantwortung stattdessen verankert ist: in Art. 5 DORA sowie im Aufsichts- und Gesellschaftsrecht. Bei einer BSIG-pflichtigen IT-Tochter gilt § 38 BSIG dagegen.
Maßstab ist für Finanzunternehmen der IKT-Risikomanagementrahmen nach Art. 5–16 DORA, für BSIG-Einrichtungen § 30 Abs. 2 BSIG. Zusätzlich gehört die Pflege der Registrierungsdaten dazu: Änderungen sind binnen zwei Wochen zu melden (§ 33 Abs. 5 BSIG).
Du dokumentierst die Einstufung nach DORA und BSIG samt Nebentätigkeiten, führst das Rechtsinventar und stellst sicher, dass im Vorfallprozess klar ist, wer an wen meldet. Beobachte Digital-Omnibus und Änderungsrichtlinie, ohne sie vorwegzunehmen.
Du pflegst das Informationsregister (Art. 28–30 DORA), gleichst die eigenen Dienstleister mit der CTPP-Liste ab und erfasst deren BSIG-Status in Due Diligence oder Register. Das Informationsregister ist nicht die BSI-Registrierung.
Falsch. Die Registrierung nach § 33 BSIG bleibt, wenn eine Einrichtungsart nach Anlage 1 oder 2 BSIG vorliegt und die Größenschwelle erreicht ist (§ 28 Abs. 6 Nr. 1 BSIG nennt § 33 nicht).
Für DORA-Finanzunternehmen entfällt § 32 BSIG. Gemeldet wird nach Art. 19 DORA an die BaFin.
Unmittelbar gilt DORA nur für benannte CTPP (Art. 31 ff. DORA). Alle anderen Dienstleister sind über Art. 28–30 DORA vertraglich eingebunden.
Anlage 1 BSIG erfasst im Finanzwesen nur Kreditinstitute, Handelsplätze und zentrale Gegenparteien. Zahlungs- oder Wertpapierinstitute sind nur über andere Tätigkeiten erfasst.
DORA verlangt ein Informationsregister der IKT-Verträge, das BSIG die Registrierung der Einrichtung. Ein zweites Vertragsregister entsteht dadurch nicht.
NIS-2-pflichtig bist du, wenn deine Tätigkeit unter Anlage 1 oder 2 BSIG fällt und die Größenschwellen erreicht sind. Betreiber kritischer Anlagen bist du nur, wenn du eine kritische Anlage nach der Rechtsverordnung betreibst.
Gehe die fünf Prüffelder der Reihe nach durch und dokumentiere das Ergebnis je Rechtsträger.
| Prüffeld | Prüffrage | Normbezug | Typischer Befund |
|---|---|---|---|
| 1. DORA-Anwendung | Ist das Unternehmen Finanzunternehmen nach Art. 2 DORA oder ab 01.01.2027 nach § 1a Abs. 2a KWG erfasst? | Art. 2 DORA; § 1a Abs. 2a KWG | Factoring- oder Leasinggesellschaft wird erst ab 2027 DORA-pflichtig. |
| 2. BSIG-Einrichtungsart | Fällt eine Tätigkeit unter Anlage 1 oder 2 BSIG, im Finanzwesen oder in einem anderen Sektor? | Anlage 1 und 2 BSIG | Nebentätigkeit wie Rechenzentrumsbetrieb wird übersehen. |
| 3. Größenschwelle | Werden die Schwellen nach § 28 Abs. 1 oder 2 BSIG erreicht, berechnet nach der KMU-Empfehlung 2003/361/EG? | § 28 Abs. 1, 2 und 4 BSIG | Konzernzahlen und Einzelzahlen werden verwechselt. |
| 4. Ausnahme | Greift § 28 Abs. 6 Nr. 1 BSIG? Dann gilt DORA statt §§ 30–32, 35, 36, 38, 39 BSIG; die Registrierung nach § 33 BSIG bleibt. | § 28 Abs. 6 Nr. 1, § 33 BSIG | Registrierung wird mit dem Entfall der Pflichten gleichgesetzt. |
| 5. Dienstleisterseite | Sind konzerninterne oder externe IT-Dienstleister selbst BSIG-pflichtig? Dann gelten deren BSIG-Pflichten zusätzlich zu den DORA-Vertragspflichten. | Anlage 1 Nr. 6 BSIG; Art. 30 DORA | Die BSIG-Pflicht der IT-Tochter fehlt im Vorfallprozess. |
Diese Schritte sind unabhängig davon sinnvoll, wie Digital-Omnibus und Änderungsrichtlinie ausgehen:
Wenn dein Team die Einstufung selbst vornehmen soll, hilft ein strukturiertes Vorgehen mehr als eine Übersichtstabelle. Genau dort setzen die Seminare von S+P Seminare an: Sie vermitteln die Methodik, mit der Geschäftsleitung, ISB, Compliance und Auslagerungsmanagement die Abgrenzung nachvollziehbar dokumentieren.
Ja, wenn sie ein Kreditinstitut nach Anlage 1 Nr. 3.1.1 BSIG ist und mindestens 50 Beschäftigte hat oder die Umsatz- und Bilanzschwellen überschreitet. Das BSI bestätigt die Registrierungspflicht ausdrücklich auch für DORA-regulierte Einrichtungen.
Nein. Für DORA-Finanzunternehmen gilt § 32 BSIG nicht (§ 28 Abs. 6 BSIG). Sie melden schwerwiegende IKT-Vorfälle nach Art. 19 DORA an die BaFin.
Im Sektor Finanzwesen nicht. Anlage 1 BSIG erfasst dort nur Kreditinstitute, Handelsplätze und zentrale Gegenparteien. Ein Zahlungsinstitut kann nur über eine andere Tätigkeit, etwa als Anbieter digitaler Infrastruktur, NIS-2-pflichtig werden.
Nur mittelbar über die Vertragsklauseln nach Art. 30 DORA, es sei denn, er wurde als kritischer IKT-Drittdienstleister benannt. Zusätzlich kann er selbst BSIG-pflichtig sein, etwa als Managed Service Provider ab 50 Beschäftigten.
Bei DORA-Finanzunternehmen nicht nach § 38 BSIG, weil die Norm ausgenommen ist. Die Verantwortung des Leitungsorgans ergibt sich aber aus Art. 5 DORA und dem Aufsichts- und Gesellschaftsrecht.
Sie ist im Digital-Omnibus vorgeschlagen, aber noch nicht beschlossen. Bis zu ihrem Start, frühestens 18 Monate nach Inkrafttreten, gelten die bestehenden Meldewege.
Alle Quellen wurden am 15.10.2026 geprüft. Gesetzestexte (BSIG, KWG, KRITISDachG) findest du in der amtlichen Fassung im Portal „Gesetze im Internet“ des Bundesjustizministeriums.
Überblick über alle Seminare, Lehrgänge und Beiträge zu DORA und NIS-2.
Wie die drei Regelwerke in einem gemeinsamen Steuerungsmodell zusammenspielen.
Die Drittparteien-Anforderungen im Vergleich, wenn deine Dienstleister im Fokus stehen.
Qualifizierung für das Steuern und Überwachen von Dienstleistern.
Was ab 2027 für Leasing- und Factoringgesellschaften gilt.
Beiträge zu NIS-2, KI-Verordnung und CRA im Überblick.
Fehlen im Haus die Kapazitäten, um die Einstufung und die Prozesse selbst aufzusetzen, kann S+P Compliance diese Aufgaben als externer Dienstleister übernehmen: sp-compliance.com.