S+P Lehrgang Z17 · Datenschutz und KI-Governance

Datenschutz­beauftragter:
DSGVO umsetzen, KI-Einsatz datenschutz­konform begleiten

Zwei Tage. Datenschutz, KI-Governance und IT-Schutz in einem Lehrgang.

Als Datenschutzbeauftragter berätst du die Geschäftsleitung, überwachst die Einhaltung der DSGVO und bist erste Anlaufstelle, wenn KI-Tools, Cloud-Dienste oder neue Vertriebswege eingeführt werden. Tag 1 behandelt KI-Verordnung, IT-Schutzbedarf und deine Rolle, Tag 2 den Datenschutz in Vertrieb, HR und Compliance.

Du lernst, wie du DSGVO und KI-Verordnung zusammendenkst und deine Tätigkeit als Datenschutzbeauftragter nachvollziehbar dokumentierst.

Für

  • Neu benannte Datenschutz­beauftragte
  • Externe Datenschutz­beauftragte
  • Datenschutz­koordinatoren
  • Live-Online
  • Mit Praxisfällen
  • Update 2026/2027

Referent: Achim Schulz · Rechtsstand 14.10.2026

Dein Lehrgang

09.15 bis 17.00 Uhr an beiden Tagen · Online

1860 €

Online

zzgl. gesetzl. MwSt. · ab 2 Personen aus einem Unternehmen 10 % Nachlass für alle

  1. 01 Tag 1 · KI und IT-Schutz KI-Verordnung, Schutzbedarf und Rolle. Inhalte ansehen Module 1 bis 3 EU AI Act und KI-Assistenten Schutzbedarf und Datenpannen Rolle und Haftung des DSB Zum Programm
  2. 02 Tag 2 · Vertrieb, HR, Compliance Kunden, Beschäftigte und Untersuchungen. Inhalte ansehen Module 4 bis 6 Datenschutz im Vertrieb Beschäftigtendatenschutz Compliance-Zwecke und Audit Zum Programm
  3. 03 Nachweis Zertifikat, Digital Badge und optionale Prüfung. Inhalte ansehen Dein Nachweis S+P Teilnahmezertifikat mit 12,0 Zeitstunden Digital Badge für dein Profil Optional: Prüfung S+P Certified Zum Nachweis
2 Lehrgangstage
Datenschutz und KI-Governance, live online
12,0 Zeitstunden
Fachliche Weiterbildung
S+P Tool Box
Working Papers, Toolkits, Leitfäden und Vorträge
Zertifikat & Badge
Teilnahme dokumentieren

Das ausführliche Programm

Zwei Lehrgangstage,
sechs Module

Tag 1 · KI-Governance, IT-Schutz und Rolle des Datenschutz­beauftragten

  1. 01

    EU AI Act, KI-Assistenten und Datenschutz

    Ob ein KI-Tool eingeführt werden darf, entscheidet sich an der Schnittstelle von KI-Verordnung und DSGVO. Als Datenschutzbeauftragter bringst du beides zusammen. Dein Werkzeug: das Working Paper „Navigieren in der digitalen Landschaft: KI, ChatGPT und Datenschutz“.

    • Risikoklassen der KI-Verordnung: verbotene Praktiken (Art. 5), Hochrisiko-KI (Art. 6, Anhang III) und Transparenzpflichten (Art. 50)
    • Betreiberpflichten nach Art. 26 und KI-Kompetenz nach Art. 4 KI-Verordnung
    • Rechtsgrundlage für KI-Einsatz und Training nach Art. 6 DSGVO
    • Datenschutz-Folgenabschätzung nach Art. 35 DSGVO für KI-Projekte, verzahnt mit Art. 26 Abs. 9 KI-Verordnung
    • KI-Richtlinie für den Einsatz von Large Language Models im Unternehmen
    • Auftragsverarbeitung und Drittlandtransfer bei KI-Diensten (Art. 28, 44 ff. DSGVO)

    Seit 02.08.2026 · ab 02.12.2027: Transparenzpflichten nach Art. 50 KI-Verordnung gelten seit dem 02.08.2026; die Pflichten für Hochrisiko-KI nach Anhang III, etwa im Personalbereich, gelten nach der Änderung durch VO (EU) 2026/1744 ab dem 02.12.2027.

  2. 02

    IT-Governance: Schutzbedarf, TOMs und Datenpannen

    Datenschutz ohne Informationssicherheit bleibt Papier. Du bewertest den Schutzbedarf und weißt, was zu tun ist, wenn etwas schiefgeht. Dein Werkzeug: das Toolkit zur Risikoanalyse des IT-Schutzbedarfs.

    • Schutzbedarfsfeststellung und Risikoanalyse nach Art. 32 DSGVO
    • Technische und organisatorische Maßnahmen auswählen, dokumentieren und wirksam prüfen
    • Datenpannen: Meldung binnen 72 Stunden (Art. 33 DSGVO) und Benachrichtigung der Betroffenen (Art. 34 DSGVO)
    • Schnittstellen zur Informationssicherheit: BSIG für NIS2-Einrichtungen, DORA im Finanzsektor
    • Cloud-Dienste wie Microsoft 365 und Azure: Risiken bewerten und Konfiguration prüfen
    • Zusammenarbeit mit Informationssicherheitsbeauftragtem und CISO

    Seit 06.12.2025 (BSIG): Besonders wichtige und wichtige Einrichtungen ergreifen Risikomanagementmaßnahmen nach § 30 BSIG und melden erhebliche Sicherheitsvorfälle an das BSI (§ 32 BSIG) – parallel zur Meldung von Datenpannen nach Art. 33 DSGVO.

  3. 03

    Stellung, Aufgaben und Haftung des Datenschutz­beauftragten

    Deine Wirkung hängt davon ab, wie klar Stellung, Ressourcen und Berichtswege geregelt sind. Und davon, dass du deine Tätigkeit nachvollziehbar dokumentierst. Dein Werkzeug: die Governance-Vorlagen.

    • Benennungspflicht nach Art. 37 DSGVO und § 38 BDSG; berufliche Qualifikation und Fachwissen nach Art. 37 Abs. 5 DSGVO
    • Weisungsfreiheit, Ressourcen und Abberufungsschutz (Art. 38 DSGVO, § 38 Abs. 2 i. V. m. § 6 Abs. 4 BDSG; EuGH, Urteil vom 22.06.2022, C-534/20)
    • Interessenkonflikte vermeiden (EuGH, Urteil vom 09.02.2023, C-453/21)
    • Aufgaben nach Art. 39 DSGVO: unterrichten, beraten, überwachen
    • Berichte an die Geschäftsleitung und Dokumentation der eigenen Tätigkeit
    • Schadensersatz nach Art. 82 DSGVO (EuGH, Urteil vom 04.05.2023, C-300/21) und Bußgelder nach Art. 83 DSGVO

Tag 2 · Datenschutz in Vertrieb, HR und Compliance

  1. 04

    Datenschutz im Vertrieb: Werbung, Tracking und Drittland­transfer

    Im Vertrieb treffen Kundennähe und Datenhunger aufeinander. Du zeigst, wie Marketing funktioniert, ohne Einwilligungen und Transparenz zu verlieren. Dein Werkzeug: der Datenschutz-Leitfaden für kundenorientierten Vertrieb und HR.

    • Werbung und Einwilligung: Art. 6 und 7 DSGVO, § 7 UWG und berechtigtes Interesse
    • Cookies und Tracking nach § 25 TDDDG
    • CRM, Lead-Generierung und Newsletter datenschutzkonform gestalten
    • Profiling und Predictive Analytics: Transparenz und Grenzen nach Art. 22 DSGVO
    • Drittlandtransfer: EU-US Data Privacy Framework, Standardvertragsklauseln und Transfer Impact Assessment
    • Data Act: Zugang zu Daten vernetzter Produkte und Verhältnis zur DSGVO

    Seit 12.09.2025 (Data Act): Die VO (EU) 2023/2854 regelt den Zugang zu Daten vernetzter Produkte; bei personenbezogenen Daten bleibt die DSGVO maßgeblich.

  2. 05

    Beschäftigten­datenschutz von der Bewerbung bis zum Austritt

    Beschäftigtendaten sind besonders sensibel, und die Rechtsgrundlagen sind seit 2023 im Fluss. Du berätst HR und Betriebsrat auf belastbarer Grundlage. Dein Werkzeug: der Datenschutz-Leitfaden für kundenorientierten Vertrieb und HR.

    • Art. 88 DSGVO und § 26 BDSG nach dem Urteil des EuGH vom 30.03.2023 (C-34/21)
    • Bewerbung bis Austritt: Datenminimierung und Löschfristen
    • E-Mail, Homeoffice und IT-gestützte Leistungskontrolle; Mitbestimmung nach § 87 Abs. 1 Nr. 6 BetrVG
    • Betriebliches Eingliederungsmanagement und Gesundheitsdaten (Art. 9 DSGVO)
    • KI im Personalbereich: Hochrisiko-KI nach Anhang III Nr. 4 KI-Verordnung
    • Auskunftsersuchen von Beschäftigten nach Art. 15 DSGVO bearbeiten

    Ab 02.12.2027 (KI-Verordnung): KI-Systeme für Einstellung, Auswahl und Leistungsbewertung von Beschäftigten sind Hochrisiko-KI nach Anhang III Nr. 4; Betreiber haben dann die Pflichten nach Art. 26.

  3. 06

    Daten­verarbeitung für Compliance-Zwecke und Datenschutz-Audit

    Compliance braucht Daten – aber nicht alle und nicht um jeden Preis. Du ziehst die Grenze und bereitest dein Haus auf Prüfungen vor. Dein Werkzeug: die Audit-Fragen und Datenschutz-Checks.

    • Screening und Monitoring: Grenzen bei internen Untersuchungen und Betrugsprävention
    • Interne Untersuchungen datenschutzkonform planen und begrenzen
    • Hinweisgebersysteme: Vertraulichkeit nach § 8 HinSchG und Rechte der Betroffenen
    • Sanktions- und PEP-Screening auf geeigneter Rechtsgrundlage
    • Schnittstellen zwischen Datenschutzbeauftragtem, IT, HR, Compliance und Geschäftsleitung
    • Datenschutz-Audit vorbereiten: Verzeichnis von Verarbeitungstätigkeiten (Art. 30) und Rechenschaftspflicht (Art. 5 Abs. 2 DSGVO)

Für wen

Für neu benannte und erfahrene interne und externe Datenschutzbeauftragte, Datenschutzkoordinatoren sowie Fach- und Führungskräfte mit Verantwortung für Datenschutz, KI-Einsatz und Informationssicherheit.

Was mitbringen

Spezielle IT-Kenntnisse sind nicht erforderlich. Hilfreich sind dein Verzeichnis von Verarbeitungstätigkeiten und Beispiele geplanter KI- oder Cloud-Projekte in anonymisierter Form. Bitte bringe keine personenbezogenen Daten oder vertraulichen Originalunterlagen mit.

Aktueller Stand

Jeder Termin arbeitet mit dem am Lehrgangstag geltenden Rechtsstand. Was nur für den Finanzsektor gilt, etwa DORA, ist gekennzeichnet; die KI-Verordnung behandeln wir mit ihren gestaffelten Geltungsterminen. Laufende Gesetzgebungsverfahren ordnen wir als Entwurf ein.

Regulatorisches Update · Stand 14.10.2026

Was sich für deine Datenschutz­arbeit konkret ändert.

Sechs Änderungen für KI, Drittlandtransfer, Datenzugang und Informationssicherheit, sortiert nach Handlungsdruck – im Lehrgang an den jeweiligen Modulen eingeordnet, mit klarer Trennung von bisheriger und neuer Regelung.

Bisherige und neue Regelung im Vergleich
Bisherige Regelung Neue Regelung
KI-Verordnung: Transparenz und KI-KompetenzArt. 4 VO (EU) 2024/1689 verlangte seit 02.02.2025, nach besten Kräften sicherzustellen, dass das Personal über ein ausreichendes Maß an KI-Kompetenz verfügt. Kennzeichnungspflichten für KI-Inhalte galten noch nicht. Seit 02.08.2026 · Neufassung seit 27.07.2026Seit dem 02.08.2026 gelten die Transparenzpflichten nach Art. 50: Chatbots müssen als KI erkennbar sein, Deepfakes sind offenzulegen. Nach der Neufassung von Art. 4 durch VO (EU) 2026/1744 ergreifen Anbieter und Betreiber Maßnahmen, die die Entwicklung der KI-Kompetenz ihres Personals unterstützen. Die Verbote nach Art. 5 gelten bereits seit 02.02.2025.
Drittland­transfer in die USANach dem Urteil des EuGH vom 16.07.2020 (C-311/18, Schrems II) fehlte für Übermittlungen in die USA ein Angemessenheitsbeschluss; Unternehmen stützten sich auf Standardvertragsklauseln mit Transfer Impact Assessment. Seit 10.07.2023 · bestätigt am 03.09.2025Der Durchführungsbeschluss (EU) 2023/1795 (EU-US Data Privacy Framework) erlaubt Übermittlungen an zertifizierte US-Empfänger. Das Gericht der EU hat eine Klage gegen den Beschluss mit Urteil vom 03.09.2025 (T-553/23) abgewiesen. Der Beschluss bleibt Gegenstand gerichtlicher Überprüfung; Standardvertragsklauseln als Rückfalloption sind sinnvoll.
Data Act: Zugang zu Daten vernetzter ProdukteFür Daten aus vernetzten Produkten und verbundenen Diensten gab es keine allgemeinen EU-Regeln über Zugang und Weitergabe. Seit 12.09.2025Die VO (EU) 2023/2854 (Data Act) gibt Nutzern vernetzter Produkte Zugangs- und Weitergaberechte an den erzeugten Daten und regelt den Wechsel von Cloud-Diensten. Bei personenbezogenen Daten bleibt die DSGVO maßgeblich; Rechtsgrundlagen und Rollen sind für jeden Datenfluss zu klären.
NIS2-Umsetzung: Informations­sicherheitVerbindliche IT-Sicherheitspflichten trafen nach dem BSIG in der bis 05.12.2025 geltenden Fassung im Wesentlichen Betreiber Kritischer Infrastrukturen. Seit 06.12.2025Mit dem NIS2-Umsetzungsgesetz gilt das neue BSIG für besonders wichtige und wichtige Einrichtungen (§ 28 BSIG). Sie ergreifen Risikomanagementmaßnahmen nach § 30 BSIG und melden erhebliche Sicherheitsvorfälle an das BSI (§ 32 BSIG). Meldeprozesse für Sicherheitsvorfälle und Datenpannen nach Art. 33 DSGVO sollten aufeinander abgestimmt sein.
DORA im FinanzsektorFür das IT-Risikomanagement von Banken galten die BAIT, für Auslagerungen die MaRisk und die EBA-Leitlinien zu Auslagerungen. Seit 17.01.2025DORA (VO (EU) 2022/2554) gilt für Finanzunternehmen unmittelbar, einschließlich der Anforderungen an IKT-Drittdienstleister und Cloud-Verträge. Für Datenschutzbeauftragte im Finanzsektor ändern sich damit Schnittstellen, Vertragsprüfungen und Meldewege.
KI-Verordnung: Hochrisiko-KIDie Pflichten für Hochrisiko-KI-Systeme nach Anhang III, etwa im Personalbereich, sollten ab 02.08.2026 gelten. Ab 02.12.2027Nach der Änderung durch VO (EU) 2026/1744 gelten die Pflichten für Hochrisiko-KI nach Anhang III ab dem 02.12.2027. Für Betreiber, etwa beim KI-Einsatz in Personalauswahl und Leistungsbewertung (Anhang III Nr. 4), greifen dann die Pflichten nach Art. 26 – Datenschutz-Folgenabschätzungen sollten das schon heute berücksichtigen.

Dein Praxistransfer: Erfasse alle KI-Systeme deines Unternehmens im Verzeichnis von Verarbeitungstätigkeiten, ordne sie den Risikoklassen der KI-Verordnung zu und prüfe, wo eine Datenschutz-Folgenabschätzung nötig ist. Lege fest, wie Datenschutz- und Informationssicherheitsvorfälle gemeinsam gemeldet und bearbeitet werden.

Praxiswerkstatt

Wie entscheidest du,
wenn der Standardfall endet?

Drei Fälle ziehen sich durch den Lehrgang. An ihnen wendest du die Werkzeuge der Tool Box auf Entscheidungen als Datenschutzbeauftragter an.

Fall 01 · KI im Recruiting (Tag 1)

HR will ein KI-Tool zur Vorauswahl von Bewerbungen einführen – Start in vier Wochen.

Der Anbieter sitzt in den USA, das Tool bewertet Lebensläufe und schlägt eine Rangfolge vor. Der Betriebsrat ist noch nicht informiert, eine Datenschutz-Folgenabschätzung gibt es nicht.

Deine Aufgabe: Ordne das Tool mit dem Working Paper zu KI und Datenschutz in die Risikoklassen der KI-Verordnung ein, prüfe die Grenzen automatisierter Entscheidungen nach Art. 22 DSGVO und den Drittlandtransfer und lege fest, welche Punkte in die Datenschutz-Folgenabschätzung gehören.

Fall 02 · Datenpanne (Tag 1)

Freitag, 17 Uhr: Eine Gehaltsliste ging an einen falschen externen Empfänger.

Eine Mitarbeiterin hat eine Tabelle mit Gehaltsdaten von 140 Beschäftigten versehentlich an einen externen Dienstleister geschickt. Der Empfänger antwortet nicht auf die Bitte um Löschung.

Deine Aufgabe: Bewerte mit dem Toolkit zur Risikoanalyse das Risiko für die Betroffenen, entscheide über Meldung an die Aufsichtsbehörde binnen 72 Stunden und Benachrichtigung der Betroffenen und dokumentiere deine Entscheidung nachvollziehbar.

Fall 03 · Interne Untersuchung (Tag 2)

Compliance will das E-Mail-Postfach eines Mitarbeiters auswerten – die private Nutzung ist erlaubt.

Es besteht ein konkreter Verdacht auf Betrug zulasten des Unternehmens. Die Geschäftsleitung drängt auf eine schnelle Auswertung, der Mitarbeiter soll nichts erfahren.

Deine Aufgabe: Prüfe mit den Audit-Fragen und Datenschutz-Checks Rechtsgrundlage und Verhältnismäßigkeit, kläre die Beteiligung des Betriebsrats und lege fest, wie die Auswertung dokumentiert und begrenzt wird. Achte darauf, beratend zu bleiben und nicht selbst zu ermitteln.

Dein Ergebnis

Was du in zwei Tagen erreichst

  1. 01 Rolle als Datenschutz­beauftragter

    Du kennst Stellung, Aufgaben und Grenzen deiner Funktion und dokumentierst deine Tätigkeit nachvollziehbar.

  2. 02 KI datenschutz­konform begleiten

    Du ordnest KI-Systeme den Risikoklassen der KI-Verordnung zu und weißt, wann eine Datenschutz-Folgenabschätzung nötig ist.

  3. 03 IT-Schutz und Datenpannen

    Du bewertest Schutzbedarf und TOMs und triffst Meldeentscheidungen bei Datenpannen fristgerecht.

  4. 04 Vertrieb und Drittland­transfer

    Du berätst zu Werbung, Tracking, Profiling und Datenübermittlungen in Drittstaaten.

  5. 05 Beschäftigte und Compliance

    Du berätst zu Beschäftigtendaten, Überwachung, Hinweisgebersystemen und internen Untersuchungen.

  6. 06 Nachweis

    Du erhältst das S+P Teilnahmezertifikat mit dokumentierten Inhalten und 12,0 Zeitstunden sowie das Digital Badge.

Selbsteinschätzung

Wie gut ist dein Datenschutz
auf KI und Cloud vorbereitet?

Im Lehrgangspreis enthalten

Direkt anwenden. Aktuell bleiben.

Dein Lehrgang wirkt über die zwei Tage hinaus: mit der S+P Tool Box für deine Datenschutzarbeit und S+P C.O.R.E. für regelmäßige Updates zu den Themen, Datenschutzbeauftragte im Jahresverlauf beschäftigen.

Vom Lehrgangswissen zur gelebten Datenschutzorganisation.

01 · Direkt anwenden

S+P Tool Box

Dein Werkzeugkasten als Datenschutzbeauftragter.

Nutze die Lehrgangsinhalte direkt in deinem Unternehmen. Die Tool Box ist ohne Aufpreis im Lehrgangspreis enthalten und enthält die Arbeitshilfen beider Tage, mit denen du in den Modulen arbeitest.

  • Vorträge als PDF: die Lehrgangsinhalte beider Tage zum Nachschlagen.
  • Tag 1 · KI und IT-Schutz: Working Paper „Navigieren in der digitalen Landschaft: KI, ChatGPT und Datenschutz“, Toolkit zur Risikoanalyse des IT-Schutzbedarfs und Governance-Vorlagen.
  • Tag 2 · Vertrieb, HR und Compliance: Datenschutz-Leitfaden für kundenorientierten Vertrieb und HR sowie Audit-Fragen und Datenschutz-Checks.

Dein Vorteil Du beginnst mit konkreten Arbeitshilfen und passt sie an dein Unternehmen, deine Prozesse und deine Berichtslinien an.

S+P Tool Box entdecken

02 · Aktuell bleiben

S+P C.O.R.E.

Dein Update. Dein Austausch. Dein nächster Impuls.

Datenschutzrecht, KI-Regulierung und Rechtsprechung ändern sich laufend. Mit S+P C.O.R.E. ordnest du aktuelle Entwicklungen ein und diskutierst praktische Umsetzungsfragen mit Fachverantwortlichen und Experten. Mit deiner Buchung bist du unbefristet und kostenfrei dabei – mit einem Update pro Quartal.

  • Update-Events: ein Update pro Quartal, bei jeder Buchung enthalten.
  • Einordnung: aktuelle regulatorische Entwicklungen praxisnah eingeordnet.
  • Austausch: Umsetzungsfragen mit Fachverantwortlichen und Experten diskutieren.
  • Anmeldung: zu jedem Update-Event meldest du dich kurz an.

Dein Vorteil Du bleibst auch nach dem Lehrgang mit aktuellen Datenschutz- und KI-Themen und dem S+P Expertennetzwerk verbunden.

S+P C.O.R.E. entdecken

Bei jeder Buchung enthalten: unbefristet und kostenfrei, ein Update pro Quartal. Zu jedem Update-Event meldest du dich kurz an – so können wir das Update auf Teilnehmerzahl und Branchen abstimmen.

Compliance Anforderungen in die Praxis übertragen.
Optimization Prozesse und Strukturen weiterentwickeln.
Regulatory Regulatorische Entwicklungen einordnen.
Exchange Erfahrungen teilen und Fragen diskutieren.

S+P Certified

S+P Teilnahme­zertifikat
mit dokumentierten Inhalten

Zertifikat und Digital Badges

Datenschutz­beauftragter

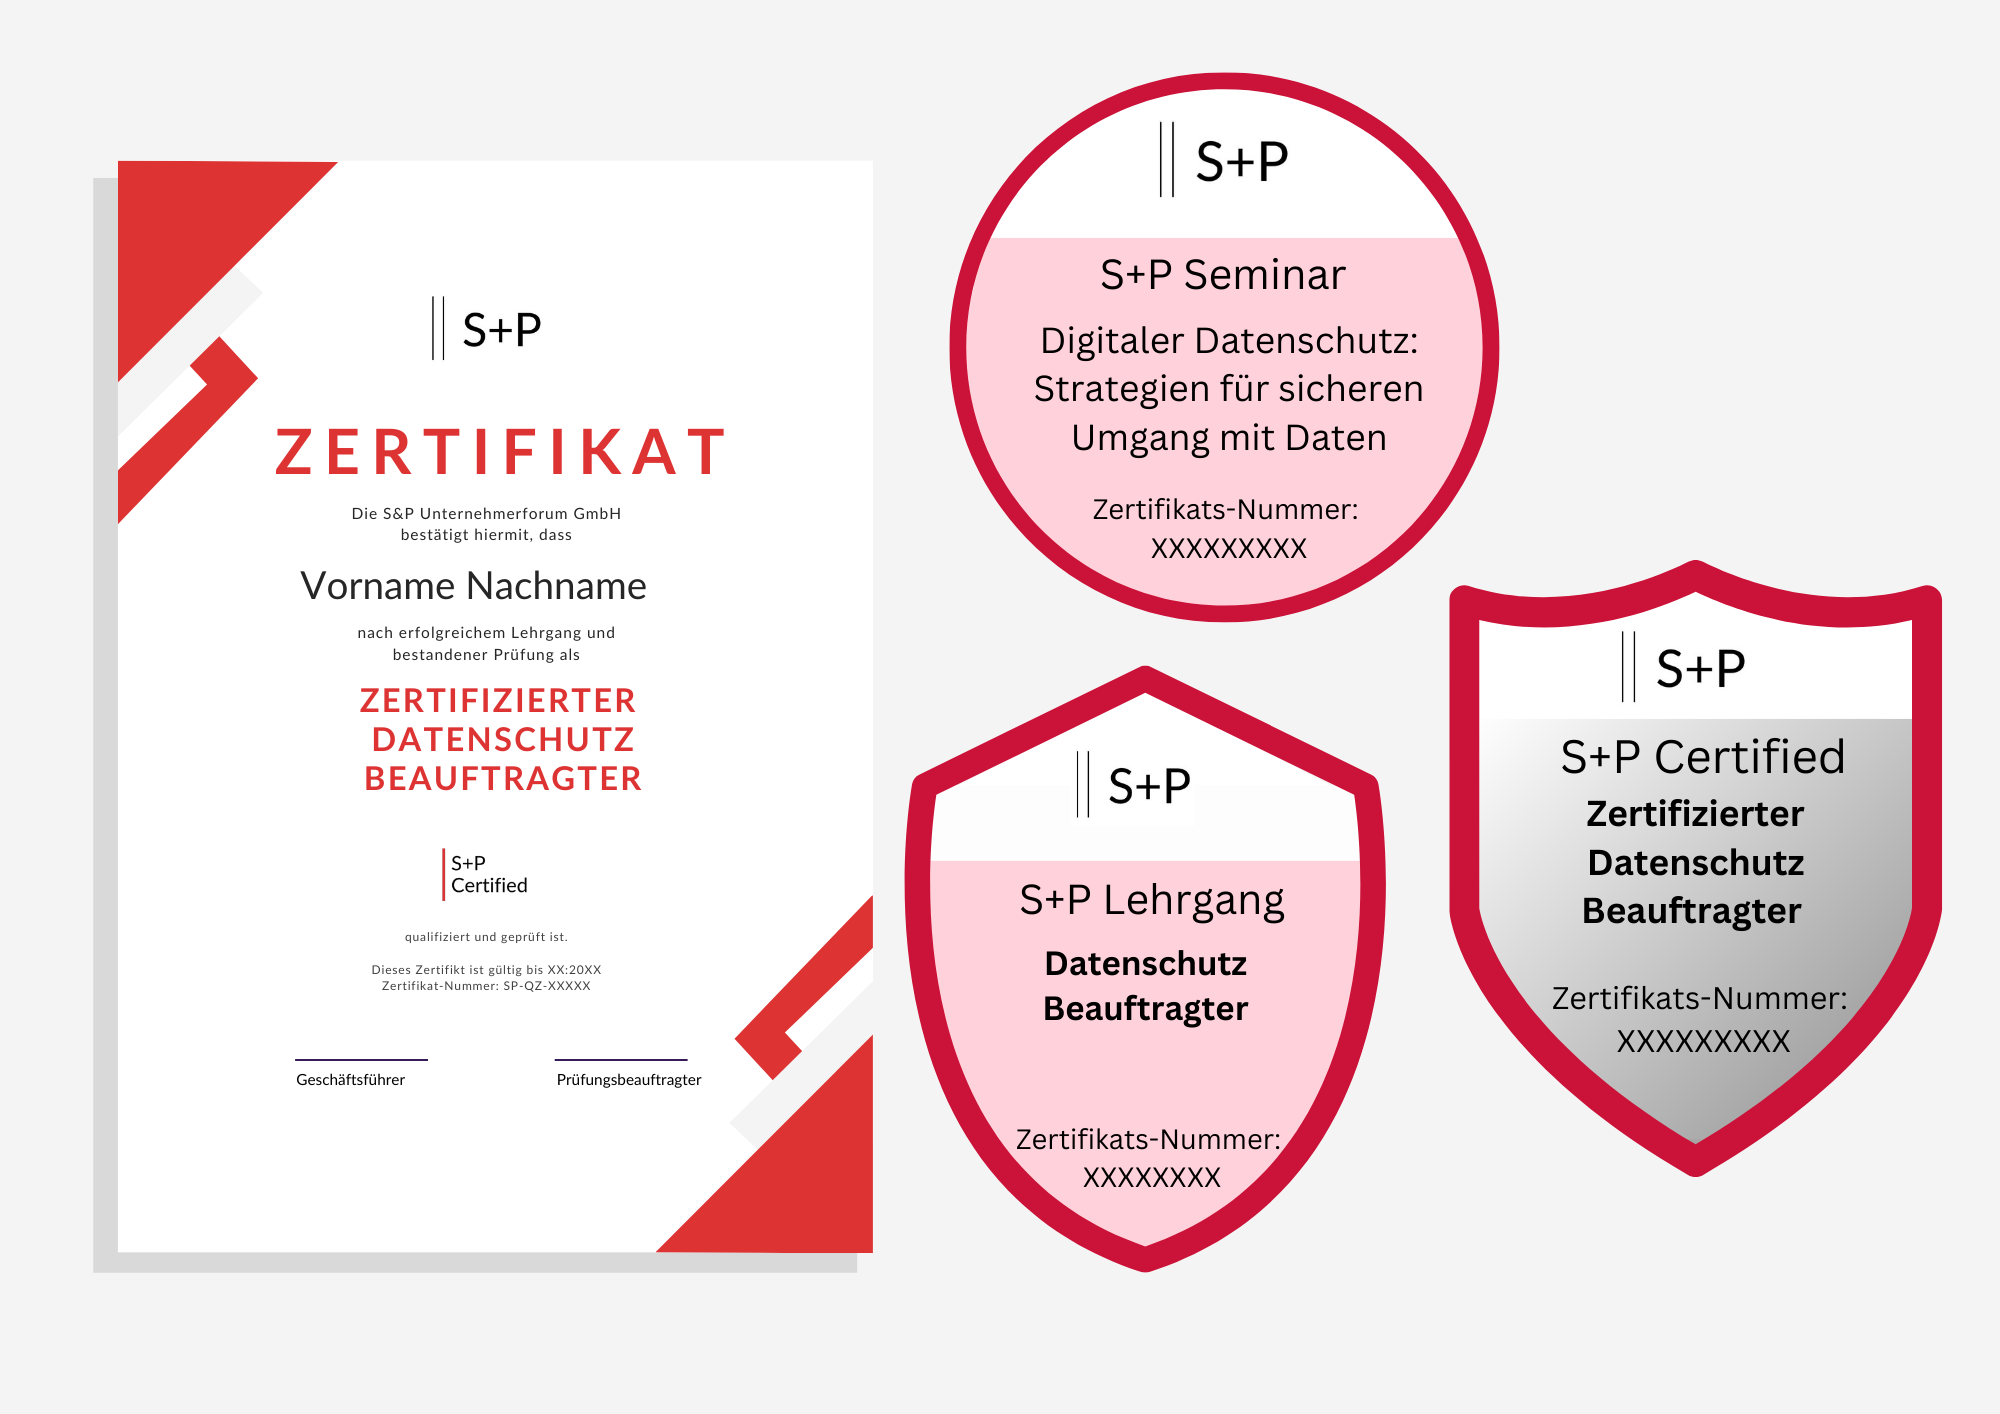
Musterzertifikat S+P Certified Datenschutzbeauftragter und drei Digital Badges zu Seminar, Lehrgang und S+P Certified, Lehrgang Z17

Das abgebildete Zertifikat und das Badge S+P Certified setzen die bestandene optionale Prüfung S+P Certified voraus. Mit der Teilnahme am Lehrgang erhältst du das S+P Teilnahmezertifikat und das Lehrgangs-Badge.

Zeig, was in dir steckt.

Nach dem Lehrgang bekommst du deinen Nachweis digital – dort einsetzbar, wo er gesehen wird: in deiner Personalakte, im LinkedIn-Profil und im Lebenslauf.

  • S+P Teilnahmezertifikat mit Inhalt, Umfang und Stand
  • Digital Badge für Profil, Lebenslauf und Personalakte
  • 12,0 Zeitstunden als Fortbildungsnachweis ausgewiesen

Das steht auf deinem Teilnahme­zertifikat

Umfang
12,0 Zeitstunden
Netto-Unterrichtszeit gemäß strukturierter Lehrgangsplanung.
Inhalte I
KI · IT-Schutz · Rolle
KI-Verordnung und DSGVO, Schutzbedarf, TOMs und Datenpannen, Stellung, Aufgaben und Haftung des Datenschutzbeauftragten.
Inhalte II
Vertrieb · HR · Compliance
Werbung, Tracking und Drittlandtransfer, Beschäftigtendatenschutz, Hinweisgebersysteme und interne Untersuchungen.
Stand
Rechtsstand des Termins
Ausgewiesen wird der am Lehrgangstag geltende Stand der behandelten Vorschriften.

Optional: Prüfung S+P Certified

Die Prüfung S+P Certified ist ein zusätzliches, freiwilliges Angebot: eine Online-Multiple-Choice-Prüfung von rund 45 Minuten. Sie ist nicht Teil der Teilnahme am Lehrgang und wird nicht allein durch den Besuch der beiden Tage abgelegt.

Über den Referenten

Achim Schulz

Porträt von Achim Schulz

Geschäftsführer S+P Compliance & S+P Unternehmer­forum · Compliance Officer, CISO und IKT-Risiko­kontroll­funktion

  • Compliance Officer
  • CISO
  • IKT-Risiko­kontroll­funktion (DORA)

Achim Schulz verfügt über langjährige Vorstandserfahrung im Bankensektor sowie über Praxis als Geschäftsführer und Interim-Manager in der Industrie. Die Schnittstellen zwischen Datenschutz, Informationssicherheit und Compliance kennt er aus der eigenen Verantwortung.

Zugleich ist er selbst als Compliance Officer für Banken, Wertpapierinstitute und weitere BaFin-regulierte Institute bestellt und übt die Funktionen CISO und IKT-Risikokontrolle nach DORA aus.

Rechtsstand dieser Seite: 14.10.2026

LinkedIn-Profil  ·  Redaktion & Experten

Termine und Buchung

Alle Termine
für den Lehrgang Z17

Ort S+P Seminare Datum
Online Z17 - Lehrgang Datenschutzbeauftragter: DSGVO-Verstöße meiden Jetzt buchen

Frage zu Termin, Rechnung oder Anmeldung für mehrere Personen?

Schreib uns – die Antwort kommt in der Regel am nächsten Werktag. Meldest du dich mit mindestens zwei Personen aus einem Unternehmen an, erhalten alle Teilnehmenden 10 % Nachlass; für ein ganzes Team ist eine Inhouse-Schulung meist wirtschaftlicher.

Erfahrungen von Teilnehmenden

Was Teilnehmende über S+P Seminare sagen

Unabhängige Bewertungen zu unseren Seminaren findest du auf zwei Bewertungsportalen.

Hinweis zur Echtheit: Die Bewertungen werden von ProvenExpert und Trustpilot erhoben, geprüft und angezeigt. Wie die Portale sicherstellen, dass Bewertungen auf einer tatsächlichen Teilnahme beruhen, erläutern sie jeweils auf ihren Profilseiten.

Fragen

Häufig
gefragt

Etwas offen geblieben? Schreib uns – Antwort in der Regel am nächsten Werktag.

Nächster Schritt

Datenschutz wirkt,
wenn er früh mitredet.

Melde dich jetzt an und arbeite an KI-Einordnung, Schutzbedarfsanalyse, Meldeprozess und Datenschutz in Vertrieb und HR für dein Unternehmen. Zwei Tage live online, 12,0 Zeitstunden, S+P Teilnahmezertifikat und Digital Badge, Tool Box und unbefristet kostenfreies C.O.R.E. Update inklusive.

Lehrgang Z17

1860 €

Online

zzgl. gesetzlicher MwSt. · 2 Tage · Online

Ganzes Team schulen? Inhouse-Angebot anfordern  ·  Weitere Angebote: Seminare zu Information Security

S+P Lehrgang Z17 Datenschutzbeauftragter: Zwei Fachkräfte prüfen Zugriffsrechte und Datenschutzeinstellungen an einem Laptop.

Service & Kontakt

S&P Unternehmerforum GmbH 809 Bewertungen auf ProvenExpert.com