Pfade vermischt
IKT-Dienstleistungen fallen nicht unter AT 9 MaRisk, sondern unter DORA. Wer beide Pfade in einem Fragebogen ohne Zuordnung führt, wendet teils die falschen Kriterien an.
Erläuterungen zu AT 9 Tz. 1 MaRisk
Fachbeitrag Auslagerungen
Die Due-Diligence-Prüfung bei Auslagerungen entscheidet vor Vertragsschluss, ob ein Dienstleister die Leistung zuverlässig, professionell und über die gesamte Laufzeit erbringen kann. Dieser Beitrag zeigt, welche Prüfpunkte für Ihr Institut nach AT 9 MaRisk, den EBA-Leitlinien, DORA und der AMLR gelten und was 2026/2027 hinzukommt.
Bevor Sie eine Auslagerung vereinbaren, müssen Sie wissen, ob der Dienstleister die Leistung zuverlässig, professionell und über die gesamte Vertragslaufzeit erbringen kann. Diese Prüfung ist die Due Diligence. Sie ist von der Risikoanalyse zu unterscheiden: Die Risikoanalyse fragt, welche Risiken die Auslagerung für Ihr Institut mit sich bringt. Die Due Diligence fragt, ob der konkrete Dienstleister geeignet ist.
Die Maßstäbe verändern sich 2026/2027 auf drei Ebenen. Für IKT-Dienstleistungen gilt DORA mit einem verbindlichen Prüfkatalog in der Delegierten Verordnung (EU) 2024/1773. Für Nicht-IKT-Leistungen kommen mit den EBA-Leitlinien zum Drittparteirisiko (EBA/GL/2026/09) neue Prüffelder hinzu. Für ausgelagerte Geldwäsche-Aufgaben gilt ab dem 10. Juli 2027 Art. 18 AMLR.
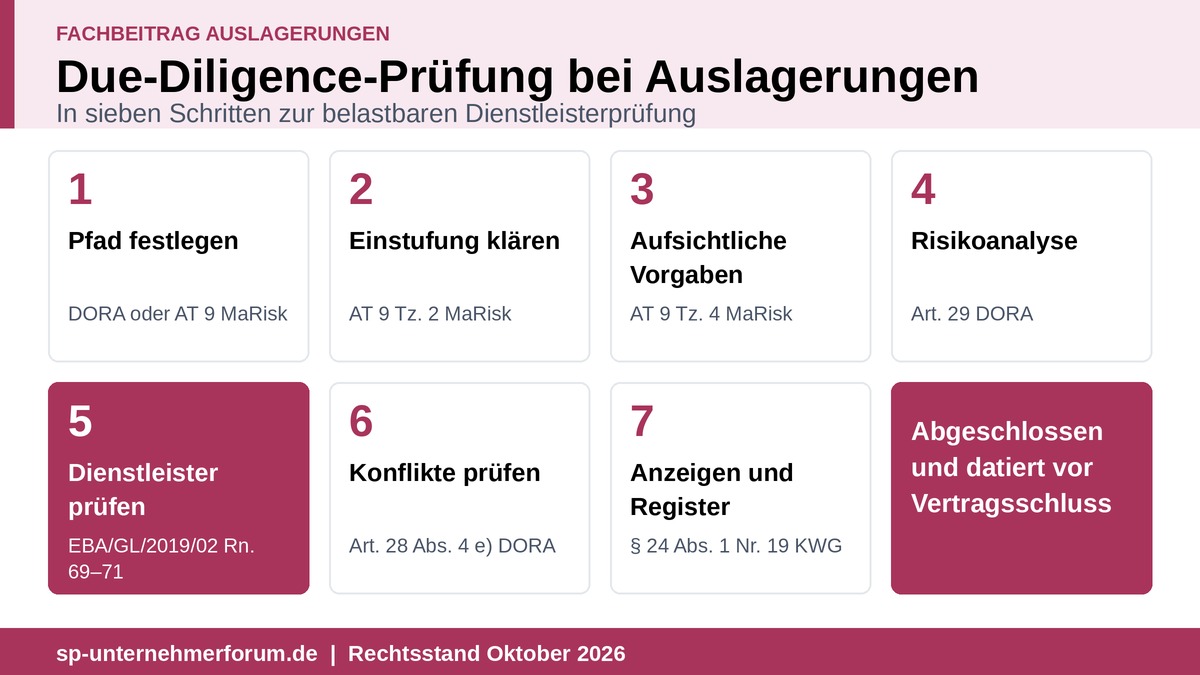
Praktisch bewährt sich ein einheitliches Prüfschema in sieben Schritten, das den Rechtspfad festlegt, Einstufung und Risikoanalyse von der Dienstleisterprüfung trennt und die Nachweise dokumentiert. Ein einzelnes Zertifikat genügt bei kritischen oder wichtigen IKT-Funktionen in der Regel nicht.
Dieser Beitrag behandelt die Prüfung des Dienstleisters vor Vertragsschluss. Einstufung, Auslagerungsregister, Step-in-Risiko, Vertragsinhalte und Exit werden nur verknüpft, nicht vertieft.
Geltendes Recht Die EBA-Auslagerungsleitlinien (EBA/GL/2019/02) nennen in Rn. 61 fünf Schritte vor jeder Auslagerung:
Die MaRisk setzen diese Leitlinien um und verlangen in AT 9 Tz. 2 eine Risikoanalyse, auf deren Grundlage Sie festlegen, welche Auslagerungen wesentlich sind. Die maßgeblichen Organisationseinheiten sind einzubeziehen; die Intensität richtet sich nach Art, Umfang, Komplexität und Risikogehalt. Nach den Erläuterungen zu AT 9 Tz. 4 MaRisk dürfen Sie nur an ein Unternehmen auslagern, das nach dem Recht seines Sitzlandes zur Ausübung der ausgelagerten Tätigkeit befugt ist.
Dieselbe Logik gilt bei DORA: Art. 28 Abs. 4 DORA schreibt für IKT-Dienstleistungen die fünf Schritte vor. Nach Buchstabe d) müssen Finanzunternehmen bei potenziellen IKT-Drittdienstleistern „der gebotenen Sorgfaltspflicht nachkommen und während des gesamten Auswahl- und Bewertungsprozesses sicherstellen, dass der IKT-Drittdienstleister geeignet ist“.
Künftiges Recht EBA/GL/2026/09 übernimmt die fünf Schritte in Rn. 68 für alle Nicht-IKT-Drittparteivereinbarungen.
Praxis-Tipp: Führen Sie Risikoanalyse und Due Diligence in einem Vorgang mit getrennten Abschnitten. So ist für Prüfer erkennbar, dass beide Schritte vor der Vertragsunterzeichnung abgeschlossen waren.
Geltendes Recht Nach EBA/GL/2019/02 Rn. 69 stellen Sie im Auswahl- und Bewertungsprozess sicher, dass der Dienstleister geeignet ist. Bei kritischen oder wichtigen Funktionen muss er nach Rn. 70 über Folgendes verfügen:
Zusätzlich zu berücksichtigen sind nach Rn. 71:
Bei Auslagerungen erlaubnispflichtiger Tätigkeiten in Drittstaaten muss der Dienstleister dort zugelassen und beaufsichtigt sein, und zwischen den Aufsichtsbehörden muss eine Kooperationsvereinbarung bestehen (EBA/GL/2019/02 Rn. 63).
Geltendes Recht Für IKT-Dienstleistungen gilt seit dem 17. Januar 2025 DORA. AT 9 MaRisk ist für sie nicht anwendbar (Erläuterungen zu AT 9 Tz. 1 MaRisk).
Informationssicherheit als Zugangsvoraussetzung: Sie dürfen Verträge nur mit IKT-Drittdienstleistern schließen, „die angemessene Standards für Informationssicherheit einhalten“. Bei kritischen oder wichtigen Funktionen berücksichtigen Sie, ob der Dienstleister „die aktuellsten und höchsten Qualitätsstandards für die Informationssicherheit anwendet“ (Art. 28 Abs. 5 DORA).
Konzentrationsrisiko: Vor Verträgen zu kritischen oder wichtigen Funktionen prüfen Sie, ob der Dienstleister nicht ohne Weiteres ersetzbar ist und ob mehrere Verträge mit demselben oder eng verbundenen Dienstleistern entstehen (Art. 29 Abs. 1 DORA).
Den Inhalt der Prüfung bei kritischen oder wichtigen Funktionen regelt die Delegierte Verordnung (EU) 2024/1773:
Praxis-Tipp: Ein ISO-Zertifikat allein reicht für kritische oder wichtige Funktionen in der Regel nicht. Dokumentieren Sie, welches Sicherheitsniveau Sie verlangen und welche Nachweise es belegen. Für die Revision gilt Entsprechendes: Bei wesentlichen Auslagerungen darf sie sich nicht allein auf Zertifikate stützen (Erläuterungen zu AT 9 Tz. 4 MaRisk).
Weiterführend: DORA, NIS-2 und CRA aus Governance-Sicht.
Geltendes Recht Interne Sicherungsmaßnahmen dürfen Sie durch Dritte durchführen lassen, wenn Sie dies vorher der Aufsichtsbehörde angezeigt haben. Die Aufsicht kann die Übertragung untersagen, wenn der Dritte nicht die Gewähr für eine ordnungsgemäße Durchführung bietet oder Ihre Steuerungsmöglichkeiten oder die Aufsicht beeinträchtigt werden. In der Anzeige legen Sie dar, dass kein Untersagungsgrund vorliegt (§ 6 Abs. 7 GwG). Ihre Due Diligence ist damit zugleich die Grundlage der Anzeige.
Künftiges Recht Ab dem 10. Juli 2027 gilt Art. 18 AMLR:
Nicht auslagerbar sind unter anderem die Billigung der Risikobewertung, die Entscheidung über das Kundenrisikoprofil und die Aufnahme der Geschäftsbeziehung. Verdachtsmeldungen sind nur innerhalb der Gruppe im selben Mitgliedstaat auslagerbar (Abs. 3).
Künftiges Recht Die EBA hat im September 2026 die Leitlinien zum Drittparteirisiko bei Nicht-IKT-Leistungen veröffentlicht. Sie ersetzen EBA/GL/2019/02 ab einem noch offenen Anwendungsdatum. Für die Due Diligence bringen sie:
Praxis-Tipp: Nehmen Sie die neuen Prüffelder schon jetzt in Ihre Fragebögen auf. Sie decken sich weitgehend mit Art. 6 RTS (EU) 2024/1773. So nutzen Sie einen Due-Diligence-Fragebogen für IKT- und Nicht-IKT-Dienstleister.
Weiterführend: Einstufung, Auslagerungsregister und Step-in-Risiko im Auslagerungs-Hub.
Drei Rechtsstände laufen parallel. Ordnen Sie jede Auslagerung zuerst dem richtigen Pfad zu, bevor Sie Prüfkriterien anwenden.
| Rechtsstand | Inhalt | Fundstelle |
|---|---|---|
| Geltend | Nicht-IKT-Auslagerungen: § 25b KWG, AT 9 Tz. 2 und 4 MaRisk (RS 06/2026 (BA)), Due Diligence nach EBA/GL/2019/02 Rn. 61, 69–71. IKT-Dienstleistungen: Art. 28 Abs. 4 und 5, Art. 29 DORA sowie Art. 5 und 6 der Delegierten Verordnung (EU) 2024/1773. Geldwäsche-Aufgaben: § 6 Abs. 7 GwG. | KWG, MaRisk, EBA, DORA, GwG |
| Übergang | Zusätzliche Anforderungen der MaRisk-Novelle 2026 bis zum 1. Januar 2027; die BAIT entfallen mit Ablauf des 31. Dezember 2026. | BaFin, Bundesbank |
| Künftig | EBA/GL/2026/09 Rn. 68, 71–82: erweiterte Due Diligence für Nicht-IKT-Drittdienstleister, ab noch offenem Anwendungsdatum. Art. 18 Abs. 4 AMLR ab dem 10. Juli 2027. | EBA, AMLR |
Die Prüfung ist Teamarbeit. Die Verantwortung lässt sich nicht delegieren, die Durchführung schon.
| Funktion | Aufgabe in der Due-Diligence-Prüfung | Normbezug |
|---|---|---|
| Fachbereich und Einkauf | führen die Prüfung in der Regel durch; der Fachbereich bewertet den Dienstleister fachlich, der Einkauf unterstützt | AT 9 Tz. 2 MaRisk (Einbeziehung der Organisationseinheiten) |
| Zentrales Auslagerungsmanagement | koordiniert und überprüft die Risikoanalysen der Fachbereiche | AT 9 Tz. 12 c) und d) MaRisk |
| Geschäftsleitung | trägt die Verantwortung; sie wird durch die Auslagerung nicht übertragen | § 25b Abs. 2 Satz 1 KWG |
| Interne Revision | stützt sich bei wesentlichen Auslagerungen nicht allein auf Zertifikate des Dienstleisters | Erläuterungen zu AT 9 Tz. 4 MaRisk |
| Geldwäschebeauftragte | stellen bei Geldwäsche-Aufgaben die Anzeige an die Aufsicht sicher und prüfen ab Juli 2027 die nicht auslagerbaren Aufgaben | § 6 Abs. 7 GwG; Art. 18 AMLR |
Die Eignung des Dienstleisters ist laufend zu überwachen. Die Risikoanalyse ist regelmäßig, bei kleinen Instituten alle drei Jahre, und bei wesentlichen Änderungen zu überprüfen (AT 9 Tz. 2 MaRisk). Wesentliche Auslagerungen steuern Sie anhand von Kriterien wie KPIs und KRIs (AT 9 Tz. 9 MaRisk). Als Anlässe für eine erneute Due Diligence empfehlen wir:
Weiterführend: Pflichten des Auslagerungsbeauftragten.
Diese sechs Stellen führen in der Praxis am häufigsten zu Lücken in der Dokumentation. Maßgeblich ist jeweils die genannte Norm.
IKT-Dienstleistungen fallen nicht unter AT 9 MaRisk, sondern unter DORA. Wer beide Pfade in einem Fragebogen ohne Zuordnung führt, wendet teils die falschen Kriterien an.
Erläuterungen zu AT 9 Tz. 1 MaRisk
Die EBA spricht von „kritischen oder wichtigen Funktionen“, die MaRisk von „wesentlichen Auslagerungen“. Die Begriffe sind nicht austauschbar; die Dokumentation muss die jeweilige Einstufung nachvollziehbar machen.
EBA/GL/2019/02 Rn. 61, 70; AT 9 Tz. 2 MaRisk
Bei kritischen oder wichtigen IKT-Funktionen ist gegebenenfalls mehr als ein Nachweis heranzuziehen. Auch die Interne Revision darf sich bei wesentlichen Auslagerungen nicht allein auf Zertifikate stützen.
Art. 6 Abs. 4 RTS 2024/1773; AT 9 Tz. 4 MaRisk
Die Gruppenzugehörigkeit kann die Prüfung erleichtern, ersetzt sie aber nicht. Künftig verlangen die EBA-Leitlinien objektive Auswahlgründe und marktgerechte Konditionen.
EBA/GL/2019/02 Rn. 71; EBA/GL/2026/09 Rn. 20
Die Übertragung interner Sicherungsmaßnahmen setzt die vorherige Anzeige bei der Aufsicht voraus. Ab Juli 2027 sind bestimmte Aufgaben nach der AMLR gar nicht mehr auslagerbar.
§ 6 Abs. 7 GwG; Art. 18 Abs. 3 AMLR
Die BAIT entfallen mit Ablauf des 31. Dezember 2026 und gelten nicht für DORA-Institute. Verweise darauf gehören bereinigt.
Bundesbank zu BAIT und DORA
Prüfen Sie je Auslagerung, ob die folgenden Punkte abgeschlossen, datiert und nachweisbar sind.
| Prüffeld | Prüffrage | Normbezug | Nachweis |
|---|---|---|---|
| Abschluss und Datierung | Ist die Due Diligence vor Vertragsschluss abgeschlossen und datiert? | AT 9 Tz. 2 MaRisk; EBA/GL/2019/02 Rn. 61 | Dokumentierter Vorgang mit getrennten Abschnitten für Risikoanalyse und Due Diligence |
| Befugnis | Ist der Dienstleister nach dem Recht seines Sitzlandes zur Tätigkeit befugt? | Erläuterungen zu AT 9 Tz. 4 MaRisk | Registerauszug, Erlaubnis oder Zulassungsnachweis |
| Eignung | Sind Reputation, Fachkenntnisse, Kapazität, Ressourcen und Organisation bewertet? | EBA/GL/2019/02 Rn. 70 | Bewertungsbogen mit Belegen |
| Wirtschaftliche Lage | Sind Finanzlage, Eigentümer- und Gruppenstruktur geprüft? | EBA/GL/2019/02 Rn. 71 | Jahresabschluss, Strukturübersicht |
| Lieferkette | Sind Unterauftragnehmer und Lieferkette erfasst? | Art. 6 Abs. 1 RTS 2024/1773; EBA/GL/2026/09 Rn. 80 | Liste der Unterauftragnehmer mit Leistungsanteil |
| Drittstaaten und Sanktionen | Sind Drittstaatenbezug, Sanktions- und Embargorisiken bewertet? | Art. 6 Abs. 1 RTS 2024/1773 | Standortübersicht, Ergebnis der Sanktionsprüfung |
| Kontinuität | Sind Geschäftsfortführungs- und Notfallpläne des Dienstleisters gesichtet? | EBA/GL/2026/09 Rn. 79 | Zusammenfassung der Pläne, Testnachweise |
| Audit- und Zugangsrechte | Sind Audit- und Zugangsrechte vertraglich durchsetzbar? | Art. 6 Abs. 1 RTS 2024/1773; EBA/GL/2026/09 Rn. 79 | Vertragsklauseln, Bereitschaftserklärung des Dienstleisters |
| Informationssicherheit (IKT) | Sind die Standards nach Art. 28 Abs. 5 DORA belegt, bei kritischen oder wichtigen Funktionen durch mehr als einen Nachweis? | Art. 28 Abs. 5 DORA; Art. 6 Abs. 3 und 4 RTS 2024/1773 | Auditbericht, Zertifikat, eigene Prüfung |
| Datenschutz | Sind Datenschutz und technische und organisatorische Maßnahmen geprüft? | EBA/GL/2026/09 Rn. 81 | Maßnahmenbeschreibung, Auftragsverarbeitungsunterlagen |
| Interessenkonflikte | Sind Interessenkonflikte und gruppeninterne Konditionen dokumentiert? | EBA/GL/2019/02 Rn. 61 e); Art. 28 Abs. 4 e) DORA | Konfliktanalyse, Konditionenvergleich |
| Anzeigen | Sind die Anzeigen nach § 24 Abs. 1 Nr. 19 KWG und § 6 Abs. 7 GwG abgegeben? | § 24 Abs. 1 Nr. 19 KWG; § 6 Abs. 7 GwG | Anzeige mit Eingangsbestätigung |
Diese Maßnahmen zahlen sich unabhängig davon aus, wann die EBA/GL/2026/09 anzuwenden sind.
| Schritt | Inhalt | Fundstelle |
|---|---|---|
| 1 | Pfad festlegen: IKT nach DORA, Auslagerung nach AT 9 oder sonstiger Fremdbezug | Erläuterungen zu AT 9 Tz. 1 MaRisk |
| 2 | Geschäftsbedarf und Einstufung: wesentlich oder kritisch beziehungsweise wichtig | AT 9 Tz. 2 MaRisk; Art. 28 Abs. 4 a) DORA; Art. 5 Abs. 1 RTS 2024/1773 |
| 3 | Aufsichtliche Voraussetzungen: Befugnis im Sitzland, Drittstaatenbedingungen, Prüfungsrechte der BaFin | Erläuterungen zu AT 9 Tz. 4 MaRisk; § 25b Abs. 3 KWG; EBA/GL/2019/02 Rn. 63 |
| 4 | Risikoanalyse mit Szenarien und Konzentrationsrisiko | AT 9 Tz. 2 MaRisk; Art. 29 DORA; EBA/GL/2026/09 Rn. 71–74 |
| 5 | Due Diligence des Dienstleisters mit Nachweisen | EBA/GL/2019/02 Rn. 69–71; Art. 6 RTS 2024/1773; EBA/GL/2026/09 Rn. 77–82 |
| 6 | Interessenkonflikte, auch bei gruppeninternen Dienstleistern | EBA/GL/2019/02 Rn. 61 e); Art. 28 Abs. 4 e) DORA; EBA/GL/2026/09 Rn. 20 |
| 7 | Ergebnis dokumentieren, Entscheidung, Anzeigen und Registereintrag | § 24 Abs. 1 Nr. 19 KWG; § 6 Abs. 7 GwG; § 25b Abs. 1 Satz 4 KWG; Art. 28 Abs. 3 DORA |
| Zeitpunkt | Maßnahme |
|---|---|
| Q4 2026 | Due-Diligence-Fragebögen auf Art. 6 RTS 2024/1773 und EBA/GL/2019/02 Rn. 69–71 abgleichen; Verweise auf BAIT bereinigen |
| bis 1. Januar 2027 | zusätzliche Anforderungen der MaRisk-Novelle 2026 umsetzen |
| H1 2027 | einheitlichen Fragebogen für IKT- und Nicht-IKT-Dienstleister einführen, inklusive ESG-, Sanktions- und Lieferkettenfragen |
| bis 10. Juli 2027 | ausgelagerte Geldwäsche-Aufgaben gegen Art. 18 AMLR prüfen, insbesondere auf nicht auslagerbare Aufgaben |
| ab Anwendungsdatum EBA/GL/2026/09 | neue Prüffelder für neue und geänderte Vereinbarungen anwenden; Bestand an kritischen oder wichtigen Funktionen innerhalb von zwei Jahren nachziehen |
Die Due-Diligence-Prüfung bei Auslagerungen ist 2026/2027 kein reiner Fragebogen mehr, sondern ein dokumentierter Vorgang mit klarem Rechtspfad, belastbaren Nachweisen und festen Wiederholungsanlässen.
Legen Sie vor jeder Prüfung fest, ob DORA, AT 9 MaRisk oder ein sonstiger Fremdbezug gilt.
Risikoanalyse und Due Diligence getrennt ausweisen, beide vor Vertragsschluss abschließen.
Dokumentieren Sie das verlangte Sicherheitsniveau und die Nachweise, die es belegen.
Nehmen Sie die Prüffelder der EBA/GL/2026/09 in Ihre Fragebögen auf, bevor das Anwendungsdatum feststeht.
Der Beitrag dient der Fachinformation und ersetzt keine Rechtsberatung.
Für Nicht-IKT-Auslagerungen in den EBA-Auslagerungsleitlinien (EBA/GL/2019/02 Rn. 61, 69–71), die die MaRisk umsetzen. Für IKT-Dienstleistungen unmittelbar in Art. 28 Abs. 4 d) DORA und Art. 6 der Delegierten Verordnung (EU) 2024/1773.
Ja, in angemessenem Umfang. Die vertieften Anforderungen gelten für kritische oder wichtige Funktionen. EBA/GL/2026/09 Rn. 77 stellt klar, dass die Detailtiefe der Kritikalität folgen soll.
Bei kritischen oder wichtigen IKT-Funktionen in der Regel nicht. Art. 6 Abs. 4 RTS 2024/1773 verlangt gegebenenfalls mehrere Nachweise.
Ja. Die Gruppenzugehörigkeit kann die Prüfung erleichtern, ersetzt sie aber nicht. Künftig verlangen die EBA-Leitlinien objektive Auswahlgründe und marktgerechte Konditionen (EBA/GL/2026/09 Rn. 20).
Bei IKT-Dienstleistern mit Drittstaatenbezug ausdrücklich: Art. 6 Abs. 1 d) RTS 2024/1773 nennt das Risiko restriktiver Maßnahmen einschließlich Embargos und Sanktionen. Unabhängig davon dürfen Sie Dienstleistern auf Sanktionslisten keine Gelder oder wirtschaftlichen Ressourcen zur Verfügung stellen.
In der Regel der Fachbereich mit Unterstützung des Einkaufs. Das zentrale Auslagerungsmanagement koordiniert und überprüft die Risikoanalyse (AT 9 Tz. 12 c) und d) MaRisk). Die Verantwortung bleibt bei der Geschäftsleitung (§ 25b Abs. 2 Satz 1 KWG).
Primärquellen und amtliche Stellen, Stand der Prüfung: Oktober 2026.
Gesetzestexte des Bundes: § 24 und § 25b Kreditwesengesetz (KWG) sowie § 6 Geldwäschegesetz (GwG) in der jeweils geltenden Fassung.
Systematischer Aufbau der Sachkunde für Einstufung, Due Diligence, Steuerung und Exit.
Alle Seminare des Auslagerungs-Hubs im Überblick.
Anforderungen an IKT-Drittdienstleister und Informationssicherheit für Ihr Team.
Aktuelle Termine und Anmeldung.
Aufgaben und Verantwortung rund um die Auslagerungssteuerung.
Governance-Sicht auf die Regulierung digitaler Resilienz.
Fehlen intern die Kapazitäten, um Dienstleisterprüfungen laufend durchzuführen, bietet S+P Compliance die Übernahme dieser Aufgaben als Dienstleistung an: sp-compliance.com.
Achim Schulz kennt die Führungsebene aus eigener Verantwortung – langjährig als Vorstand bei Banken und Geschäftsführer sowie als Interim-Manager in Industrieunternehmen. Diese Doppelperspektive aus Finanzsektor und Realwirtschaft prägt seine Beiträge für CEO, COO und CFO. Er kennt das Zusammenspiel von Geschäftsleitung, Aufsichtsrat und Gesellschaftern aus der Praxis und übersetzt strategische wie aufsichtsrechtliche Anforderungen in umsetzbare, haftungssichere Führungsentscheidungen – praxisnah und auf Augenhöhe mit dem Management.
LinkedIn-Profil → · Redaktion & Experten →