DORA- und NIS-2-Seminare
Qualifizierung für Teams, die den IKT-Risikorahmen selbst aufbauen und betreiben.
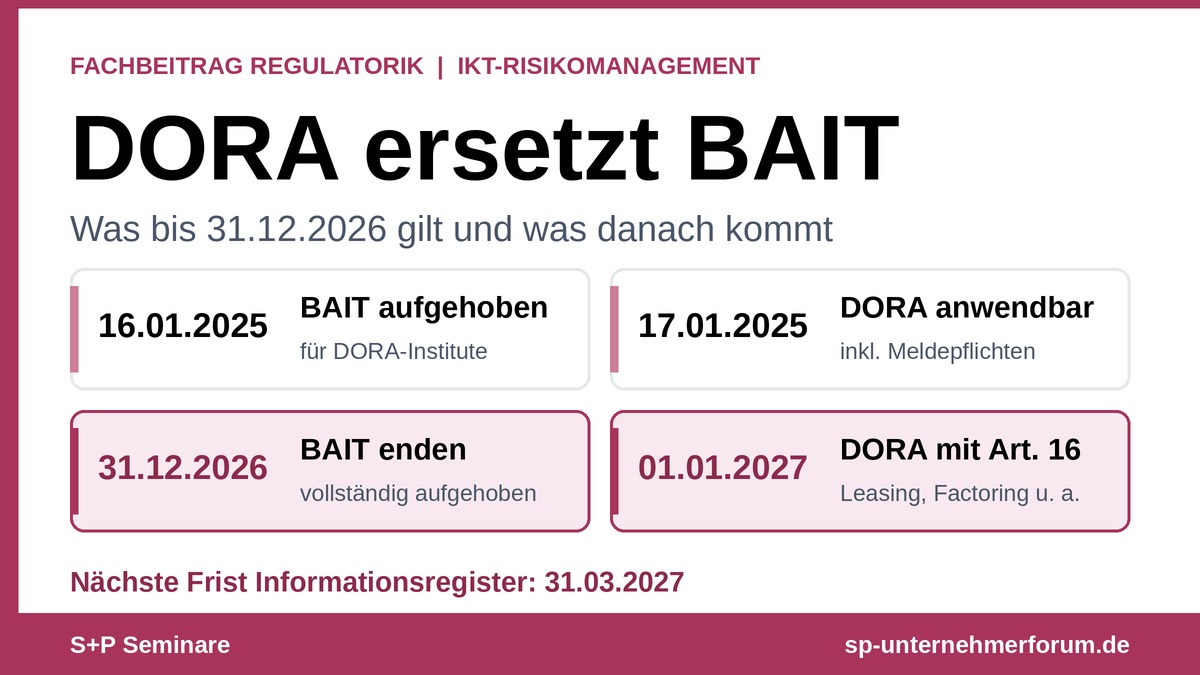
DORA ersetzt BAIT: Für die meisten Institute gilt das seit dem 17.01.2025, für eine Übergangsgruppe nach § 1a Abs. 2a KWG gilt es ab dem 01.01.2027. Hier siehst du, wer wann umstellen muss und welche BAIT-Themen in welchen DORA-Artikeln wiederkehren.
Der Beitrag dient der allgemeinen Information und ersetzt keine Rechtsberatung im Einzelfall.
Seit dem 17.01.2025 ist die Verordnung (EU) 2022/2554 für CRR-Kreditinstitute, Wertpapierfirmen, Zahlungs- und E-Geld-Institute, Versicherer und Kapitalverwaltungsgesellschaften der alleinige Maßstab für das IKT-Risikomanagement. Die BAIT sind für diese Unternehmen nicht mehr anwendbar. Mit Ablauf des 31.12.2026 hebt die BaFin die BAIT auch formal vollständig auf.
Eine Übergangsgruppe hat noch bis zum 31.12.2026 Zeit: Finanzierungsleasing- und Factoringinstitute, Bürgschaftsbanken, Wohnungsunternehmen mit Spareinrichtung, Drittstaatenzweigstellen, Kryptowertpapierregisterführer und Zweigstellen nach § 53 KWG (§ 1a Abs. 2a, § 65a Abs. 3 KWG). Für sie gilt ab dem 01.01.2027 DORA mit dem vereinfachten IKT-Risikomanagementrahmen nach Art. 16. Die Meldepflichten für schwerwiegende IKT-Vorfälle gelten für sie bereits seit dem 17.01.2025.
Drei Fragen entscheiden über den Handlungsbedarf: Gehört dein Unternehmen zur Übergangsgruppe? Läuft dein Vorfallprozess nach den Fristen von 4, 24 und 72 Stunden sowie einem Monat? Und steht das Informationsregister nach Art. 28 Abs. 3 DORA?
Der Beitrag richtet sich an Geschäftsleiter, Informationssicherheitsbeauftragte, die IKT-Risikokontrolle, Auslagerungsbeauftragte, Compliance und Interne Revision. Am Ende findest du eine Gegenüberstellung nach Artikeln, einen Quick-Check und eine Checkliste für die Umstellung bis zum 31.12.2026.
| Gruppe | Beispiele | Seit / ab | Maßstab |
|---|---|---|---|
| Finanzunternehmen nach Art. 2 DORA | CRR-Kreditinstitute, Wertpapierfirmen, Zahlungs- und E-Geld-Institute, Versicherer, Kapitalverwaltungsgesellschaften, Kryptowerte-Dienstleister | seit 17.01.2025 | DORA (Art. 5 bis 15 oder Art. 16). Die BAIT sind nicht mehr anwendbar; VAIT, KAIT und ZAIT wurden mit Ablauf des 16.01.2025 aufgehoben. |
| Förderinstitute | Förderbanken der Länder, KfW | seit 17.01.2025 | DORA über das FinmadiG |
| KWG-Institute ohne CRR-Status (§ 1a Abs. 2a, § 65a Abs. 3 KWG) | Finanzierungsleasing- und Factoringinstitute, Bürgschaftsbanken, Drittstaatenzweigstellen, Kryptowertpapierregisterführer, Wohnungsunternehmen mit Spareinrichtung, Zweigstellen nach § 53 KWG | Meldewesen seit 17.01.2025; übriges DORA ab 01.01.2027 | Bis 31.12.2026 BAIT, danach DORA mit vereinfachtem Rahmen nach Art. 16. Keine bedrohungsgeleiteten Penetrationstests (Art. 26, 27). Kleinstunternehmen sind von Art. 28 bis 30 befreit. |
Praxis-Tipp: Prüfe zuerst, in welche Gruppe dein Unternehmen fällt. Ein Leasing- oder Factoringinstitut braucht bis zum 31.12.2026 einen Umstellungsplan auf Art. 16 DORA, nicht auf Art. 5 bis 15.
| BAIT-Thema | DORA-Fundstelle | Hinweis |
|---|---|---|
| IT-Strategie, IT-Governance | Art. 5 (Governance und Organisation); Art. 6 Abs. 8 (Strategie für die digitale operationale Resilienz) | Endgültige Verantwortung des Leitungsorgans |
| Informationsrisikomanagement | Art. 6 (IKT-Risikomanagementrahmen); Art. 8 (Identifizierung) | Inventar der IKT-Assets und Funktionen, Risikobewertung |
| Informationssicherheitsmanagement, ISB | Art. 6 Abs. 4 (Kontrollfunktion); Art. 9 (Schutz und Prävention) | IKT-Sicherheitsrichtlinien nach Art. 9 Abs. 2 |
| Benutzerberechtigungsmanagement | Art. 9 Abs. 4 lit. c; Delegierte VO (EU) 2024/1774 | Regelungen zu Zugriffsrechten und Identitätsmanagement |
| IT-Projekte, Anwendungsentwicklung | Art. 8, Art. 9; Delegierte VO (EU) 2024/1774 | Änderungsmanagement, Projekt- und Entwicklungsvorgaben |
| IT-Betrieb | Art. 7 (IKT-Systeme, -Protokolle und -Tools); Art. 10 (Erkennung) | Kapazität, Überwachung, Erkennung anomaler Aktivitäten |
| IT-Notfallmanagement | Art. 11 (Reaktion und Wiederherstellung); Art. 12 (Backup, Wiederherstellung) | Leitlinie zur IKT-Geschäftsfortführung; Notfallmanagement nach MaRisk AT 7.3 bleibt bestehen |
| Lernen aus Vorfällen | Art. 13 (Lernprozesse und Weiterentwicklung) | Auswertung nach Vorfällen; Schulungsprogramme |
| Auslagerungen und sonstiger Fremdbezug von IT | Art. 28 bis 30 (IKT-Drittparteienrisiko); Art. 28 Abs. 3 (Informationsregister); Art. 30 (Vertragsbestimmungen) | Exit-Strategien nach Art. 28 Abs. 8 |
| Kapitel 11 (Zahlungsdienstnutzer) | entfallen; zahlungsbezogene Vorfälle: Art. 23 DORA | Art. 16 regelt nicht Zahlungsinstitute, sondern den vereinfachten Rahmen |
| Prüfungen, Penetrationstests | Art. 24, 25 (Testprogramm); Art. 26, 27 (TLPT) | TLPT nur für Unternehmen, die die Behörde bestimmt; mindestens alle drei Jahre |
| (kein BAIT-Pendant) | Art. 17 bis 19 (Vorfallmanagement, Klassifizierung, Meldung) | Neu: einheitliches Meldewesen |
| (kein BAIT-Pendant) | Art. 31 bis 44 (Überwachung kritischer IKT-Drittdienstleister) | Direkte EU-Aufsicht über die Dienstleister, nicht über das Institut |
| Vereinfachter Rahmen | Art. 16 | Für kleine, nicht vernetzte Wertpapierfirmen u. a. sowie für KWG-Institute nach § 1a Abs. 2a KWG ab 2027 |
Praxis-Tipp: Baue deine Gap-Analyse auf dieser Tabelle auf. Für jede BAIT-Anforderung trägst du die DORA-Fundstelle, die Lücke, den Verantwortlichen und den Termin ein.
| Zeitpunkt | Ereignis | Bedeutung |
|---|---|---|
| 16.01.2025 | Ablauf der Anwendung für DORA-Institute | BAIT für Institute mit IKT-Risikomanagement nach Art. 5 bis 15 oder Art. 16 DORA aufgehoben; VAIT, KAIT und ZAIT aufgehoben; Kapitel 11 entfallen |
| 17.01.2025 | DORA anwendbar | Meldepflichten für schwerwiegende IKT-Vorfälle gelten auch für die Übergangsgruppe |
| 18.11.2025 | Benennung kritischer IKT-Drittdienstleister | Die ESAs benennen erstmals 19 Anbieter (Art. 31 DORA) |
| 31.12.2026 | Vollständige Aufhebung der BAIT | Stichtag für den Stand des Informationsregisters |
| 01.01.2027 | DORA für die Übergangsgruppe | Vereinfachter Rahmen nach Art. 16, § 1a Abs. 2a KWG |
| 31.03.2027 | Einreichung des Informationsregisters | Stand 31.12.2026, Einreichung über die MVP |
Ob ein Vorfall schwerwiegend ist, richtet sich nach der Delegierten Verordnung (EU) 2024/1772. Die Fristen regelt Art. 5 der Delegierten Verordnung (EU) 2025/301:
Der Meldeweg führt über die BaFin-Plattform MVP (Fachverfahren „Digital Operational Resilience Act (DORA)“). Die BaFin leitet die Meldung unter anderem an das BSI und die ESAs weiter. IKT-Drittdienstleister sind selbst nicht meldepflichtig. Unter den BAIT gab es keine allgemeine aufsichtliche Meldepflicht für IT-Vorfälle; Sondervorschriften bestanden etwa für Zahlungsdienste (§ 54 ZAG) und für KRITIS-Betreiber nach dem BSIG.
Praxis-Tipp: Lege die Zeitpunkte „Kenntnisnahme“ und „Einstufung“ im Vorfallprozess eindeutig fest und dokumentiere sie. An ihnen hängen alle Fristen.
| Thema | Stand | Bedeutung |
|---|---|---|
| MaRisk-Novelle | Rundschreiben 06/2026 (BA), Juni 2026; für zusätzliche Anforderungen gelten Fristen bis 01.01.2027 | Abgrenzung AT 9 und DORA; IKT-Risikokontrollfunktion als Kontrollfunktion |
| BaFin-Orientierungshilfe zu KI | Dezember 2025, nicht verbindlich | IKT-Risiken beim Einsatz von KI unter DORA (Art. 6, 9, 28) |
| Überwachung kritischer IKT-Drittdienstleister | seit November 2025 (19 Anbieter) | Ergebnisse der Überwachung wirken mittelbar auf das Drittparteienmanagement der Institute |
| Informationsregister 2027 | Einreichung bis 31.03.2027, Stand 31.12.2026 | Auch für die ab 01.01.2027 erfassten KWG-Institute zu prüfen, soweit sie keine Kleinstunternehmen sind |
| NIS-2-Umsetzung und BSIG | seit Dezember 2025 | Verhältnis zu DORA für Finanzunternehmen gesondert prüfen, siehe DORA, NIS-2 und CRA: Governance |
Das Leitungsorgan trägt die endgültige Verantwortung für das IKT-Risiko (Art. 5 Abs. 2) und lässt sich regelmäßig schulen (Art. 5 Abs. 4). Dokumentiere die Verantwortung und den Beschluss zum IKT-Risikomanagementrahmen nach Art. 16.
Steuerung und Überwachung des IKT-Risikos liegen bei einer Kontrollfunktion mit angemessener Unabhängigkeit. Ordne die ISB-Rolle dieser Funktion zu oder grenze sie davon ab, und halte die Entscheidung schriftlich fest.
Das Informationsregister, die Vertragsbestimmungen (Art. 30) und die Exit-Strategien (Art. 28 Abs. 8) liegen im Kern hier. Für Kleinstunternehmen unter § 1a Abs. 2a KWG gelten Art. 28 bis 30 nicht.
Begleite die Gruppenzuordnung, prüfe das Verhältnis zum BSIG und stelle sicher, dass Meldeprozess und Fristen im Unternehmen bekannt sind. Die Fristen gelten für die Übergangsgruppe bereits seit dem 17.01.2025.
Ab dem 01.01.2027 ist DORA der Prüfungsmaßstab für die Übergangsgruppe. Stelle den Prüfungsplan 2027 auf DORA um und berücksichtige Meldeprozess, Informationsregister und Testprogramm.
Prüfe den Kleinstunternehmen-Status und halte das Ergebnis fest. Er entscheidet, ob Art. 28 bis 30 DORA und das Testprogramm nach Art. 24 und 25 anzuwenden sind.
Wer zur Übergangsgruppe gehört, braucht einen Umstellungsplan auf den vereinfachten Rahmen nach Art. 16, nicht auf Art. 5 bis 15. Ein Plan auf den vollen Rahmen bindet Ressourcen an der falschen Stelle.
Zugriffsrechte stehen in Art. 9 Abs. 4 lit. c, nicht in Art. 8 (Identifizierung). IT-Betrieb ist Art. 7 und 10, nicht Art. 11. Notfallmanagement ist Art. 11 und 12, nicht Art. 10. Tests stehen in Art. 24 bis 27.
Die 4-Stunden-Frist läuft ab Einstufung, die 24-Stunden-Grenze ab Kenntnis. Ohne dokumentierte Zeitpunkte lassen sich beide Fristen nicht nachweisen.
Das Informationsregister führt jedes Finanzunternehmen selbst. Die Benennung kritischer IKT-Drittdienstleister erfolgt dagegen durch die ESAs. Beides ist getrennt zu behandeln.
Kapitel 11 der BAIT wurde aufgehoben. Zahlungsbezogene Vorfälle regelt Art. 23 DORA. Art. 16 enthält nicht Regeln für Zahlungsinstitute, sondern den vereinfachten Rahmen.
IKT-Dienstleistungen, die unter Art. 28 bis 30 DORA fallen, gehören nicht zu AT 9. Prüfe, welche Fremdbezüge weiterhin nach AT 9 zu behandeln sind.
Mit diesen Prüffeldern ordnest du dein Unternehmen ein. Die Spalte „Mögliche Lücke“ nennt, woran Umstellungen häufig scheitern können.
| Prüffeld | Prüffrage | Normbezug | Mögliche Lücke |
|---|---|---|---|
| Gruppenzuordnung | Fällt dein Unternehmen unter § 1a Abs. 2a KWG oder bereits unter Art. 5 bis 15 DORA? | § 1a Abs. 2a, § 65a Abs. 3 KWG; Art. 2 DORA | Zuordnung nicht schriftlich festgehalten |
| Kleinstunternehmen | Ist der Status geprüft und dokumentiert? | Art. 3 Nr. 60 DORA; Art. 28 bis 30 DORA | Status nicht geprüft, Folgen für Verträge und Tests offen |
| Leitungsorgan | Sind Verantwortung und Schulung dokumentiert? | Art. 5 Abs. 2 und 4 DORA | Schulung fehlt oder ist nicht nachweisbar |
| Rahmen | Ist der IKT-Risikomanagementrahmen nach Art. 16 beschlossen? | Art. 16 DORA; Delegierte VO (EU) 2024/1774 | BAIT-Richtlinien nur umbenannt, nicht auf DORA umgestellt |
| Vorfallprozess | Sind Kenntnis und Einstufung definiert, laufen die Fristen 4/24/72 Stunden und ein Monat? | Art. 17 bis 19 DORA; VO (EU) 2024/1772; VO (EU) 2025/301 | Zeitpunkte nicht dokumentiert |
| MVP-Zugang | Ist der Zugang für Meldungen und Informationsregister freigeschaltet? | Art. 19 DORA | Zugang wird erst im Vorfall geklärt |
| Informationsregister | Sind alle IKT-Verträge nach den Vorlagen erfasst? | Art. 28 Abs. 3 DORA; DVO (EU) 2024/2956 | Auslagerungsregister ohne Dienstleistungskette |
| Verträge | Sind die IKT-Verträge auf Art. 30 DORA geprüft? | Art. 30 DORA | Vertragsbestandteile fehlen |
| Testprogramm | Ist ein Programm nach Art. 24 und 25 festgelegt? | Art. 24, 25 DORA | Kein Programm, nur einzelne Penetrationstests |
| Interne Revision | Ist der Prüfungsplan 2027 auf DORA umgestellt? | DORA; Prüfungsplan 2027 | Prüfungsplan verweist weiter auf die BAIT |
Gilt für Institute nach § 1a Abs. 2a KWG.
DORA ersetzt BAIT, und für die meisten Institute gilt das seit dem 17.01.2025 ohne Übergangszeit. Nur die Institute nach § 1a Abs. 2a KWG haben noch bis zum 31.12.2026 Zeit. Danach gibt es keine BAIT mehr.
Wenn dein Team die Umstellung selbst tragen soll, findest du passende Qualifizierung unter DORA- und NIS-2-Seminare.
Nur noch für Institute, die noch kein IKT-Risikomanagement nach DORA betreiben müssen, etwa Finanzierungsleasing- und Factoringinstitute, Bürgschaftsbanken oder Wohnungsunternehmen mit Spareinrichtung. Mit Ablauf des 31.12.2026 hebt die BaFin die BAIT vollständig auf.
Sie müssen DORA anwenden, so als wären sie CRR-Kreditinstitute (§ 1a Abs. 2a KWG). Statt Art. 5 bis 15 gilt der vereinfachte IKT-Risikomanagementrahmen nach Art. 16 DORA. Bedrohungsgeleitete Penetrationstests entfallen. Kleinstunternehmen sind von Art. 28 bis 30 DORA ausgenommen. Die Meldepflichten gelten bereits seit dem 17.01.2025.
Die Erstmeldung ist innerhalb von vier Stunden nach der Einstufung als schwerwiegend fällig, spätestens 24 Stunden nach Kenntnisnahme. Die Zwischenmeldung folgt spätestens nach 72 Stunden, die Abschlussmeldung spätestens einen Monat nach der letzten Zwischenmeldung (Art. 5 Delegierte Verordnung (EU) 2025/301).
Jährlich bis spätestens 31.03. über die BaFin-Plattform MVP, mit dem Stand zum 31.12. des Vorjahres. Wer die Frist verpasst, kann erst im nächsten Jahreszyklus einreichen. Die nächste Frist ist der 31.03.2027. Ob für die ab 01.01.2027 erfassten KWG-Institute bereits der Zyklus 2027 gilt, solltest du in den aktuellen Hinweisen der BaFin prüfen.
Nein. Bedrohungsgeleitete Penetrationstests müssen nur Finanzunternehmen durchführen, die die Aufsicht dafür bestimmt, und zwar mindestens alle drei Jahre (Art. 26 DORA). Alle anderen brauchen ein Testprogramm nach Art. 24 und 25 DORA.
Ja, als Grundlage. Richtlinien, Notfallkonzepte und Auslagerungsregister müssen aber auf die DORA-Artikel und die technischen Standards umgestellt und um Meldewesen, Testprogramm und Informationsregister ergänzt werden.
Primärquellen stehen zuerst. Alle Links führen zu amtlichen Stellen; PDFs sind gekennzeichnet.
Normen ohne Link: § 1a Abs. 2a, § 25a, § 25b, § 65a Abs. 3 KWG sowie die Delegierten Verordnungen (EU) 2024/1772, 2024/1774 und 2025/1190 und die Durchführungsverordnung (EU) 2024/2956. Quellenstand: 14.10.2026.
Qualifizierung für Teams, die den IKT-Risikorahmen selbst aufbauen und betreiben.
Informationsregister, Verträge und Exit-Strategien im Zusammenspiel von MaRisk und DORA.
Sachkunde für die Rolle, die Register und Drittparteienrisiko verantwortet.
Prüfungsmaßstäbe und Prüfungsplanung unter DORA.
Aufsichtsrechtliche Grundlagen für Geschäftsleitung und Fachbereiche.
Wissen für das ganze Team, zeitlich flexibel.
Governance-Blick auf die drei Rechtsakte.
Pflichten, Haftung und Aufsicht aus Sicht der Geschäftsleitung.
Alle aktuellen Termine auf einen Blick.
Fehlen im Unternehmen die Kapazitäten für die operative Umsetzung, kannst du sie auch extern unterstützen lassen. Ein Angebot dazu findest du bei S+P Compliance.
Achim Schulz kennt die Führungsebene aus eigener Verantwortung – langjährig als Vorstand bei Banken und Geschäftsführer sowie als Interim-Manager in Industrieunternehmen. Diese Doppelperspektive aus Finanzsektor und Realwirtschaft prägt seine Beiträge für CEO, COO und CFO. Er kennt das Zusammenspiel von Geschäftsleitung, Aufsichtsrat und Gesellschaftern aus der Praxis und übersetzt strategische wie aufsichtsrechtliche Anforderungen in umsetzbare, haftungssichere Führungsentscheidungen – praxisnah und auf Augenhöhe mit dem Management.
LinkedIn-Profil → · Redaktion & Experten →