S+P Lehrgang Z31 · Resilienz, BCM und DORA

Notfall­beauftragter & Chief Resilience Officer:
Resilienz steuern, umsetzen und nachweisen

Zwei Tage. Ein Resilienz-Rahmenwerk, das du verantworten kannst.

Resilienz entsteht in Prozessen, Dokumenten und Tests, und als Chief Resilience Officer verantwortest du sie gegenüber Leitung und Aufsicht. Du erarbeitest Meldeprozess, Auswirkungsanalyse, Notfallplan und Testplan und setzt DORA, NIS-2/BSIG und MaRisk in deinem Unternehmen um.

Du erarbeitest Meldeprozess, Auswirkungsanalyse, Notfallplan und Testplan und setzt DORA, NIS-2/BSIG und MaRisk in deinem Unternehmen um.

Für

  • Angehende Chief Resilience Officers
  • IKT-Risiko­kontrolle und Informations­sicherheit
  • BCM-Manager und Bereichsleiter
  • Live-Online
  • Mit Praxisfällen
  • Update 2027

Referent: Achim Schulz · Rechtsstand 11.10.2026

Dein Lehrgang

09.15 bis 17.00 Uhr an beiden Tagen · Online

1860 €

Online

zzgl. gesetzl. MwSt. · ab 2 Personen aus einem Unternehmen 10 % Nachlass für alle

  1. 01 Tag 1 · Rahmenwerk Rolle, Meldewege und Tests. Inhalte ansehen Module 1 bis 3 Rolle und Rechtsrahmen Meldeprozess und Register Tests und Übungen Zum Programm
  2. 02 Tag 2 · Notfall­management Notfallplan, BIA und Rahmenwerk. Inhalte ansehen Module 4 bis 6 Notfallmanagement nach MaRisk BIA und Risk Impact Analyse Berichtswesen und Rahmenwerk Zum Programm
  3. 03 Nachweis Zertifikat, Digital Badge und optionale Prüfung. Inhalte ansehen Dein Nachweis S+P Teilnahmezertifikat mit 12,0 Zeitstunden Digital Badge für dein Profil Optional: Prüfung S+P Certified Zum Nachweis
2 Lehrgangstage
Rahmenwerk und Notfallmanagement, live online
12,0 Zeitstunden
Fachliche Weiterbildung
S+P Tool Box
Vorlagen, Raster und Vorträge
Zertifikat & Badge
Teilnahme dokumentieren

Das ausführliche Programm

Zwei Lehrgangstage,
sechs Module

Tag 1 · Rahmenwerk: Rolle, Rechtsrahmen, Meldewesen und Tests

  1. 01

    Rolle des CRO, Rechtsrahmen und Abgrenzung: DORA, NIS-2/BSIG und MaRisk

    Als Chief Resilience Officer steuerst du Resilienz an der Schnittstelle von Informationssicherheit, IKT-Risikokontrolle und Notfallmanagement. Welche Pflichten für dein Unternehmen gelten, entscheidet die Abgrenzung der Regelwerke. Dein Werkzeug: die Vortragsunterlagen als PDF zum Nachschlagen.

    • Aufgaben und Schnittstellen des Chief Resilience Officers zu CISO, CIO, IKT-Risikokontrolle und Notfallbeauftragtem
    • DORA, NIS-2/BSIG und MaRisk nach Institutsart und Sektor abgrenzen: was gilt für dein Unternehmen?
    • Betroffenheit und Registrierung nach §§ 28 und 33 BSIG einordnen
    • Verantwortung des Leitungsorgans nach Art. 5 DORA und die Rolle des CRO dabei
    • Billigung, Überwachung und Schulung nach § 38 BSIG: welche Unterlagen die Leitung von dir braucht
    • ISO 27001 und BSI-Grundschutz als Referenzrahmen für Maßnahmen und Nachweise einordnen
  2. 02

    IKT-Vorfälle: Meldeprozess und Informations­register

    Im Vorfall zählt, wer klassifiziert, wer meldet und wer eskaliert. Das Informationsregister muss dazu vollständig und aktuell sein. Du legst Zuständigkeiten fest und prüfst das Register. Dein Werkzeug: die Registerprüfung.

    • Meldeprozess für schwerwiegende IKT-Vorfälle nach Art. 19 DORA aufbauen: Klassifizierung, Fristen, Zuständigkeiten
    • Meldewege nach § 32 BSIG und Art. 19 DORA gegeneinander abgrenzen
    • Eskalation und Dokumentation von Vorfällen festlegen
    • Informationsregister nach Art. 28 Abs. 3 DORA: Aufbau und Pflege
    • Registerprüfung: Vollständigkeit, Aktualität und Zuordnung zu kritischen oder wichtigen Funktionen
    • Übergabe an das Notfallmanagement: wann ein Vorfall zum Notfall wird
  3. 03

    Resilienztests und Übungsplanung

    Ein Notfallplan, den niemand getestet hat, ist ein Entwurf. Tests und Übungen liefern die Nachweise, die du berichten kannst. Dein Werkzeug: der Testplan.

    • Anforderungen an Resilienztests nach Art. 24 und 25 DORA einordnen
    • Testplan aufstellen: Umfang, Turnus, Verantwortliche und Nachweise
    • Notfallübungen planen: Szenarien, Teilnehmer und Auswertung
    • Feststellungen aus Tests mit Maßnahmen und Fristen nachhalten
    • Erkenntnisse nach Art. 13 DORA in den Verbesserungsprozess überführen
    • Testergebnisse für die Berichterstattung an die Leitung aufbereiten

Tag 2 · Notfall­management: Auswirkungs­analyse, Notfallplan und Rahmenwerk

  1. 04

    Notfall­management: Aufgaben und Prozess nach MaRisk AT 7.3 und DORA

    Das Notfallmanagement ist mit der 9. MaRisk-Novelle überarbeitet und läuft im Gleichlauf mit DORA. Du legst als CRO Ziele, Prozess und Notfallplan fest. Dein Werkzeug: der Notfallplan.

    • Aufgabenspektrum des Notfallmanagements nach MaRisk AT 7.3 in der Fassung des Rundschreibens 06/2026 (BA)
    • Ziele zum Notfallmanagement festlegen und einen Notfallmanagementprozess ableiten
    • IKT-Geschäftsfortführung, Reaktions- und Wiederherstellungspläne nach Art. 11 und 12 DORA einordnen
    • Notfallplan aufbauen: Szenarien, Rollen, Alarmierung und Wiederanlauf
    • Notfallkonzepte mit Auslagerungsunternehmen und IKT-Dienstleistern abstimmen
    • Maßnahmen zur Schadensreduzierung festlegen
  2. 05

    Business Impact Analyse und Risk Impact Analyse

    Die Auswirkungsanalyse entscheidet, welche Aktivitäten und Prozesse zuerst wieder laufen müssen. Eine BIA ohne Zeitbezug hilft bei der Priorisierung kaum. Dein Werkzeug: das BIA-Raster.

    • Beeinträchtigung von Aktivitäten und Prozessen und den Zeitpunkt des Ausfalls bewerten
    • Zeitkritische Aktivitäten und Prozesse identifizieren und priorisieren
    • Risk Impact Analyse für die zeitkritischen Aktivitäten und Prozesse durchführen
    • Notfallszenarien in der Analyse berücksichtigen
    • Abhängigkeiten von IKT-Dienstleistern und Auslagerungen abbilden
    • Ergebnisse nachvollziehbar dokumentieren
  3. 06

    Überwachung, Berichtswesen und dein Resilienz-Rahmenwerk

    Resilienz wirkt, wenn sie laufend überwacht und berichtet wird. Am Ende fügst du die Vorlagen zu einem Rahmenwerk für dein Unternehmen zusammen. Dein Werkzeug: das Resilienz-Rahmenwerk aus den Vorlagen der Tool Box.

    • Notfallpläne laufend überwachen und an veränderte Bedingungen anpassen
    • Überprüfungen des Notfallkonzepts protokollieren
    • Regelmäßige Berichterstattung über Zustand und Testergebnisse des Notfallmanagements aufbauen
    • Rollen, Prozesse, Dokumente, Tests und Nachweise im Rahmenwerk zusammenführen
    • Prioritäten und nächste Schritte für dein Unternehmen festlegen
    • Schnittstelle zur Leitung: Board-Bericht und Beschlussvorlagen vorbereiten, Eskalationswege festlegen

Für wen

Für angehende Chief Resilience Officers, BCM-Manager und Bereichsleiter mit Resilienz-Verantwortung sowie Mitarbeitende der IKT-Risikokontrolle und der Informationssicherheit. Tag 1 legt das Rahmenwerk, Tag 2 das Notfallmanagement. Für die Steuerung der IT gibt es den Lehrgang Chief Information Officer (Z20).

Was mitbringen

Spezielle Vorkenntnisse sind nicht erforderlich. Hilfreich sind dein Notfallkonzept, die letzte Business Impact Analyse und der Meldeprozess für IKT-Vorfälle in anonymisierter Form. Vertrauliche Unternehmensdaten musst du nicht offenlegen.

Aktueller Stand

Jeder Termin arbeitet mit dem am Lehrgangstag geltenden Rechtsstand. Ob DORA, NIS-2/BSIG, MaRisk oder mehrere Regime gelten, richtet sich nach Institutsart, Sektor und Größe. Laufende Gesetzgebungsverfahren ordnen wir als Entwurf ein.

Regulatorisches Update · Stand 11.10.2026

Was sich für deine Resilienz­arbeit konkret ändert.

Vier Änderungen für Cybersicherheit, Leitungsverantwortung, Notfallmanagement und IKT-Vorfälle – im Lehrgang in den Modulen 1 bis 6 eingeordnet, mit klarer Trennung von bisheriger und neuer Regelung.

Bisherige und neue Regelung im Vergleich
Bisherige Regelung Neue Regelung
Cybersicherheits­pflichten: BSI-GesetzDas BSI-Gesetz verpflichtete vor allem Betreiber Kritischer Infrastrukturen. Viele Unternehmen, die heute unter NIS-2 fallen, hatten keine vergleichbaren gesetzlichen Pflichten. Seit 06.12.2025Das NIS-2-Umsetzungsgesetz ist seit dem 06.12.2025 in Kraft und ändert das BSI-Gesetz. Betroffene Einrichtungen (§ 28 BSIG) setzen Risikomanagementmaßnahmen um (§ 30 BSIG), melden Sicherheitsvorfälle (§ 32 BSIG) und registrieren sich beim BSI (§ 33 BSIG). Für Finanzunternehmen im Anwendungsbereich von DORA ist die Abgrenzung im Einzelfall zu prüfen; wir ordnen sie im Lehrgang praktisch ein.
Verantwortung der Leitung: § 38 BSIGDie Verantwortung der Leitung für Informationssicherheit ergab sich aus allgemeinen Organisations- und Sorgfaltspflichten. Seit 06.12.2025Nach § 38 BSIG billigen die Geschäftsleitungen betroffener Einrichtungen die Risikomanagementmaßnahmen, überwachen deren Umsetzung und nehmen an Schulungen teil. Als Chief Resilience Officer bereitest du die Berichte und Unterlagen vor, mit denen die Leitung dem nachkommen kann.
MaRisk: Notfall­management und Abgrenzung zu DORADie MaRisk (Rundschreiben 06/2024 (BA)) regelten in AT 7.3 das Notfallmanagement und erfassten in AT 9 auch ausgelagerte IKT-Dienstleistungen, parallel zum IKT-Drittparteirisikomanagement nach DORA. Seit 30.06.2026 · Übergangsfrist bis 01.01.2027Mit der 9. MaRisk-Novelle (Rundschreiben 06/2026 (BA)) fallen IKT-Dienstleistungen nach Art. 3 Nr. 21 DORA, die dem IKT-Drittparteirisikomanagement nach Art. 28 bis 30 DORA unterliegen, nicht mehr unter AT 9. Das Notfallmanagement nach AT 7.3 ist überarbeitet und läuft im Gleichlauf mit DORA. Für zusätzliche Anforderungen gilt eine Übergangsfrist bis 01.01.2027.
DORA: Vorfälle, Notfallplanung, Tests und Informations­registerFür das IT-Risikomanagement von Banken galten die BAIT. Institute im DORA-Anwendungsbereich hat die BaFin mit Ablauf des 16.01.2025 aus dem BAIT-Anwenderkreis genommen. Seit 17.01.2025DORA (VO (EU) 2022/2554) gilt unmittelbar. Schwerwiegende IKT-bezogene Vorfälle sind nach Art. 19 in gestuften Meldungen an die Aufsicht zu melden. Art. 11 und 12 verlangen IKT-Geschäftsfortführung, Reaktions- und Wiederherstellungspläne und Backup-Verfahren, Art. 24 und 25 ein Programm für Resilienztests. Das Informationsregister zu den Vereinbarungen mit IKT-Drittdienstleistern führt das Finanzunternehmen nach Art. 28 Abs. 3.

Dein Praxistransfer: Prüfe, welche Prozesse und Dokumente deines Unternehmens zu Meldewesen, Informationsregister, Notfallplan und Tests vorhanden sind und welche fehlen. Lege fest, wer sie pflegt und wo die Nachweise abgelegt werden.
Praxiswerkstatt

Wie entscheidest du,
wenn der Standardfall endet?

Drei Fälle ziehen sich durch den Lehrgang. An ihnen arbeitest du mit den Vorlagen der Tool Box und an deinem Resilienz-Rahmenwerk.

Fall 01 · IKT-Vorfall

Ein Dienstleister fällt aus, und niemand weiß, wer meldet.

Eine Kernanwendung steht seit zwei Stunden. Der Meldeprozess existiert auf dem Papier, nennt aber weder Klassifizierung noch Zuständigkeit. Im Informationsregister fehlt der Dienstleister.

Deine Aufgabe: Prüfe mit deiner Registerprüfung, wo die Lücke liegt. Lege fest, wer klassifiziert, welche Meldewege nach Art. 19 DORA oder § 32 BSIG je nach Regime einschlägig sind und wie Eskalation und Dokumentation laufen.

Fall 02 · Auswirkungs­analyse

Die BIA nennt Prozesse, aber keine Ausfallzeiten.

Die letzte Business Impact Analyse listet Prozesse auf. Zeitpunkt des Ausfalls und tolerierbare Unterbrechung fehlen, und der Notfallplan stützt sich darauf.

Deine Aufgabe: Ergänze das BIA-Raster um zeitkritische Aktivitäten und Ausfallzeitpunkte, führe die Risk Impact Analyse durch und leite daraus Prioritäten für deinen Notfallplan ab.

Fall 03 · Test und Bericht

Die Übung ist gescheitert, und die Leitung bittet um Zurückhaltung im Bericht.

Beim ersten Test des Notfallplans wird die geplante Wiederanlaufzeit überschritten. Die Leitung bittet, das Ergebnis erst zu berichten, wenn Maßnahmen laufen.

Deine Aufgabe: Entscheide in deinem Testplan, wie du die Feststellung mit Maßnahmen und Fristen dokumentierst, wann ein Wiederholungstest folgt und ab wann du das Ergebnis an die Leitung berichtest, auch wenn die Maßnahmen noch nicht abgeschlossen sind.

Dein Ergebnis

Was du in zwei Tagen erreichst

  1. 01 Rolle und Rechtsrahmen

    Du ordnest ein, welche Pflichten aus DORA, NIS-2/BSIG und MaRisk für dein Unternehmen gelten, und legst Zuständigkeiten fest.

  2. 02 Meldeprozess und Register

    Du setzt einen Meldeprozess für IKT-Vorfälle auf und prüfst dein Informationsregister auf Vollständigkeit und Aktualität.

  3. 03 Auswirkungs­analyse

    Du führst Business Impact und Risk Impact Analysen durch und priorisierst zeitkritische Aktivitäten und Prozesse.

  4. 04 Notfallplan

    Du erstellst einen Notfallplan mit Szenarien, Rollen und Wiederanlauf und stimmst ihn mit Dienstleistern ab.

  5. 05 Tests und Berichte

    Du planst Tests und Übungen, hältst Feststellungen nach und berichtest Zustand und Ergebnisse an die Leitung.

  6. 06 Nachweis

    Du erhältst das S+P Teilnahmezertifikat mit dokumentierten Inhalten und 12,0 Zeitstunden sowie das Digital Badge.

Selbsteinschätzung

Wie belastbar ist
deine Resilienz­arbeit heute?

Im Lehrgangspreis enthalten

Direkt anwenden. Aktuell bleiben.

Dein Lehrgang wirkt über die zwei Tage hinaus: mit der S+P Tool Box für deine Resilienzarbeit und S+P C.O.R.E. für regelmäßige Updates zu den Themen, die Resilienz, Notfallmanagement und IKT-Risiko im Jahresverlauf betreffen.

Vom Lehrgangswissen zum umsetzbaren Rahmenwerk.

01 · Direkt anwenden

S+P Tool Box

Dein Werkzeugkasten für die Resilienzarbeit.

Nutze die Lehrgangsinhalte direkt in deinem Unternehmen. Die Tool Box ist ohne Aufpreis im Lehrgangspreis enthalten und enthält die Vorlagen, mit denen du in den Modulen arbeitest.

  • Vorträge als PDF: die Lehrgangsinhalte zum Nachschlagen.
  • Registerprüfung und Testplan: Vorlagen zur Prüfung des Informationsregisters und zur Planung von Tests und Übungen.
  • BIA-Raster und Notfallplan: Vorlagen für Auswirkungsanalyse und Notfallplanung.
  • Board-Bericht, KRI-Set, Beschlussvorlage und Eskalationsmatrix: Entscheidungsvorlagen für Berichte und Entscheidungen der Leitung.

Dein Vorteil Du beginnst mit konkreten Vorlagen und passt sie an dein Unternehmen, deine Prozesse und deine Berichtslinien an.

S+P Tool Box entdecken

02 · Aktuell bleiben

S+P C.O.R.E.

Dein Update. Dein Austausch. Dein nächster Impuls.

Regulatorik, Prüfungsschwerpunkte und Meldepflichten ändern sich laufend. Mit S+P C.O.R.E. ordnest du aktuelle Entwicklungen ein und diskutierst praktische Umsetzungsfragen mit Fachverantwortlichen und Experten. Mit deiner Buchung bist du unbefristet und kostenfrei dabei – mit einem Update pro Quartal.

  • Update-Events: ein Update pro Quartal, bei jeder Buchung enthalten.
  • Einordnung: aktuelle regulatorische Entwicklungen praxisnah eingeordnet.
  • Austausch: Umsetzungsfragen mit Fachverantwortlichen und Experten diskutieren.
  • Anmeldung: zu jedem Update-Event meldest du dich kurz an.

Dein Vorteil Du bleibst auch nach dem Lehrgang mit aktuellen Resilienzthemen und dem S+P Expertennetzwerk verbunden.

S+P C.O.R.E. entdecken

Bei jeder Buchung enthalten: unbefristet und kostenfrei, ein Update pro Quartal. Zu jedem Update-Event meldest du dich kurz an – so können wir das Update auf Teilnehmerzahl und Branchen abstimmen.

Compliance Anforderungen in die Praxis übertragen.
Optimization Prozesse und Strukturen weiterentwickeln.
Regulatory Regulatorische Entwicklungen einordnen.
Exchange Erfahrungen teilen und Fragen diskutieren.

S+P Certified

S+P Teilnahme­zertifikat
mit dokumentierten Inhalten

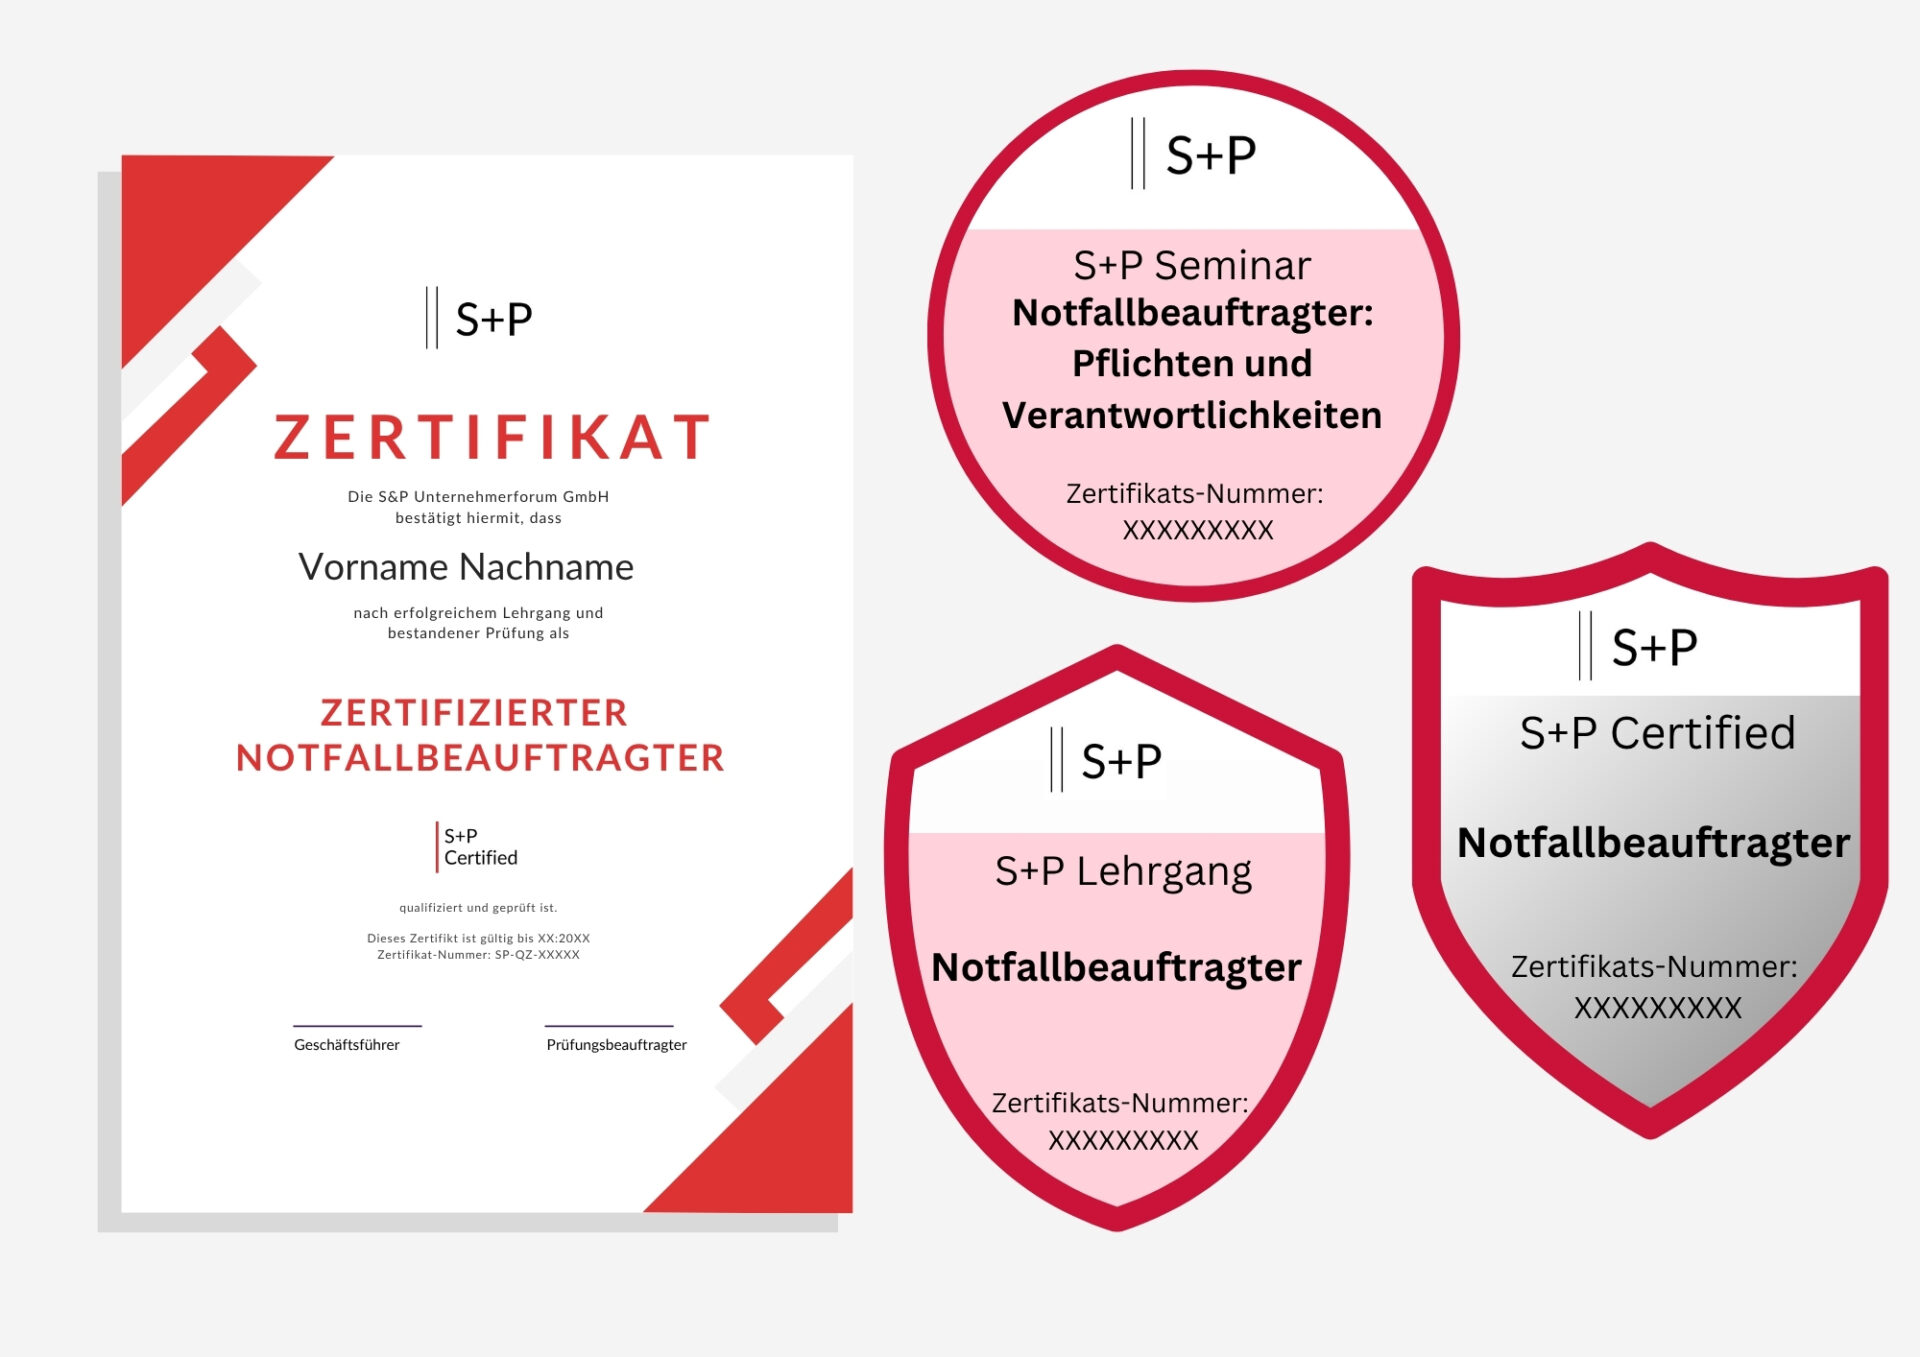
Titel 1

Notfall­beauftragter

Musterzertifikat und Digital Badge Notfallbeauftragter des S+P Lehrgangs Z31 Notfallbeauftragter & Chief Resilience Officer

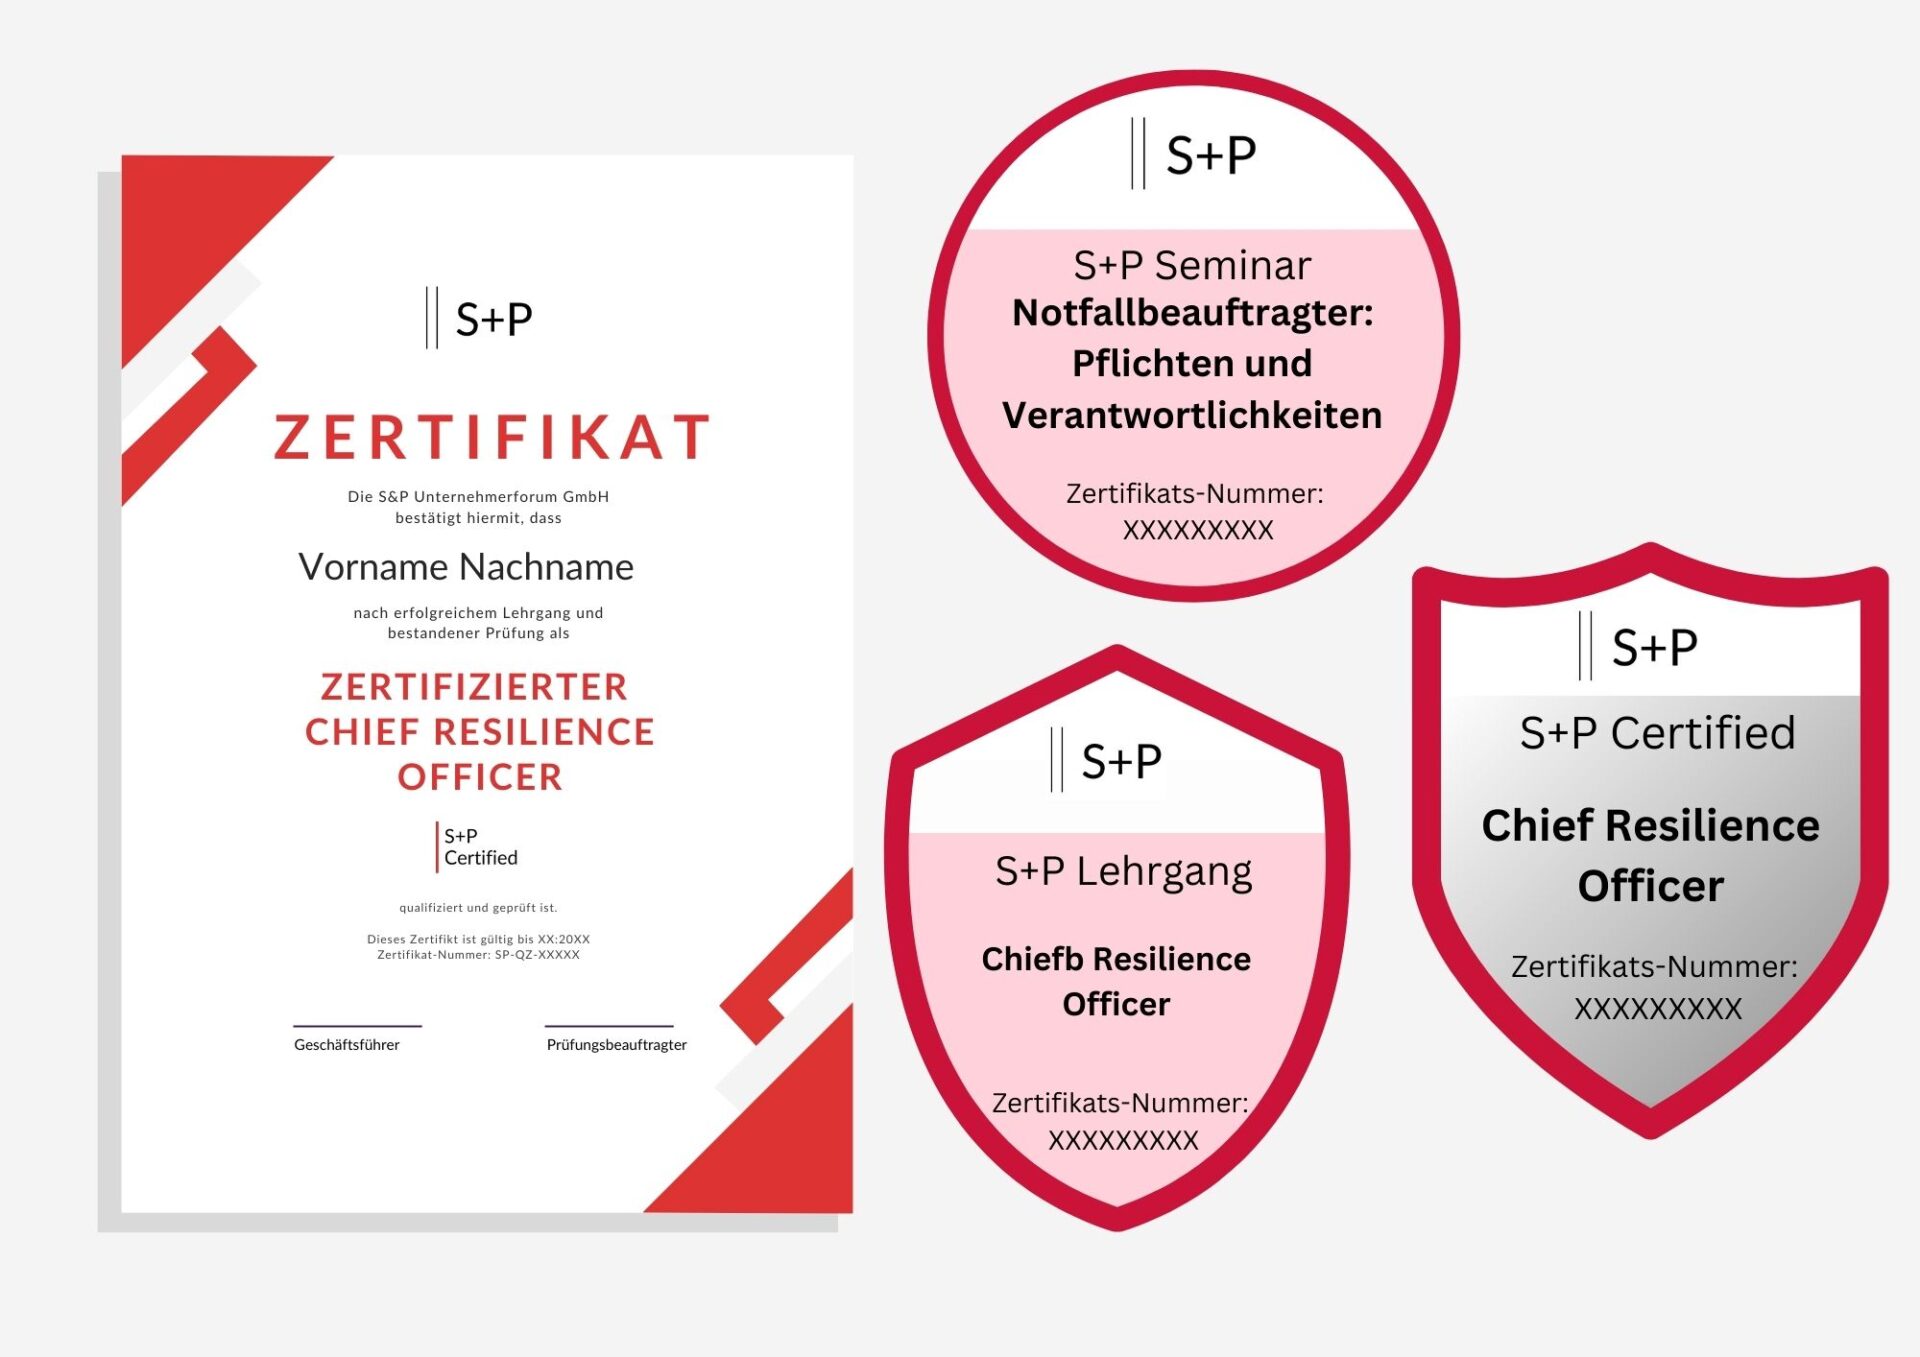
Titel 2

Chief Resilience Officer

Musterzertifikat und Digital Badge Chief Resilience Officer des S+P Lehrgangs Z31 Notfallbeauftragter & Chief Resilience Officer

Zeig, was in dir steckt.

Nach dem Lehrgang bekommst du deinen Nachweis digital – dort einsetzbar, wo er gesehen wird: in der Personalakte, im LinkedIn-Profil und im Lebenslauf.

  • S+P Teilnahmezertifikat mit Inhalt, Umfang und Stand
  • Digital Badge für Profil, Lebenslauf und Personalakte
  • 12,0 Zeitstunden als Fortbildungsnachweis ausgewiesen

Das steht auf deinem Teilnahme­zertifikat

Umfang
12,0 Zeitstunden
Netto-Unterrichtszeit gemäß strukturierter Lehrgangsplanung.
Inhalte I
Rolle · Meldewesen · Tests
Rolle und Rechtsrahmen, IKT-Vorfälle und Informationsregister, Resilienztests und Übungsplanung.
Inhalte II
BIA · Notfallplan · Berichte
Notfallmanagement nach MaRisk AT 7.3, Auswirkungsanalysen, Notfallplanung und Berichtswesen.
Stand
Rechtsstand des Termins
Ausgewiesen wird der am Lehrgangstag geltende Stand der behandelten Vorschriften.

Optional: Prüfung S+P Certified

Die Prüfung S+P Certified ist ein zusätzliches, freiwilliges Angebot. Sie ist nicht Teil der Teilnahme am Lehrgang und wird nicht allein durch den Besuch der beiden Tage abgelegt.

Über den Referenten

Achim Schulz

Porträt von Achim Schulz

Geschäftsführer S+P Compliance & S+P Unternehmer­forum · Experte für IKT-Risiko, Informations­sicherheit & Resilienz

  • Compliance Officer
  • CISO
  • IKT-Risiko­kontroll­funktion (DORA)

Achim Schulz kennt den Druck von IT-Audits aus dem täglichen Geschäft. Mit der S+P Compliance Services agiert er dauerhaft als Auslagerungsdienstleister für regulierte Unternehmen und setzt die Anforderungen aus DORA, NIS-2 und dem Cyber Resilience Act (CRA) in der eigenen Praxis um.

Als Sparringspartner für IT-Verantwortliche und Geschäftsleitung verbindet er technische IT-Sicherheit mit aufsichtsrechtlichen Pflichten. Er kennt aus der Praxis, welche Nachweise Prüfer heute sehen wollen.

In seinen Seminaren übersetzt er komplexe RTS-Vorgaben in nachvollziehbare Prozesse. Mit der S+P Tool Box erhältst du Templates aus der Dienstleister-Praxis, vom IKT-Drittparteien-Register bis zum Incident-Reporting.

Das Ziel: Dein Unternehmen ist auf Audits und Belastungstests besser vorbereitet, und du kannst Anforderungen und Nachweise gegenüber Prüfern und Aufsicht belegen.

Zugleich ist er selbst als Compliance Officer für Banken, Wertpapierinstitute und weitere BaFin-regulierte Institute bestellt und übt die Funktionen CISO und IKT-Risikokontrolle nach DORA aus.

Rechtsstand dieser Seite: 11.10.2026

LinkedIn-Profil  ·  Redaktion & Experten

Termine und Buchung

Alle Termine
für den Lehrgang Z31

Ort S+P Seminare Datum
Online Z31 - Notfallbeauftragter & Chief Resilience Officer Jetzt buchen

Frage zu Termin, Rechnung oder Anmeldung für mehrere Personen?

Schreib uns – die Antwort kommt in der Regel am nächsten Werktag. Meldest du dich mit mindestens zwei Personen aus einem Unternehmen an, erhalten alle Teilnehmenden 10 % Nachlass; für ein ganzes Team ist eine Inhouse-Schulung meist wirtschaftlicher.

Erfahrungen von Teilnehmenden

Was Teilnehmende über S+P Seminare sagen

Unabhängige Bewertungen zu unseren Seminaren findest du auf zwei Bewertungsportalen.

Hinweis zur Echtheit: Die Bewertungen werden von ProvenExpert und Trustpilot erhoben, geprüft und angezeigt. Wie die Portale sicherstellen, dass Bewertungen auf einer tatsächlichen Teilnahme beruhen, erläutern sie jeweils auf ihren Profilseiten.

Fragen

Häufig
gefragt

Etwas offen geblieben? Schreib uns – Antwort in der Regel am nächsten Werktag.

Nächster Schritt

Resilienz braucht
Prozesse, die im Ernstfall tragen.

Melde dich jetzt an und arbeite an Meldeprozess, Notfallplan und Testplan für dein Unternehmen. Zwei Tage live online, 12,0 Zeitstunden, S+P Teilnahmezertifikat und Digital Badge, Tool Box und unbefristet kostenfreies C.O.R.E. Update inklusive.

Lehrgang Z31

1860 €

Online

zzgl. gesetzlicher MwSt. · 2 Tage · Online

Ganzes Team schulen? Inhouse-Angebot anfordern  ·  Nur Tag 2 einzeln: Seminar A04 Notfallbeauftragter

Chief Resilience Officer: Resilienz steuern, umsetzen und nachweisen

Service & Kontakt

S&P Unternehmerforum GmbH 809 Bewertungen auf ProvenExpert.com


