S+P Seminar A04 · Business Continuity Management

Die Rolle des Notfallbeauftragten:
vorbereitet sein, bevor der Ernstfall eintritt

Ein Tag. Drei Werkzeuge für dein Notfallmanagement.

Du verantwortest Notfallmanagement oder Business Continuity und musst MaRisk, DORA und NIS-2 in ein funktionierendes Notfallkonzept übersetzen? An drei Praxisfällen arbeitest du mit Auswirkungs- und Risikoanalyse, Notfallkonzept und Notfallbericht – vom Dienstleisterausfall bis zum Cyberangriff.

Für

  • Notfallbeauftragte
  • Business Continuity Manager
  • Auslagerungsmanagement
  • Live-Online
  • Mit Praxisfällen
  • Update 2026/2027

Dein Seminartag

09.15 bis 17.00 Uhr · Online

930 €

Online

zzgl. gesetzl. MwSt. · ab 2 Personen aus einem Unternehmen 10 % Nachlass für alle

Ein Klick auf dein Wunschdatum führt direkt zur Buchung. Inklusive Teilnahmezertifikat & Digital Badge.

  1. 01 Rolle & Regelwerke Notfallmanagement nach MaRisk, DORA, NIS-2 und KRITIS-Dachgesetz. Inhalte ansehen Block 01 Notfallkonzept aufbauen IKT und Nicht-IKT abgrenzen Schnittstelle Auslagerung Zum Programm
  2. 02 BIA & Risk Impact Analyse Kritische oder wichtige Funktionen erkennen und Risiken bewerten. Inhalte ansehen Block 02 Auswirkungs- und Risikoanalyse Wiederanlaufzeiten festlegen Notfallszenarien Zum Programm
  3. 03 Überwachung & Bericht Tests, Übungen und der Bericht an die Geschäftsleitung. Inhalte ansehen Block 03 Notfallbericht erstellen Tests protokollieren Meldewege verzahnen Zum Programm
1 Seminartag
Kompakt und praxisnah
6,0 Zeitstunden
Fachliche Weiterbildung
S+P Tool Box
Vorlagen, Checklisten und Leitfäden
Zertifikat & Badge
Teilnahme dokumentieren

Das ausführliche Programm

Ein Seminartag,
drei Themenblöcke

  1. 01

    Die Rolle des Notfallbeauftragten: Pflichten und Regelwerke

    Welche Anforderungen an das Notfallmanagement gelten – und wie du allgemeines und IKT-bezogenes Notfallmanagement sauber abgrenzt. Dein Werkzeug: das Notfallkonzept.

    • Notfallmanagement nach AT 7.3 MaRisk (RS 06/2026): Ziele, Notfallmanagementprozess und Verantwortlichkeiten
    • Notfallkonzept für Aktivitäten und Prozesse, die kritische oder wichtige Funktionen darstellen
    • Abgrenzung: IKT-Geschäftsfortführung und Wiederherstellung nach Art. 11 und 12 DORA, allgemeines Notfallmanagement nach AT 7.3
    • Unternehmen außerhalb des Finanzsektors: Aufrechterhaltung des Betriebs und Krisenmanagement nach § 30 BSIG, physische Resilienz nach dem KRITIS-Dachgesetz
    • Geschäftsfortführungs- und Wiederanlaufpläne, Notfallorganisation und Krisenstab; Krisenmanagementfunktion nach Art. 11 Abs. 7 DORA mit der Ausnahme für Kleinstunternehmen
    • Notfallaktivierung und Meldeentscheidung trennen: Schnittstelle zur Klassifizierung schwerwiegender IKT-Vorfälle, Zuständigkeiten für Erst-, Zwischen- und Abschlussmeldungen, Fristen und Dokumentation einer begründeten Nichtmeldung
    • Schnittstelle Auslagerung: aufeinander abgestimmte Notfallkonzepte von Institut und Dienstleister; IKT-Drittdienstleister nach Art. 28 bis 30 DORA
    • Rolle des Notfallbeauftragten: Aufgaben, Befugnisse und Abgrenzung zu Informationssicherheits- und Auslagerungsbeauftragten
    • ISO 22301 als Orientierung für den Aufbau eines BCM-Systems – Best Practice, keine gesetzliche Vorgabe
  2. 02

    Business Impact Analysen und Risk Impact Analysen

    Die Prozesse identifizieren, deren Ausfall wirklich schadet, und ihre Risiken nachvollziehbar bewerten. Dein Werkzeug: die Auswirkungs- und Risikoanalyse.

    • Business Impact Analyse: Beeinträchtigung von Aktivitäten und Prozessen, Zeitpunkt und Dauer des Ausfalls; nach Art. 11 Abs. 5 DORA Geschäftsfunktionen, unterstützende Prozesse, Drittparteienabhängigkeiten und Informationswerte bewerten und IKT-Systeme an den Ergebnissen ausrichten
    • Wiederherstellungszeitziele (RTO) und Wiederherstellungspunktziele (RPO) für tolerierbare Datenverluste unterscheiden (Art. 12 Abs. 6 DORA) und mit den Notfallmaßnahmen abstimmen
    • Risk Impact Analyse für die als kritisch oder wichtig eingestuften Aktivitäten und Prozesse
    • Notfallszenarien: Ausfall von Gebäuden, Personal, IT und Dienstleistern sowie Cyberangriffe
    • Abhängigkeiten von Dienstleistern und Konzentrationsrisiken erkennen
    • Sehr kleine Institute: adverse Szenarien im Notfallmanagement statt gesondertem Stresstest für operationelle Risiken (MaRisk 06/2026)
    • Ergebnisse plausibilisieren, dokumentieren und prüfungsfest begründen
    • Analysen regelmäßig und anlassbezogen aktualisieren
  3. 03

    Laufende Überwachungspflichten und Berichterstattung

    Wirksamkeit nachweisen: Tests, Übungen, Mängelverfolgung und der Bericht an die Geschäftsleitung. Dein Werkzeug: der Notfallbericht.

    • Tests und Übungen: nach AT 7.3 MaRisk mindestens jährlich und anlassbezogen; nach Art. 11 Abs. 6 DORA jährliche Tests der Pläne für IKT-Systeme sämtlicher Funktionen, zusätzliche Tests bei wesentlichen Änderungen an IKT-Systemen für kritische oder wichtige Funktionen, Krisenkommunikation einbeziehen
    • Überprüfungen des Notfallkonzepts protokollieren und festgestellte Mängel nachverfolgen
    • Bericht an die Geschäftsleitung nach AT 7.3 MaRisk: mindestens quartalsweise und anlassbezogen schriftlich – Testergebnisse, offene Schwachstellen, Verantwortliche, Fristen und Maßnahmenstatus nachvollziehbar darstellen
    • Schwerwiegende Vorfälle: Meldeprozess nach Art. 19 DORA bzw. § 32 BSIG mit dem Notfallprozess verzahnen
    • Kennzahlen für den Zustand des Notfallmanagements; Testszenarien nach Art. 25 der Delegierten Verordnung (EU) 2024/1774 einschließlich Umstellung auf redundante Kapazitäten, mit der Ausnahme für Kleinstunternehmen bei diesen zusätzlichen Szenarien
    • Krisenkommunikation intern und extern
    • Lessons Learned nach Notfällen und Übungen in Konzept und Analysen übernehmen
    • Zusammenarbeit mit Interner Revision, Prüfern und Aufsicht

Für wen

Für Notfallbeauftragte und Business Continuity Manager sowie Fach- und Führungskräfte aus Notfall- und Auslagerungsmanagement. Der MaRisk-Schwerpunkt bezieht sich auf Institute im Anwendungsbereich des Rundschreibens 06/2026 (BA); Der DORA-Schwerpunkt liegt auf der IKT-Geschäftsfortführung nach Art. 11; für Unternehmen im vereinfachten Rahmen nach Art. 16 DORA gelten abweichende Vorgaben, insbesondere Art. 39 und 40 der Delegierten Verordnung (EU) 2024/1774. Teilnehmende aus anderen Branchen übertragen die Methodik und prüfen BSIG und KRITIS-Dachgesetz für ihr Unternehmen gesondert.

Was mitbringen

Grundkenntnisse der eigenen Geschäftsprozesse und Zuständigkeiten erleichtern den Transfer. Bring gern offene Fragen aus BIA, Notfalltests und Berichterstattung mit. Nutze Beispiele aus deinem Notfallkonzept nur als intern freigegebene, anonymisierte Auszüge ohne vertrauliche Kunden-, System-, Zugangs- oder Kontaktdaten; die Prüfung eines vollständigen Notfallkonzepts ersetzt der Seminartag nicht.

Aktueller Stand

Jeder Termin arbeitet mit dem am Seminartag geltenden Rechtsstand – Themen wie MaRisk, DORA, NIS-2 und KRITIS-Dachgesetz werden laufend fortgeschrieben.

Regulatorisches Update · Stand 02.10.2026

Was sich für dein Notfallmanagement konkret ändert.

Vier Änderungen für Notfallkonzept, Analysen, Tests und Berichterstattung: Du unterscheidest neue Vorgaben, fortgeltende Anforderungen und noch laufende Übergangsregelungen. Welche Vorgaben für dich gelten, hängt davon ab, ob dein Unternehmen den MaRisk, DORA, dem BSIG oder dem KRITIS-Dachgesetz unterliegt.

Bisherige und neue Regelung im Vergleich
Bisherige Regelung Neue Regelung
MaRisk: Notfallmanagement nach AT 7.3Das Notfallkonzept knüpfte an zeitkritische Aktivitäten und Prozesse an. Bereits AT 7.3 MaRisk 2024 verlangte, Wirksamkeit und Angemessenheit des Notfallkonzepts für alle relevanten Szenarien mindestens jährlich und anlassbezogen nachzuweisen, und die Geschäftsleitung mindestens quartalsweise und anlassbezogen schriftlich zu unterrichten. Nach AT 9 Tz. 6 waren wesentliche Auslagerungen ohne Handlungsoptionen in der Notfallplanung zu berücksichtigen. Seit 30.06.2026 · Neues ab 01.01.2027AT 7.3 Tz. 1 MaRisk 06/2026 (BA) knüpft das Notfallkonzept an Aktivitäten und Prozesse an, die kritische oder wichtige Funktionen darstellen, und übernimmt damit die DORA-Begrifflichkeit; erforderliche unterstützende Prozesse sind einzubeziehen. Die mindestens quartalsweise und anlassbezogene schriftliche Unterrichtung der Geschäftsleitung bleibt bestehen, ebenso die Berücksichtigung von Auslagerungen ohne Handlungsoptionen nach AT 9 Tz. 6. Das IKT-bezogene Notfallmanagement richtet sich für erfasste Institute nach DORA; gleiche Funktionszuordnung, BIA und Notfallkonzept mit den DORA-Unterlagen ab. Soweit sich zusätzliche Anforderungen ergeben, sind sie bis 01.01.2027 umzusetzen; bestehende Pflichten bleiben zu erfüllen.
DORA: IKT-GeschäftsfortführungAnforderungen an IT-Notfallmanagement und Wiederherstellung ergaben sich für Institute im Wesentlichen aus den MaRisk und nationalen Rundschreiben. DORA seit 17.01.2025 · vollständiges BAIT-Ende mit Ablauf 31.12.2026Für Finanzunternehmen im vollständigen IKT-Risikomanagementrahmen gelten die Anforderungen des Art. 11 DORA an Geschäftsfortführungsleitlinie, Business Impact Analyse sowie Reaktions- und Wiederherstellungspläne, konkretisiert durch Art. 24 bis 26 der Delegierten Verordnung (EU) 2024/1774; Datensicherung und Wiederherstellung regelt Art. 12. Für den vereinfachten Rahmen nach Art. 16 DORA gelten abweichende Vorgaben. Die Meldepflicht für schwerwiegende IKT-bezogene Vorfälle nach Art. 19 gilt seit 17.01.2025; die Klassifizierung regelt die Delegierte Verordnung (EU) 2024/1772, die seit 12.03.2025 geltenden Verordnungen (EU) 2025/301 und 2025/302 konkretisieren Inhalte, Fristen, Formulare und Verfahren. Institute im Anwendungsbereich von Art. 5 bis 15 oder Art. 16 DORA sind seit 17.01.2025 vom BAIT-Anwenderkreis ausgenommen; für die übrigen BAIT-Anwender endet die Übergangsphase mit der vollständigen Aufhebung der BAIT mit Ablauf des 31.12.2026.
NIS-2: Betriebskontinuität außerhalb des FinanzsektorsPflichten zur IT-Sicherheit und Störungsmeldung nach dem BSI-Gesetz trafen im Wesentlichen Betreiber kritischer Infrastrukturen. Seit 06.12.2025Das NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz hat das BSIG neu gefasst und den Kreis der erfassten Einrichtungen deutlich erweitert. Die Risikomanagementmaßnahmen nach § 30 BSIG umfassen unter anderem die Aufrechterhaltung des Betriebs, Backup-Management, Wiederherstellung und Krisenmanagement; erhebliche Sicherheitsvorfälle sind nach § 32 BSIG gestuft zu melden. Die Geschäftsleitung ist nach § 38 BSIG verantwortlich. Für Finanzunternehmen im Anwendungsbereich von DORA gehen deren Vorgaben als sektorspezifische Regelung vor.
KRITIS-Dachgesetz: physische ResilienzEinen sektorübergreifenden gesetzlichen Rahmen für die physische Resilienz kritischer Anlagen gab es nicht; Schutzmaßnahmen waren sektoral geregelt. Seit 17.03.2026Das KRITIS-Dachgesetz (BGBl. 2026 I Nr. 66) setzt die Richtlinie (EU) 2022/2557 um und verpflichtet Betreiber kritischer Anlagen unter anderem zu Risikoanalysen und Resilienzmaßnahmen. Für Finanzunternehmen ist § 4 Abs. 2 Nr. 1 KRITISDachG maßgeblich: Er nimmt die dort bezeichneten DORA-Unternehmen unter anderem von den Pflichten zur Risikoanalyse nach § 12, zu Resilienzmaßnahmen nach § 13 und zur Vorfallmeldung nach § 18 aus – keine vollständige Ausnahme vom gesamten Gesetz. Nach dem aktuellen Hinweis des BBK besteht noch keine Registrierungspflicht, weil die Rechtsverordnung zur Bestimmung kritischer Anlagen noch erarbeitet wird. Prüfe Unternehmensstatus, Anlagenbezug und verbleibende Pflichten getrennt.

Dein Praxistransfer: Stelle fest, welche Regelwerke und welcher DORA-Rahmen für dein Unternehmen gelten, richte dein Notfallkonzept auf kritische oder wichtige Funktionen aus und grenze allgemeines und IKT-bezogenes Notfallmanagement ab. Verbinde BIA, Risk Impact Analyse, RTO und RPO mit den Notfallmaßnahmen und trenne Notfallaktivierung und Meldeentscheidung.

Praxiswerkstatt

Wie entscheidest du,
wenn der Standardfall endet?

Drei Notfälle ziehen sich durch den Seminartag. An ihnen erarbeitest du Auswirkungs- und Risikoanalyse, Notfallkonzept und Notfallbericht.

Fall 01 · Dienstleister

Der Dienstleister fällt zwei Tage aus.

Ein wesentlicher Dienstleister für die Kreditbearbeitung ist nach einem Brand nicht arbeitsfähig. Sein Notfallkonzept ist mit deinem nie abgestimmt worden, Ersatzwege sind nicht getestet.

Deine Aufgabe: Prüfe mit deiner Auswirkungs- und Risikoanalyse, welche Prozesse betroffen sind und welche Wiederanlaufzeiten realistisch sind – und halte die Abstimmung mit dem Dienstleister in deinem Notfallkonzept fest.

Fall 02 · Übung

Die Notfallübung war erfolgreich – auf dem Papier.

Geübt wurde nur am Tisch, die Ersatzarbeitsplätze wurden nie aufgesucht. Im Quartalsbericht an die Geschäftsleitung steht der Zustand des Notfallmanagements auf Grün.

Deine Aufgabe: Entscheide in deinem Notfallbericht, wie du Testabdeckung und offene Mängel bewertest und was die Geschäftsleitung wissen muss, um wirksam nachsteuern zu können.

Fall 03 · Cyberangriff

Ransomware am Freitagabend.

Zentrale Systeme sind verschlüsselt, der Krisenstab tritt zusammen. Unklar ist, welche Daten betroffen sind und welche Meldefristen laufen.

Deine Aufgabe: Ordne in deinem Notfallkonzept Rollen, Entscheidungen zur Wiederherstellung und Meldewege – und unterscheide, ob für dein Unternehmen DORA, das BSIG oder beides einschlägig ist.

Dein Ergebnis

Was du an einem Tag erreichst

  1. 01 Auswirkungs- und Risikoanalyse

    Du identifizierst kritische oder wichtige Funktionen, legst Wiederanlaufzeiten fest und bewertest die Risiken der betroffenen Prozesse.

  2. 02 Notfallkonzept

    Du strukturierst Notfallorganisation, Geschäftsfortführungs- und Wiederanlaufpläne und stimmst sie mit Dienstleistern ab.

  3. 03 Notfallbericht

    Du berichtest der Geschäftsleitung mindestens quartalsweise, wie es um Testabdeckung, Mängel und Maßnahmen steht.

  4. 04 Regelwerke

    Du ordnest MaRisk AT 7.3, DORA, BSIG und KRITIS-Dachgesetz für dein Unternehmen ein und grenzt die Zuständigkeiten ab.

  5. 05 Tests und Übungen

    Du planst Übungen, die Ersatzwege tatsächlich prüfen, und verfolgst die Ergebnisse nach.

  6. 06 Nachweis

    Du erhältst das S+P Teilnahmezertifikat mit dokumentierten Inhalten und 6,0 Zeitstunden sowie das Digital Badge.

Selbsteinschätzung

Wie belastbar ist
dein Notfallmanagement heute?

Im Seminarpreis enthalten

Direkt anwenden. Aktuell bleiben.

Dein Seminar wirkt über den Veranstaltungstag hinaus: mit der S+P Tool Box für dein Notfallmanagement und S+P C.O.R.E. für regelmäßige Updates zu den Themen, die Resilienz und Risikomanagement im Jahresverlauf treffen.

Vom Seminarwissen zur praktischen Anwendung.

01 · Direkt anwenden

S+P Tool Box

Dein Werkzeugkasten für das Notfallmanagement.

Nutze die Seminarinhalte direkt in deinem Arbeitsalltag. Die Tool Box ist ohne Aufpreis im Seminarpreis enthalten und unterstützt deine drei Werkzeuge: Auswirkungs- und Risikoanalyse, Notfallkonzept und Notfallbericht.

  • Vorträge als PDF: die Seminarinhalte zum schnellen Nachschlagen und Auffrischen.
  • Auswirkungs- und Risikoanalyse: S+P Tool Risk Impact Analyse, um Risiken für die identifizierten Prozesse systematisch zu erfassen und zu bewerten.
  • Notfallkonzept: Leitfaden für BCM mit rund 30 Seiten als Fahrplan zur Einführung und Weiterentwicklung deiner BCM-Prozesse.
  • Notfallbericht: Muster-Reporting für Business Continuity Manager mit Vorlagen und Beispielen für die Berichterstattung.

Dein Vorteil Du beginnst mit konkreten Arbeitshilfen und passt sie an deine Prozesse, Dienstleister und Organisationsrichtlinien an.

S+P Tool Box entdecken

02 · Aktuell bleiben

S+P C.O.R.E.

Dein Update. Dein Austausch. Dein nächster Impuls.

Aufsichtsrecht, Kapitalmärkte und Anforderungen an das Risikomanagement ändern sich laufend. Mit S+P C.O.R.E. ordnest du aktuelle Entwicklungen ein und diskutierst praktische Umsetzungsfragen mit Fachverantwortlichen und Experten. Mit deiner Buchung bist du unbefristet und kostenfrei dabei – mit einem Update pro Quartal. Ausgewählte Themen aus dem veröffentlichten Programm:

  • Q4 2026 · Prioritäten setzen: Rechtsänderungen und Prüfungsfeststellungen in einen Kontrollplan 2027 übersetzen.
  • Q1 2027 · KI und Dienstleister steuern: Datenqualität, Monitoring und menschliche Freigaben in automatisierten Prozessen kontrollieren.
  • Q3 2027 · Wirksamkeit nachweisen: Kontrollnachweise erarbeiten, die einer Prüfung standhalten.
  • Q4 2027 · Aus Erfahrungen lernen: aus Feststellungen begründete Kontrollprioritäten für 2028 ableiten.

Dein Vorteil Du bleibst auch nach dem Seminar im Track für Compliance, Geldwäsche und Kapitalmarkt mit dem S+P Expertennetzwerk verbunden.

S+P C.O.R.E. entdecken

Bei jeder Buchung enthalten: unbefristet und kostenfrei, ein Update pro Quartal. Zu jedem Update-Event meldest du dich kurz an – so können wir das Update auf Teilnehmerzahl und Branchen abstimmen.

Compliance Anforderungen in die Praxis übertragen.
Optimization Prozesse und Strukturen weiterentwickeln.
Regulatory Regulatorische Entwicklungen einordnen.
Exchange Erfahrungen teilen und Fragen diskutieren.

Dein Teilnahmenachweis

S+P Teilnahmezertifikat
mit dokumentierten Inhalten

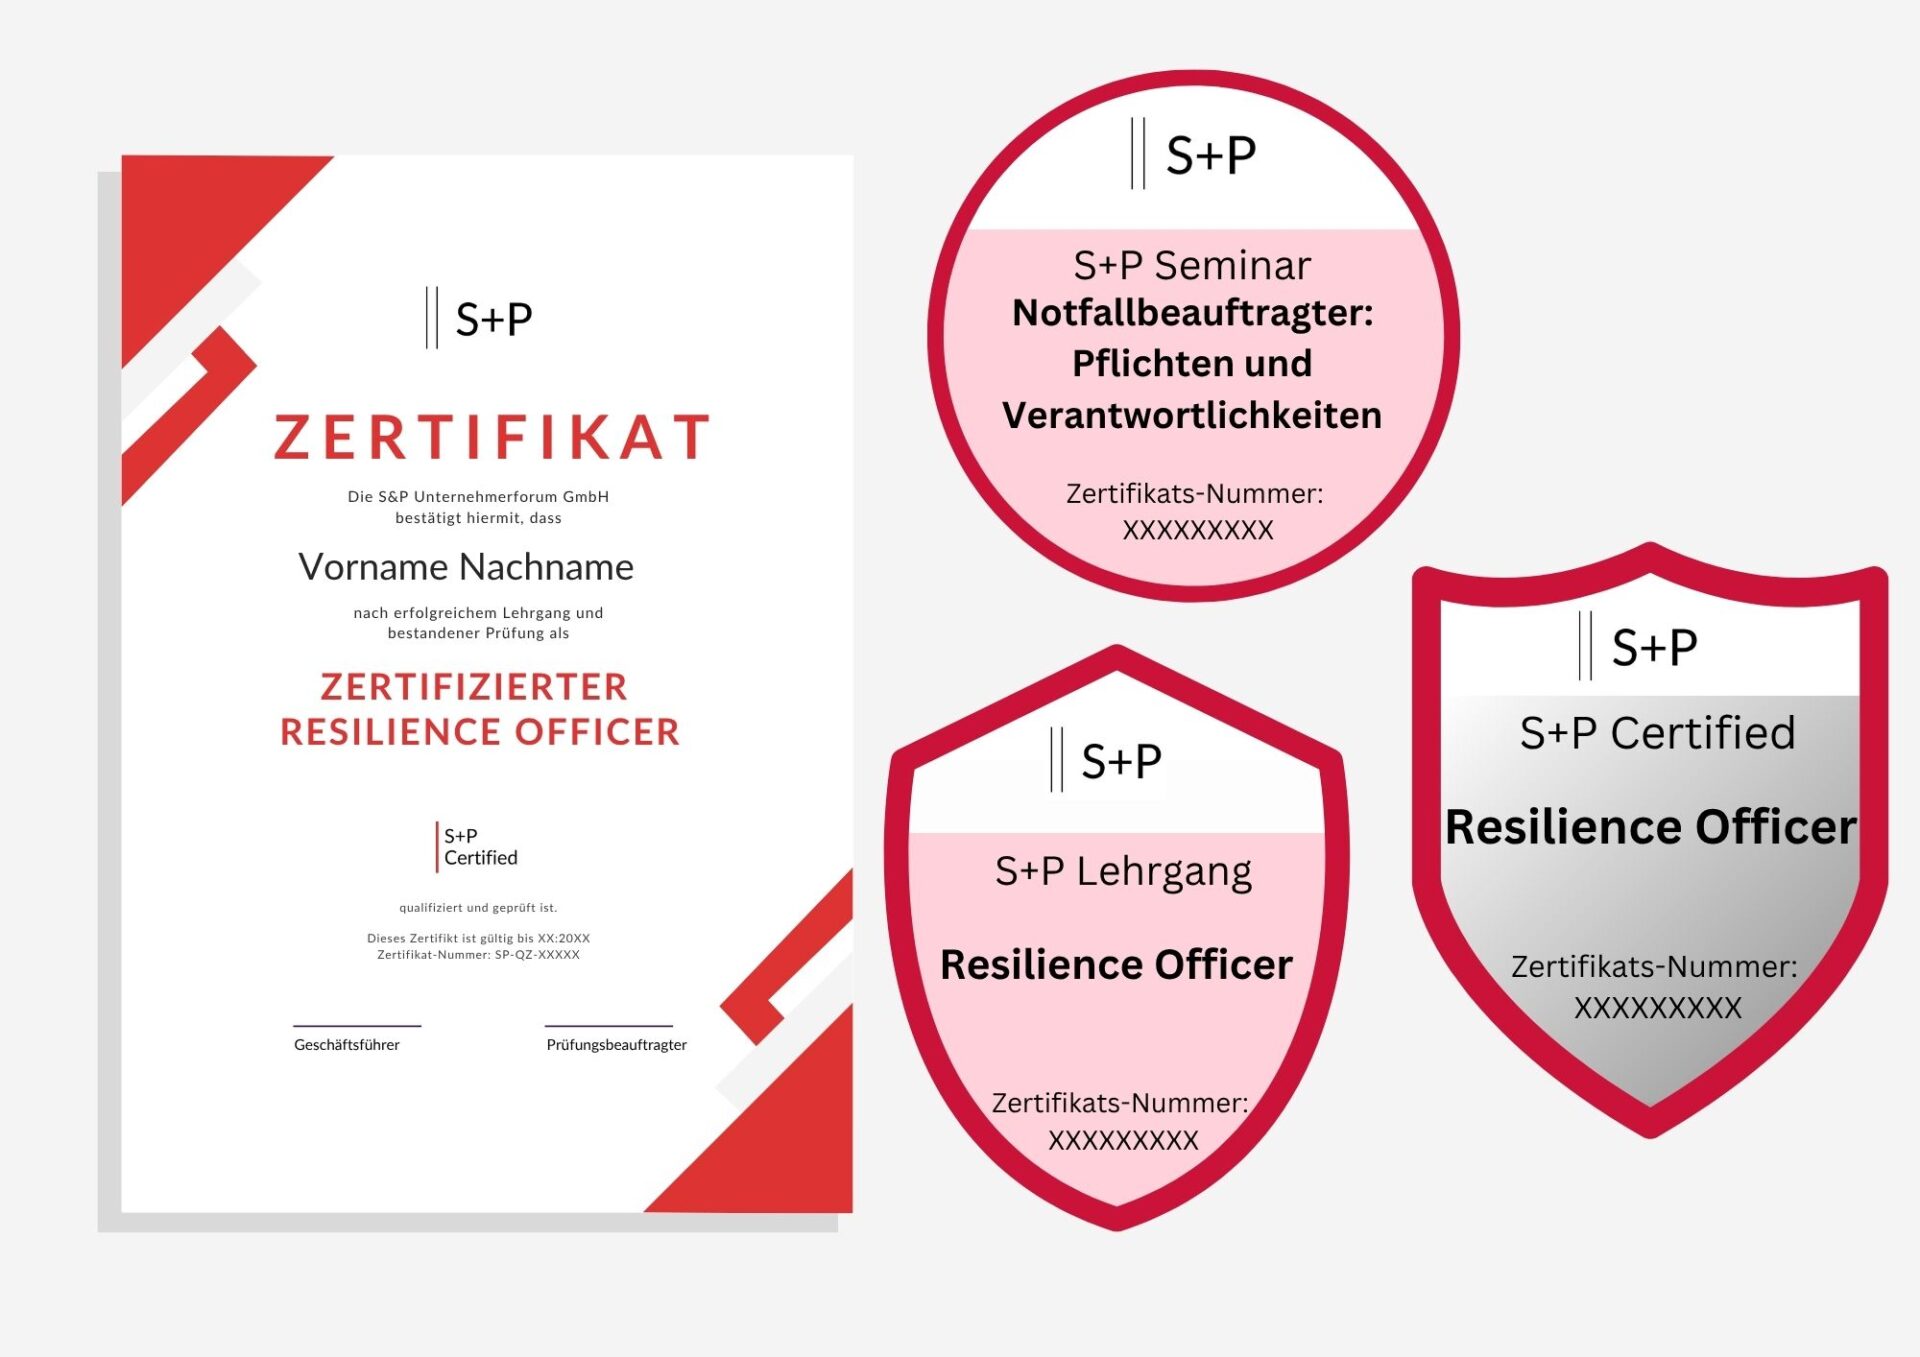
Teilnahme-Badge zum S+P Seminar Die Rolle des Beauftragten für Notfälle sowie Zertifikat und Badge des Lehrgangs Chief Resilience Officer

Zeig, was in dir steckt.

Nach dem Seminartag bekommst du deinen Nachweis digital – dort einsetzbar, wo er gesehen wird: im LinkedIn-Profil, im Lebenslauf und gegenüber Vorgesetzten und Aufsicht.

Das Teilnahmezertifikat dokumentiert Inhalte und Umfang dieses Seminartags. Es bestätigt keine bestandene Prüfung und verleiht keinen gesonderten geprüften Lehrgangsabschluss. A04 ist der zweite Tag des zweitägigen Lehrgangs Chief Resilience Officer (Z31). Den Lehrgangsabschluss mit S+P Certified erwirbst du nicht durch die Teilnahme an A04; er setzt den Lehrgang und die optionale, bestandene S+P Certified Prüfung voraus.

  • S+P Teilnahmezertifikat mit Inhalt, Umfang und Stand
  • Digital Badge für Profil, Lebenslauf und Personalakte
  • 6,0 Zeitstunden als Fortbildungsnachweis ausgewiesen

Das steht auf deinem Teilnahmezertifikat

Umfang
6,0 Zeitstunden
Netto-Unterrichtszeit gemäß strukturierter Seminarplanung.
Inhalte I
Notfallkonzept · Regelwerke
Notfallmanagement nach MaRisk AT 7.3, Abgrenzung zu DORA, BSIG und KRITIS-Dachgesetz, Schnittstelle Auslagerung.
Inhalte II
Analysen · Überwachung
Business Impact Analyse, Risk Impact Analyse, Tests und Übungen sowie Berichterstattung an die Geschäftsleitung.
Stand
Rechtsstand des Termins
Das Zertifikat weist den Stand aus, mit dem dein Seminartag gearbeitet hat.

Über den Referenten

Achim Schulz

Porträt von Achim Schulz

Geschäftsführer der S+P Unternehmerforum & der S+P Compliance · Notfallmanagement & operative Resilienz

Achim Schulz kennt die Führungsebene aus eigener Verantwortung – langjährig als Vorstand bei Banken und als Geschäftsführer. Er übersetzt aufsichtsrechtliche Anforderungen an Notfallmanagement und operative Resilienz in umsetzbare Konzepte für Geschäftsleitung und Fachbereiche. Im Seminar arbeitet er mit Notfallszenarien aus der Praxis statt mit Paragrafenlektüre.

LinkedIn-Profil  ·  Redaktion & Experten

Termine und Buchung

Alle Termine
für das Seminar A04

Ort S+P Seminare Datum
Online A04 - Notfallbeauftragter: Haftung senken & Krisen meistern Jetzt buchen

Frage zu Termin, Rechnung oder Anmeldung für mehrere Personen?

Schreib uns – die Antwort kommt in der Regel am nächsten Werktag. Meldest du dich mit mindestens zwei Personen aus einem Unternehmen an, erhalten alle Teilnehmenden 10 % Nachlass; für ein ganzes Notfall- oder BCM-Team ist eine Inhouse-Schulung meist wirtschaftlicher.

Erfahrungen von Teilnehmenden

Was Teilnehmende über S+P Seminare sagen

Unabhängige Bewertungen zu unseren Seminaren findest du auf zwei Bewertungsportalen.

Hinweis zur Echtheit: Die Bewertungen werden von ProvenExpert und Trustpilot erhoben, geprüft und angezeigt. Wie die Portale sicherstellen, dass Bewertungen auf einer tatsächlichen Teilnahme beruhen, erläutern sie jeweils auf ihren Profilseiten.

Fragen

Häufig
gefragt

Etwas offen geblieben? Schreib uns – Antwort in der Regel am nächsten Werktag.

Nächster Schritt

Plane für den Ernstfall.
Berichte, was wirklich trägt.

Melde dich jetzt an und nimm Auswirkungs- und Risikoanalyse, Notfallkonzept und Notfallbericht direkt in deinen Arbeitsalltag mit. Ein Tag live online, 6,0 Zeitstunden, S+P Teilnahmezertifikat und Digital Badge, Tool Box und unbefristet kostenfreies C.O.R.E. Update inklusive.

Seminar A04

930 €

Online

zzgl. gesetzlicher MwSt. · 1 Tag · Online

Ganzes Team schulen? Inhouse-Angebot anfordern  ·  Mehr Tiefe gewünscht: Lehrgang Chief Resilience Officer (Z31)

Business Impact Analyse beim Ausfall eines Dienstleisters mit Wiederherstellungszeit von 24 Stunden und quartalsweisem Notfallbericht – Seminar A04 Notfallbeauftragter von S+P

Service & Kontakt

S&P Unternehmerforum GmbH 809 Bewertungen auf ProvenExpert.com

