S+P Seminar A26 · DORA & NIS-2

DORA-Compliance 2027:
neue Pflichten sicher umsetzen

Ein Tag. Drei Werkzeuge für deine digitale Resilienz.

Dein Update-Seminar zu IKT-Risikomanagement, Vorfallmeldung, IKT-Drittparteirisiko, Resilienztests und KI im DORA-Rahmen. Du nimmst drei Werkzeuge mit: DORA-Gap-Analyse, IKT-Vertrags-Check und Resilienz-Testplan.

Rahmen prüffähig machen, Vorfälle fristgerecht melden, IKT-Dienstleister steuern und Resilienz testen – mit DORA-Gap-Analyse, IKT-Vertrags-Check und Resilienz-Testplan.

Für

  • CTO & CISO
  • Compliance Officer
  • Führungskräfte im Finanzsektor
  • Live-Online
  • Mit Praxisfällen
  • Update 2027

Dein Seminartag

09.15 bis 17.00 Uhr · Online

930 €

Online

zzgl. gesetzl. MwSt. · ab 2 Personen aus einem Unternehmen 10 % Nachlass für alle

Ein Klick auf dein Wunschdatum führt direkt zur Buchung. Inklusive Teilnahmezertifikat & Digital Badge.

  1. 01 IKT-Risiko & Vorfälle Den Rahmen prüffähig machen und Vorfälle fristgerecht melden. Inhalte ansehen Block 01 Gap-Analyse gegen die RTS Abgrenzung zur MaRisk Klassifizieren und melden Zum Programm
  2. 02 Drittparteien & Verträge IKT-Dienstleister steuern statt Altverträge verwalten. Inhalte ansehen Block 02 Mindestinhalte nach Art. 30 Informationsregister pflegen Exit und Untervergabe Zum Programm
  3. 03 Resilienz, Krise & KI Testen, üben und KI-Systeme in den Rahmen holen. Inhalte ansehen Block 03 Testprogramm und TLPT Krisen- und Notfallübungen KI als IKT-System führen Zum Programm
1 Seminartag
Kompaktes Update, live online
6,0 Zeitstunden
Fachliche Weiterbildung
S+P Tool Box
Toolkit, Leitfaden und drei Fallstudien
Zertifikat & Badge
Teilnahme dokumentieren

Das ausführliche Programm

Ein Seminartag,
drei Themenblöcke

  1. 01

    IKT-Risiko­management und Vorfall­management

    Dein Rahmenwerk an den finalen technischen Standards messen und schwerwiegende IKT-Vorfälle fristgerecht melden. Dein Werkzeug: die DORA-Gap-Analyse.

    • Den anwendbaren IKT-Risikomanagementrahmen bestimmen: Art. 5 bis 15 DORA oder vereinfachter Rahmen nach Art. 16 DORA; Governance, Zuständigkeiten und Nachweise anhand des jeweils geltenden Rahmens zuordnen
    • RTS zum IKT-Risikomanagement (Delegierte VO (EU) 2024/1774) und vereinfachten Rahmen nach Art. 16 DORA einordnen
    • IKT-Assets, Schutzmaßnahmen und Geschäftsfortführung nach dem anwendbaren Rahmen dokumentieren: Art. 8, 9 und 11 DORA im vollständigen Rahmen oder Art. 16 DORA in Verbindung mit den einschlägigen Vorgaben der Delegierten VO (EU) 2024/1774 im vereinfachten Rahmen
    • Gap-Analyse: übernommene BAIT-/VAIT-Policies Punkt für Punkt gegen die DORA-Anforderungen prüfen
    • Schnittstelle zur MaRisk: IKT-Strategie und IKT-Risiken in der Risikoinventur
    • DORA und NIS-2 abgrenzen: die Wirkung von DORA als sektorspezifischem Unionsrechtsakt nach Art. 1 Abs. 2 DORA in Verbindung mit Art. 4 NIS-2 prüfen und daraus die anwendbaren Anforderungen ableiten
    • IKT-bezogene Vorfälle nach Art. 18 DORA und Delegierter VO (EU) 2024/1772 klassifizieren
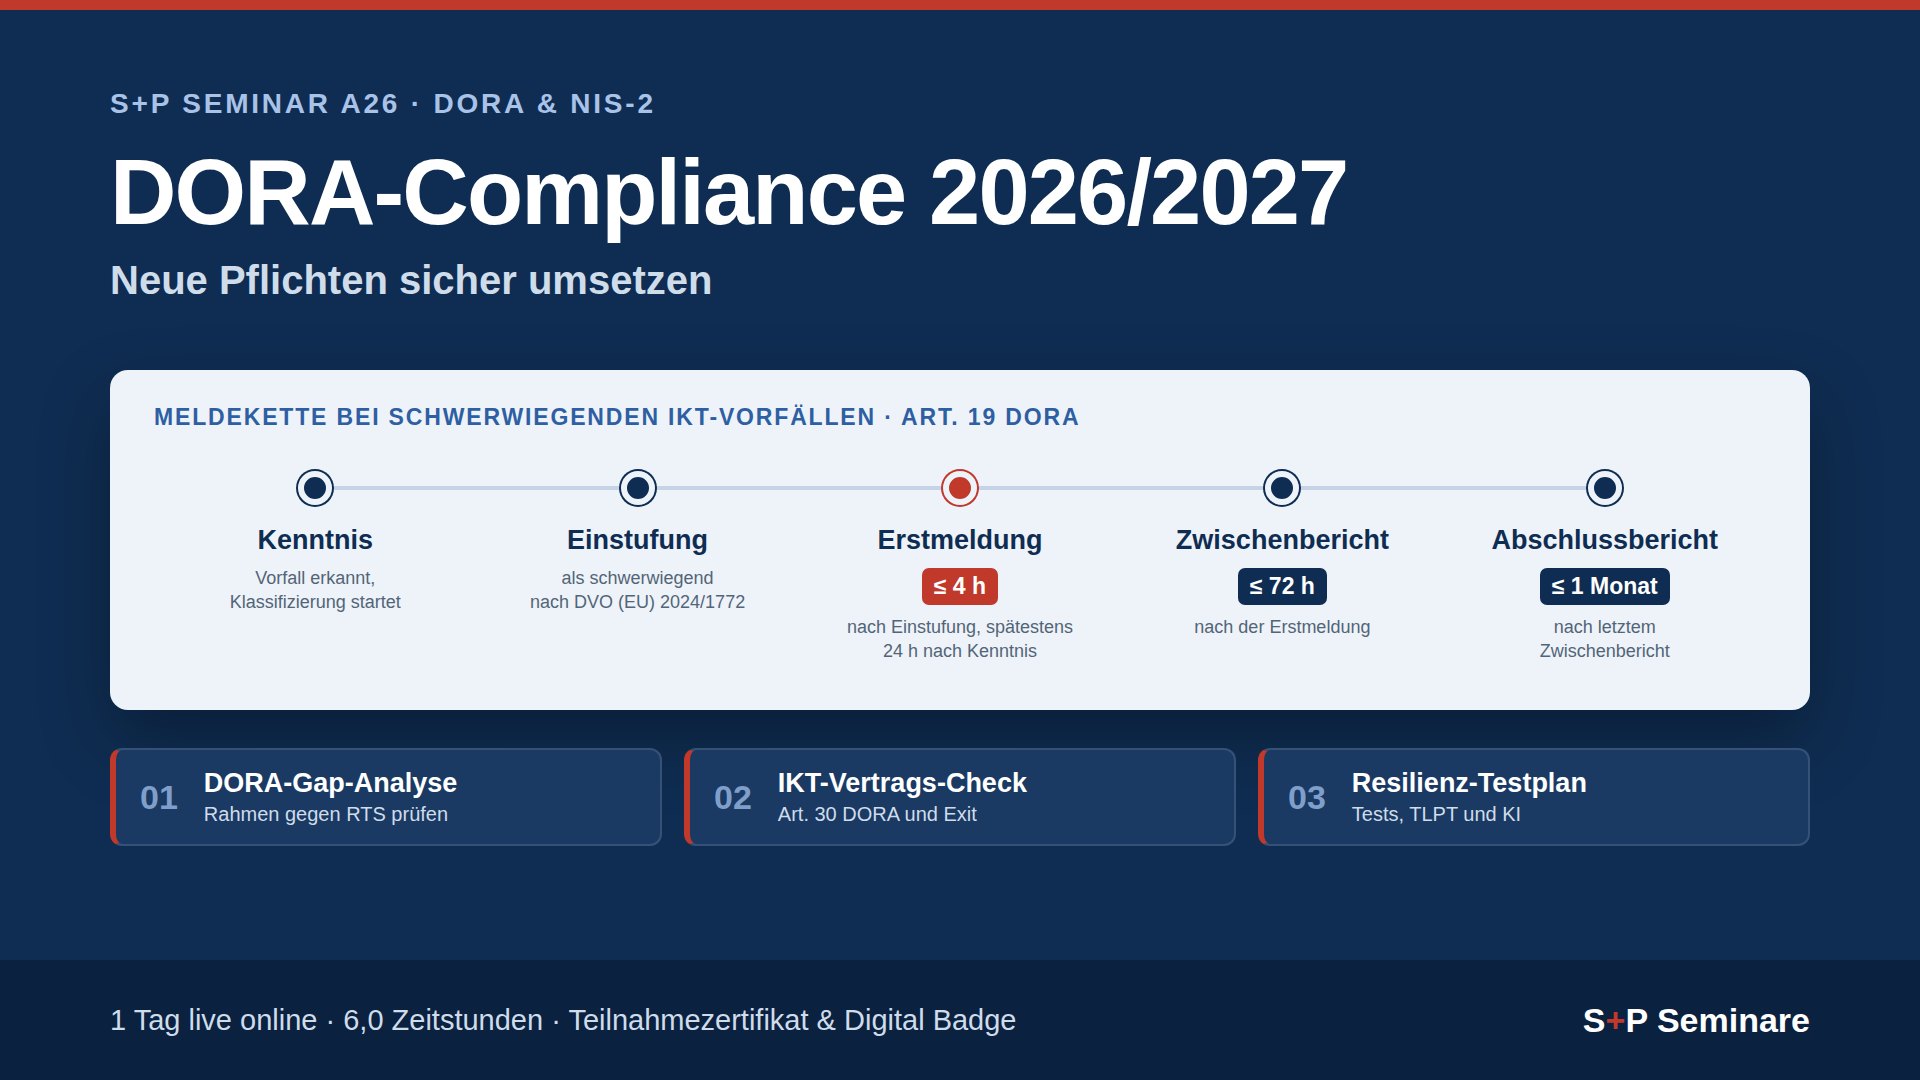
    • Erst-, Zwischen- und Abschlussmeldung nach Art. 19 DORA mit Delegierter VO (EU) 2025/301 und Durchführungsverordnung (EU) 2025/302
    • Meldefristen praktisch anwenden: Erstmeldung so früh wie möglich, spätestens vier Stunden nach Einstufung als schwerwiegend und spätestens 24 Stunden nach Kenntnis; bei Einstufung erst nach 24 Stunden vier Stunden ab Einstufung. Zwischenbericht spätestens 72 Stunden nach der Erstmeldung, aktualisiert ohne unangemessene Verzögerung und jedenfalls nach Wiederherstellung des regulären Betriebs; Abschlussbericht spätestens einen Monat nach dem letzten Zwischenbericht. Wochenend- und Feiertagsregeln nach Art. 5 Abs. 4 bis 6 der Delegierten VO (EU) 2025/301 gesondert prüfen
    • Meldeprozess so aufbauen, dass Klassifizierung, Eskalation und Meldung auch nachts und am Wochenende funktionieren
  2. 02

    Digitale Resilienz und IKT-Drittpartei­risiko

    IKT-Dienstleister über den gesamten Lebenszyklus steuern – von der Vertragsprüfung bis zur Ausstiegsstrategie. Dein Werkzeug: der IKT-Vertrags-Check.

    • IKT-Drittparteirisiko nach Kapitel V (Art. 28 bis 30 DORA) steuern
    • Leitlinie für IKT-Dienstleistungen zu kritischen oder wichtigen Funktionen nach Delegierter VO (EU) 2024/1773
    • Vertragliche Mindestinhalte differenzieren: Grundanforderungen nach Art. 30 Abs. 2 DORA für IKT-Dienstleistungen und zusätzliche Anforderungen nach Art. 30 Abs. 3 für IKT-Dienstleistungen zur Unterstützung kritischer oder wichtiger Funktionen
    • Untervergabe nach Delegierter VO (EU) 2025/532 bewerten und vertraglich absichern
    • Ausstiegsstrategien nach Art. 28 Abs. 8 DORA als erprobten Plan statt als Absichtserklärung
    • Konzentrationsrisiko nach Art. 29 DORA einschätzen
    • Informationsregister nach Durchführungsverordnung (EU) 2024/2956 aktuell halten
    • Überwachungsrahmen für kritische IKT-Drittdienstleister (Art. 31 bis 44 DORA) in die eigene Steuerung übersetzen
  3. 03

    Resilienz­tests, Krisen­management und KI im DORA-Rahmen

    Resilienz nachweisen, Krisen üben und KI-Systeme ohne zweites Governance-Silo einbinden. Dein Werkzeug: der Resilienz-Testplan.

    • Programm für das Testen der digitalen operationalen Resilienz nach Art. 24 und 25 DORA
    • Testumfang und Testfrequenz risikoorientiert festlegen, die anwendbare jährliche Testpflicht für IKT-Systeme und Anwendungen zur Unterstützung kritischer oder wichtiger Funktionen berücksichtigen und festgestellte Mängel bis zum dokumentierten Nachtest verfolgen; Erleichterungen nach Unternehmensart und Größe gesondert einordnen
    • Bedrohungsorientierte Penetrationstests (TLPT) nach Art. 26 und 27 DORA und Delegierter VO (EU) 2025/1190
    • Notfall- und Wiederanlaufpläne nach Art. 11 und 12 DORA testen und auswerten
    • Krisenkommunikation nach Art. 14 DORA und Informationsaustausch zu Cyberbedrohungen nach Art. 45 DORA
    • KI-Systeme als IKT-Assets und KI-Anbieter als IKT-Drittdienstleister erfassen
    • Die Einstufung nach der KI-Verordnung (VO (EU) 2024/1689) sowie Anbieter- und Betreiberrollen gesondert prüfen; zusätzliche KI-Pflichten mit den DORA-Prozessen verzahnen, ohne sie durch IKT-Kontrollen zu ersetzen
    • KI-Kompetenz nach Art. 4 KI-Verordnung mit dem Schulungsprogramm nach Art. 13 Abs. 6 DORA verbinden
    • RTS und ITS in das Compliance-Framework integrieren und Zuständigkeiten festlegen

Für wen

Für Verantwortliche aus IT, Informationssicherheit, Compliance und Risikomanagement in Banken, Versicherungen, Zahlungs- und Wertpapierinstituten sowie Leasing- und Factoringinstituten.

Was mitbringen

Das Seminar ist als Update angelegt; Grundkenntnisse zu DORA oder Erfahrung mit IKT-Risikomanagement erleichtern den Einstieg. Eine anonymisierte Übersicht deiner IKT-Verträge oder ausgewählte, anonymisierte Registerfelder helfen dir beim Transfer. Vertrauliche Vertrags-, Sicherheits- oder Kundendaten musst du nicht offenlegen.

Aktueller Stand

Jeder Termin arbeitet mit dem am Seminartag geltenden Rechtsstand. Laufende Gesetzgebungsverfahren ordnen wir als Entwurf ein, nicht als geltendes Recht.

Regulatorisches Update · Stand 01.10.2026

Was sich für deine DORA-Umsetzung konkret ändert.

Sieben Änderungen für Anwendungsbereich, Drittparteisteuerung, Testpflichten und KI – im Seminar in den drei Blöcken eingeordnet, mit klarer Trennung von bisheriger und neuer Regelung.

Bisherige und neue Regelung im Vergleich
Bisherige Regelung Neue Regelung
DORA für weitere KWG-Institute, Ende der BAITInstitute außerhalb des Anwendungsbereichs nach Art. 2 DORA, etwa Finanzierungsleasing- und Factoringinstitute, wenden für ihr IT-Risikomanagement die BAIT an. Institute im DORA-Anwendungsbereich hat die BaFin mit Ablauf des 16.01.2025 aus dem BAIT-Anwenderkreis genommen. Ab 01.01.2027Ab 01.01.2027 ist § 1a Abs. 2a KWG auf Institute anzuwenden, die nicht bereits nach Art. 2 DORA erfasst sind (§ 65a Abs. 3 Satz 1 KWG). Für sie gilt der vereinfachte IKT-Risikomanagementrahmen nach Art. 16 anstelle der Art. 5 bis 15 DORA; die TLPT-Anforderungen nach Art. 26 und 27 gelten nicht. Für Kleinstunternehmen im Sinne von Art. 3 Nr. 60 DORA sind zusätzlich Art. 28 bis 30 DORA ausgenommen. Wichtig: Die Anforderungen an das Meldewesen nach Kapitel III DORA sind für diese Institute nach § 65a Abs. 3 Satz 2 KWG bereits seit 17.01.2025 anzuwenden. Die BAIT werden mit Ablauf des 31.12.2026 vollständig aufgehoben.
MaRisk: Abgrenzung zu DORADie MaRisk (Rundschreiben 06/2024 (BA)) regelten in AT 7.2 die technisch-organisatorische Ausstattung und erfassten in AT 9 auch ausgelagerte IKT-Dienstleistungen – parallel zum IKT-Drittparteirisikomanagement nach DORA. Seit 30.06.2026 · Übergangsfrist bis 01.01.2027Mit der 9. MaRisk-Novelle (Rundschreiben 06/2026 (BA)) fallen IKT-Dienstleistungen nach Art. 3 Nr. 21 DORA, die dem IKT-Drittparteirisikomanagement nach Art. 28 bis 30 DORA unterliegen, nicht mehr unter AT 9. Die IKT-Strategie (AT 4.2 Tz. 2) und die Einbeziehung der IKT-Risiken in die Risikoinventur (AT 2.2) bleiben MaRisk-Pflichten. Für zusätzliche Anforderungen gilt eine Übergangsfrist bis 01.01.2027.
InformationsregisterFür die erste Einreichung 2025 galt der Vertragsstand zum 31.03.2025. Die ESAs werteten die Register als Datengrundlage für die Benennung kritischer IKT-Drittdienstleister. Seit 2026 · jährlichDas Informationsregister nach Art. 28 Abs. 3 DORA und Durchführungsverordnung (EU) 2024/2956 ist laufend aktuell zu halten. Davon zu unterscheiden ist die jährliche Einreichung: Nach den aktuellen BaFin-Hinweisen muss sie den Stand zum 31.12. des Vorjahres wiedergeben und spätestens bis 31.03. vollständig und fehlerfrei abgeschlossen sein. Die BaFin veröffentlicht den Beginn der jeweiligen Einreichungsphase gesondert; 2026 hatte sie zur Einreichung vom 09. bis 30.03.2026 über ihre Melde- und Veröffentlichungsplattform (MVP) aufgefordert. Plane für den nächsten Zyklus den Datenstand 31.12.2026 sowie ausreichende Zeit für Validierung und Fehlerkorrektur ein.
KI-Verordnung: KI-Kompetenz und Hochrisiko-KIArt. 4 VO (EU) 2024/1689 verlangte seit 02.02.2025, nach besten Kräften sicherzustellen, dass das Personal über ein ausreichendes Maß an KI-Kompetenz verfügt. Die Pflichten für Hochrisiko-KI-Systeme nach Anhang III sollten ab 02.08.2026 gelten. Seit 27.07.2026Nach der Neufassung durch VO (EU) 2026/1744 ergreifen Anbieter und Betreiber Maßnahmen, die die Entwicklung der KI-Kompetenz ihres Personals unterstützen; ein bestimmtes Niveau ist niemandem zu garantieren. Die Pflichten für Hochrisiko-KI nach Anhang III – im Finanzsektor etwa die Kreditwürdigkeitsprüfung natürlicher Personen sowie Risikobewertung und Preisbildung in der Lebens- und Krankenversicherung (Anhang III Nr. 5 lit. b und c) – gelten ab 02.12.2027. Die Verschiebung betrifft die Anforderungen nach Kapitel III Abschnitte 1 bis 3 für Hochrisiko-KI nach Art. 6 Abs. 2 und Anhang III, nicht die KI-Verordnung insgesamt: Bereits anwendbare Vorschriften wie Art. 4 und die Transparenzpflichten nach Art. 50 bleiben zu beachten; für Bestandssysteme sind die Übergangsregeln des Art. 111 zusätzlich zu prüfen.
Untervergabe von IKT-Dienst­leistungenArt. 30 DORA verlangte bereits Vertragsregelungen zur Untervergabe. Die Detailanforderungen nach Art. 30 Abs. 5 DORA waren noch nicht erlassen. Seit 22.07.2025Die Delegierte VO (EU) 2025/532 legt fest, was du vor und während der Untervergabe von IKT-Dienstleistungen bewertest, die kritische oder wichtige Funktionen unterstützen: Risikobewertung vor Vertragsschluss, Vertragsbedingungen zur Unterauftragskette und deren laufende Überwachung.
Kritische IKT-Dritt­dienstleisterDer Überwachungsrahmen nach Art. 31 bis 44 DORA war geregelt, aber noch kein Anbieter als kritisch benannt. Seit 18.11.2025Die ESAs haben 19 IKT-Drittdienstleister nach Art. 31 DORA als kritisch benannt, darunter große Cloud- und Plattformanbieter; sie unterliegen der direkten Überwachung durch die ESAs. Deine eigene Verantwortung für das IKT-Drittparteirisiko nach Art. 28 Abs. 1 DORA bleibt unverändert.
Bedrohungs­orientierte Penetrations­tests (TLPT)Art. 26 DORA verpflichtete von der Aufsicht bestimmte Finanzunternehmen zu TLPT; Auswahlkriterien, Methodik und Anforderungen an interne Tester waren noch nicht festgelegt. Seit 08.07.2025Die Delegierte VO (EU) 2025/1190 regelt die Kriterien, nach denen die TLPT-Behörde Finanzunternehmen zum Test verpflichtet, die Anforderungen an interne Tester sowie Umfang, Methodik, Abschluss und Behebung – in Anlehnung an das Rahmenwerk TIBER-EU.

Dein Praxistransfer: Prüfe den DORA-Anwendungsbereich und die für dein Institut geltenden Übergangs- und Ausnahmeregeln. Ordne anschließend die einzelnen Leistungen und Vertragsbestandteile ein: IKT-Dienstleistungen unter DORA, sonstige Auslagerungen nach MaRisk AT 9 oder sonstiger Fremdbezug. Ein Anbieter kann unterschiedliche Leistungen erbringen, die verschiedenen Anforderungen unterliegen. Erfasse KI-Systeme im anwendbaren IKT-Risikomanagement und beurteile ihre Einstufung nach der KI-Verordnung gesondert.

Praxiswerkstatt

Wie entscheidest du,
wenn der Standardfall endet?

Drei Fälle ziehen sich durch den Seminartag. An ihnen erarbeitest du DORA-Gap-Analyse, IKT-Vertrags-Check und Resilienz-Testplan.

Fall 01 · IKT-Risiko

Die Policies tragen DORA nur im Titel.

Ein Institut hat seine BAIT-Policies übernommen und umbenannt. Die Aufsicht kündigt eine Prüfung an und will IKT-Asset-Register, BCM-Testprotokolle und den Meldeprozess sehen.

Deine Aufgabe: Gleiche den anwendbaren Rahmen in deiner DORA-Gap-Analyse gegen die technischen Standards ab. Priorisiere Lücken nach Auswirkung auf kritische oder wichtige Funktionen, regulatorischer Dringlichkeit und Prüfungsrelevanz. Lege für jede Maßnahme Verantwortliche, Termin und einen überprüfbaren Abschlussnachweis fest.

Fall 02 · Drittparteien

Der Cloud-Anbieter lehnt erweiterte Prüfrechte ab.

Ein Altvertrag über eine kritische Funktion läuft noch zwei Jahre. Der Anbieter verweigert zusätzliche Prüf- und Zugangsrechte, die Ausstiegsstrategie besteht aus einem Satz.

Deine Aufgabe: Prüfe den Vertrag mit deinem IKT-Vertrags-Check gegen Art. 30 Abs. 2 und 3 DORA. Unterscheide zwingende Vertragsinhalte von zulässigen Formen ihrer praktischen Umsetzung; bloße Ausgleichsmaßnahmen ersetzen fehlende Pflichtrechte nicht. Priorisiere Nachverhandlung und Eskalation und entwickle einen dokumentierten, angemessen testbaren Ausstiegsplan.

Fall 03 · Resilienz & KI

Das KI-Scoring liefert falsche Ergebnisse.

Das KI-gestützte Kredit-Scoring eines externen Anbieters bewertet nach einem Update fehlerhaft. Ob ein schwerwiegender IKT-Vorfall vorliegt, ist intern umstritten.

Deine Aufgabe: Ordne den Fall nach den DORA-Klassifizierungskriterien nachvollziehbar ein, auch wenn das Ergebnis gegen eine Meldung spricht, und baue das Szenario in deinen Resilienz-Testplan ein.

Dein Ergebnis

Was du an einem Tag erreichst

  1. 01 DORA-Gap-Analyse

    Du kannst dein Rahmenwerk systematisch auf Lücken prüfen. Anhand der Praxisfälle erarbeitest du eine priorisierte Maßnahmenliste mit Zuständigkeiten, die du auf dein Institut überträgst.

  2. 02 Vorfallmeldung

    Du klassifizierst IKT-Vorfälle nach festen Kriterien und kennst Inhalt und Fristen jeder Meldestufe.

  3. 03 IKT-Vertrags-Check

    Du prüfst IKT-Verträge auf die Mindestinhalte nach Art. 30 DORA und priorisierst die Nachverhandlungen.

  4. 04 Resilienz-Testplan

    Du planst Tests, Notfallübungen und deren Auswertung über das Jahr und weißt, ob TLPT für dich in Betracht kommen.

  5. 05 KI im DORA-Rahmen

    Du bindest KI-Anwendungen in dein anwendbares IKT-Risikomanagement ein und unterscheidest die Nachweise: KI-Systeme und ihre Abhängigkeiten im Asset-Inventar, vertragliche Vereinbarungen über externe IKT-Leistungen im Informationsregister, soweit dessen Anforderungen gelten. Zusätzliche Pflichten aus der KI-Verordnung ordnest du nach Rolle und Anwendungsfall zu.

  6. 06 Nachweis

    Du erhältst das S+P Teilnahmezertifikat mit dokumentierten Inhalten und 6,0 Zeitstunden sowie das Digital Badge.

Selbsteinschätzung

Wie prüfungsfest ist
deine DORA-Umsetzung heute?

Im Seminarpreis enthalten

Direkt anwenden. Aktuell bleiben.

Dein Seminar wirkt über den Veranstaltungstag hinaus: mit der S+P Tool Box für deine DORA-Umsetzung und S+P C.O.R.E. für regelmäßige Updates zu den Themen, die IT, Compliance und Risikomanagement im Jahresverlauf treffen.

Vom Seminarwissen zur prüffähigen Umsetzung.

01 · Direkt anwenden

S+P Tool Box

Dein Werkzeugkasten für DORA.

Nutze die Seminarinhalte direkt in deinem Institut. Die Tool Box ist ohne Aufpreis im Seminarpreis enthalten und unterstützt deine drei Werkzeuge: DORA-Gap-Analyse, IKT-Vertrags-Check und Resilienz-Testplan.

  • Vorträge als PDF und DORA Compliance Update-Leitfaden: die Seminarinhalte zum Nachschlagen und die neuesten Änderungen der DORA-Anforderungen für die Umsetzung.
  • Für die DORA-Gap-Analyse: DORA-Toolkit mit Leitfäden, Risk Assessment und IT-Strategie sowie die Case Study „Delta Bank“ zum IKT-Risikomanagement nach Kapitel II DORA.
  • Für den IKT-Vertrags-Check: Case Study „Epsilon Insurance“ zum Wechsel von IT-Governance zum IKT-Drittparteirisikomanagement nach Art. 28 bis 30 DORA – mit den typischen Verhandlungsfallen.
  • Für den Resilienz-Testplan: Case Study „Zeta Finance“ zu Resilienztests und bedrohungsorientierten Penetrationstests nach Art. 24 bis 27 DORA.

Dein Vorteil Du beginnst mit konkreten Arbeitshilfen und passt sie an deine Institutsart, deine IKT-Dienstleister und deine Freigabeprozesse an.

S+P Tool Box entdecken

02 · Aktuell bleiben

S+P C.O.R.E.

Dein Update. Dein Austausch. Dein nächster Impuls.

Technische Standards, Aufsichtspraxis und Anforderungen an die digitale Resilienz ändern sich laufend. Mit S+P C.O.R.E. ordnest du aktuelle Entwicklungen ein und diskutierst praktische Umsetzungsfragen mit Fachverantwortlichen und Experten. Mit deiner Buchung bist du unbefristet und kostenfrei dabei – mit einem Update pro Quartal.

  • Q1 2027 · KI und Dienstleister steuern: KI-Einsatz, Datenzugriffe, kritische Dienstleister und Ausweichmöglichkeiten bewerten.
  • Q2 2027 · Umsetzung überprüfen: Verantwortung, Ressourcen, Freigaben und Eskalationswege klären.
  • Q3 2027 · Wirksamkeit nachweisen: Kontrollausfälle erkennen und Kontrollnachweise erstellen, die einer Prüfung standhalten.
  • Q4 2027 · Aus Erfahrungen lernen: Prüfungen, Vorfälle und Feststellungen in Prioritäten für 2028 übersetzen.

Die konkreten Inhalte unterscheiden sich nach Veranstaltungsreihe (C-Level sowie Compliance & Geldwäsche). Das aktuelle Programm, die Termine und die Anmeldung findest du auf der S+P C.O.R.E.-Seite.

Dein Vorteil Du bleibst auch nach dem Seminar mit aktuellen Themen und dem S+P Expertennetzwerk verbunden.

S+P C.O.R.E. entdecken

Bei jeder Buchung enthalten: unbefristet und kostenfrei, ein Update pro Quartal. Zu jedem Update-Event meldest du dich kurz an – so können wir das Update auf Teilnehmerzahl und Branchen abstimmen.

Compliance Anforderungen in die Praxis übertragen.
Optimization Prozesse und Strukturen weiterentwickeln.
Regulatory Regulatorische Entwicklungen einordnen.
Exchange Erfahrungen teilen und Fragen diskutieren.

S+P Certified

S+P Teilnahme­zertifikat
mit dokumentierten Inhalten

Musterzertifikat und Digital Badge des S+P Seminars A26 DORA-Compliance 2026/2027

Zeig, was in dir steckt.

Nach dem Seminartag bekommst du deinen Nachweis digital – dort einsetzbar, wo er gesehen wird: im LinkedIn-Profil, im Lebenslauf und gegenüber Vorgesetzten und Aufsichtsgremien.

  • S+P Teilnahmezertifikat mit Inhalt, Umfang und Stand
  • Digital Badge für Profil, Lebenslauf und Personalakte
  • 6,0 Zeitstunden als Fortbildungsnachweis ausgewiesen

Das steht auf deinem Teilnahme­zertifikat

Umfang
6,0 Zeitstunden
Netto-Unterrichtszeit gemäß strukturierter Seminarplanung.
Inhalte I
IKT-Risiko · Vorfälle
Vollständiger und vereinfachter IKT-Risikomanagementrahmen nach Kapitel II DORA, Klassifizierung und Meldung schwerwiegender IKT-Vorfälle.
Inhalte II
Drittparteien · Tests · KI
IKT-Drittparteirisiko nach Art. 28 bis 30 DORA, Resilienztests und TLPT, KI-Systeme im DORA-Rahmen.
Stand
Rechtsstand des Termins
Ausgewiesen wird der am Seminartag geltende Stand der behandelten Vorschriften.

Über den Referenten

Achim Schulz

Porträt von Achim Schulz

Geschäftsführer der S+P Unternehmerforum & der S+P Compliance

  • Compliance Officer
  • CISO
  • IKT-Risiko­kontroll­funktion (DORA)

Achim Schulz ist selbst als Compliance Officer für Banken, Wertpapierinstitute und weitere BaFin-regulierte Institute bestellt und übt die Funktionen CISO und IKT-Risikokontrolle nach DORA aus. Er übersetzt Aufsichtsnormen wie DORA und MaRisk in klare Delegations- und Governance-Strukturen – von der Verantwortung des Leitungsorgans bis zur Steuerung der IKT-Dienstleister. Im Seminar arbeitet er mit Praxisfällen und Werkzeugen, die du direkt in deinem Institut einsetzt.

LinkedIn-Profil  ·  Redaktion & Experten

Termine und Buchung

Alle Termine
für das Seminar A26

Ort S+P Seminare Datum
Online A26 - DORA Compliance 2026/2027: praxisnah & ohne Stress umsetzen Jetzt buchen

Frage zu Termin, Rechnung oder Anmeldung für mehrere Personen?

Schreib uns – die Antwort kommt in der Regel am nächsten Werktag. Meldest du dich mit mindestens zwei Personen aus einem Unternehmen an, erhalten alle Teilnehmenden 10 % Nachlass; für ein ganzes IT- und Compliance-Team ist eine Inhouse-Schulung meist wirtschaftlicher.

Erfahrungen von Teilnehmenden

Was Teilnehmende über S+P Seminare sagen

Unabhängige Bewertungen zu unseren Seminaren findest du auf zwei Bewertungsportalen.

Hinweis zur Echtheit: Die Bewertungen werden von ProvenExpert und Trustpilot erhoben, geprüft und angezeigt. Wie die Portale sicherstellen, dass Bewertungen auf einer tatsächlichen Teilnahme beruhen, erläutern sie jeweils auf ihren Profilseiten.

Fragen

Häufig
gefragt

Etwas offen geblieben? Schreib uns – Antwort in der Regel am nächsten Werktag.

Nächster Schritt

Rahmen prüfen. Verträge sanieren.
Resilienz testen.

Melde dich jetzt an und nimm DORA-Gap-Analyse, IKT-Vertrags-Check und Resilienz-Testplan direkt in deine Umsetzung mit. Ein Tag live online, 6,0 Zeitstunden, S+P Teilnahmezertifikat und Digital Badge, Tool Box und unbefristet kostenfreies C.O.R.E. Update inklusive.

Seminar A26

930 €

Online

zzgl. gesetzlicher MwSt. · 1 Tag · Online

Ganzes Team schulen? Inhouse-Angebot anfordern  ·  Weitere Seminare: Alle Seminare zu DORA & NIS-2

Meldekette für schwerwiegende IKT-Vorfälle nach Art. 19 DORA mit Fristen von 4 Stunden bis 1 Monat – Seminar A26 DORA-Compliance von S+P

Service & Kontakt

S&P Unternehmerforum GmbH 809 Bewertungen auf ProvenExpert.com