Regulatorisches Update · Stand 01.10.2026
Woran deine Revision jetzt prüft.
Sechs Änderungen, die Prüfungslandkarte, Jahresplanung und Follow-up betreffen – im Seminar in Block 03 eingeordnet, mit klarer Trennung von bisheriger und neuer Regelung.
Bisherige und neue Regelung im Vergleich
| Bisherige Regelung |
Neue Regelung |
| AWG-Novelle: Sanktionsstrafrecht§ 18 Abs. 11 AWG a. F. sah für bestimmte Taten eine Straflosigkeitsregel bis zum Ablauf des zweiten Werktages nach Veröffentlichung des betreffenden EU-Rechtsakts vor, wenn die handelnde Person das Verbot oder Genehmigungserfordernis nicht kannte. Das waren nicht pauschal 48 Stunden und kein Aufschub der EU-Sanktionspflichten. § 18 Abs. 13 AWG a. F. ermöglichte unter bestimmten Voraussetzungen die freiwillige vollständige Nachholung einer Meldung nach dem damaligen Abs. 5a. Das reguläre Höchstmaß der Verbandsgeldbuße bei vorsätzlichen Straftaten betrug grundsätzlich 10 Mio. €; Sonderregeln zur Abschöpfung wirtschaftlicher Vorteile (§ 30 Abs. 3 i. V. m. § 17 Abs. 4 OWiG) blieben unberührt. |
Seit 06.02.2026Es gelten die Änderungen durch das Gesetz zur Anpassung von Straftatbeständen und Sanktionen bei Verstößen gegen restriktive Maßnahmen der EU (BGBl. 2026 I Nr. 27, Umsetzung der RL (EU) 2024/1226). Weitere Verstöße werden von § 18 Abs. 1 AWG erfasst; die frühere Zwei-Werktage-Straflosigkeitsregel und die bisherige strafbefreiende Nachholungsmöglichkeit bestehen nicht fort. § 18 Abs. 5a Nr. 2 AWG bewehrt den Verstoß gegen einschlägige unmittelbar geltende EU-Sanktionspflichten zur Übermittlung beruflich erlangter Informationen über einzufrierende Gelder oder wirtschaftliche Ressourcen mit Strafe. Die konkrete Meldepflicht und zuständige Behörde ergeben sich aus dem jeweiligen EU-Rechtsakt; die Ausnahme für bestimmte Berufsgeheimnisträger nach § 18 Abs. 13 AWG ist zu beachten. Der besondere Bußgeldrahmen bis 40 Mio. € betrifft nach § 19 Abs. 7 AWG vorsätzliche Straftaten nach § 18 Abs. 1 AWG und nach § 19 Abs. 8 AWG die dort bezeichneten Aufsichtspflichtverletzungen nach § 130 Abs. 1 OWiG in Verbindung mit § 18 Abs. 1 AWG. |
| NIS-2: Cybersicherheit nach dem neuen BSIGPflichten nach dem BSI-Gesetz trafen im Wesentlichen Betreiber Kritischer Infrastrukturen, Anbieter digitaler Dienste und Unternehmen im besonderen öffentlichen Interesse (§§ 8a, 8c, 8f BSIG a. F.). |
Seit 06.12.2025Das NIS2UmsuCG hat das BSIG neu gefasst. Erfasst sind besonders wichtige und wichtige Einrichtungen (§ 28 BSIG). Sie registrieren sich spätestens drei Monate, nachdem sie erstmals als solche Einrichtung gelten, beim BSI (§ 33 BSIG); für bereits bei Inkrafttreten erfasste Einrichtungen endete diese Frist am 06.03.2026. Sie ergreifen Risikomanagementmaßnahmen (§ 30 BSIG) und melden erhebliche Sicherheitsvorfälle (§ 32 BSIG). Die Geschäftsleitung setzt die Maßnahmen um, überwacht sie und nimmt regelmäßig an Schulungen teil (§ 38 Abs. 1, 3 BSIG); bei schuldhafter Pflichtverletzung haftet sie der Einrichtung nach Gesellschaftsrecht (§ 38 Abs. 2 BSIG). Für Finanzunternehmen im Anwendungsbereich von DORA sind die Ausnahmen nach § 28 Abs. 6 BSIG zu prüfen; die Registrierung nach § 33 BSIG bleibt bei eigener Betroffenheit relevant. |
| 9. MaRisk-Novelle (Institute)Die Anforderungen an die Interne Revision standen in einem eigenen Modul BT 2 der MaRisk. Die MaRisk galten als Auslegung des § 25a KWG auch für bedeutende Institute unter direkter EZB-Aufsicht. |
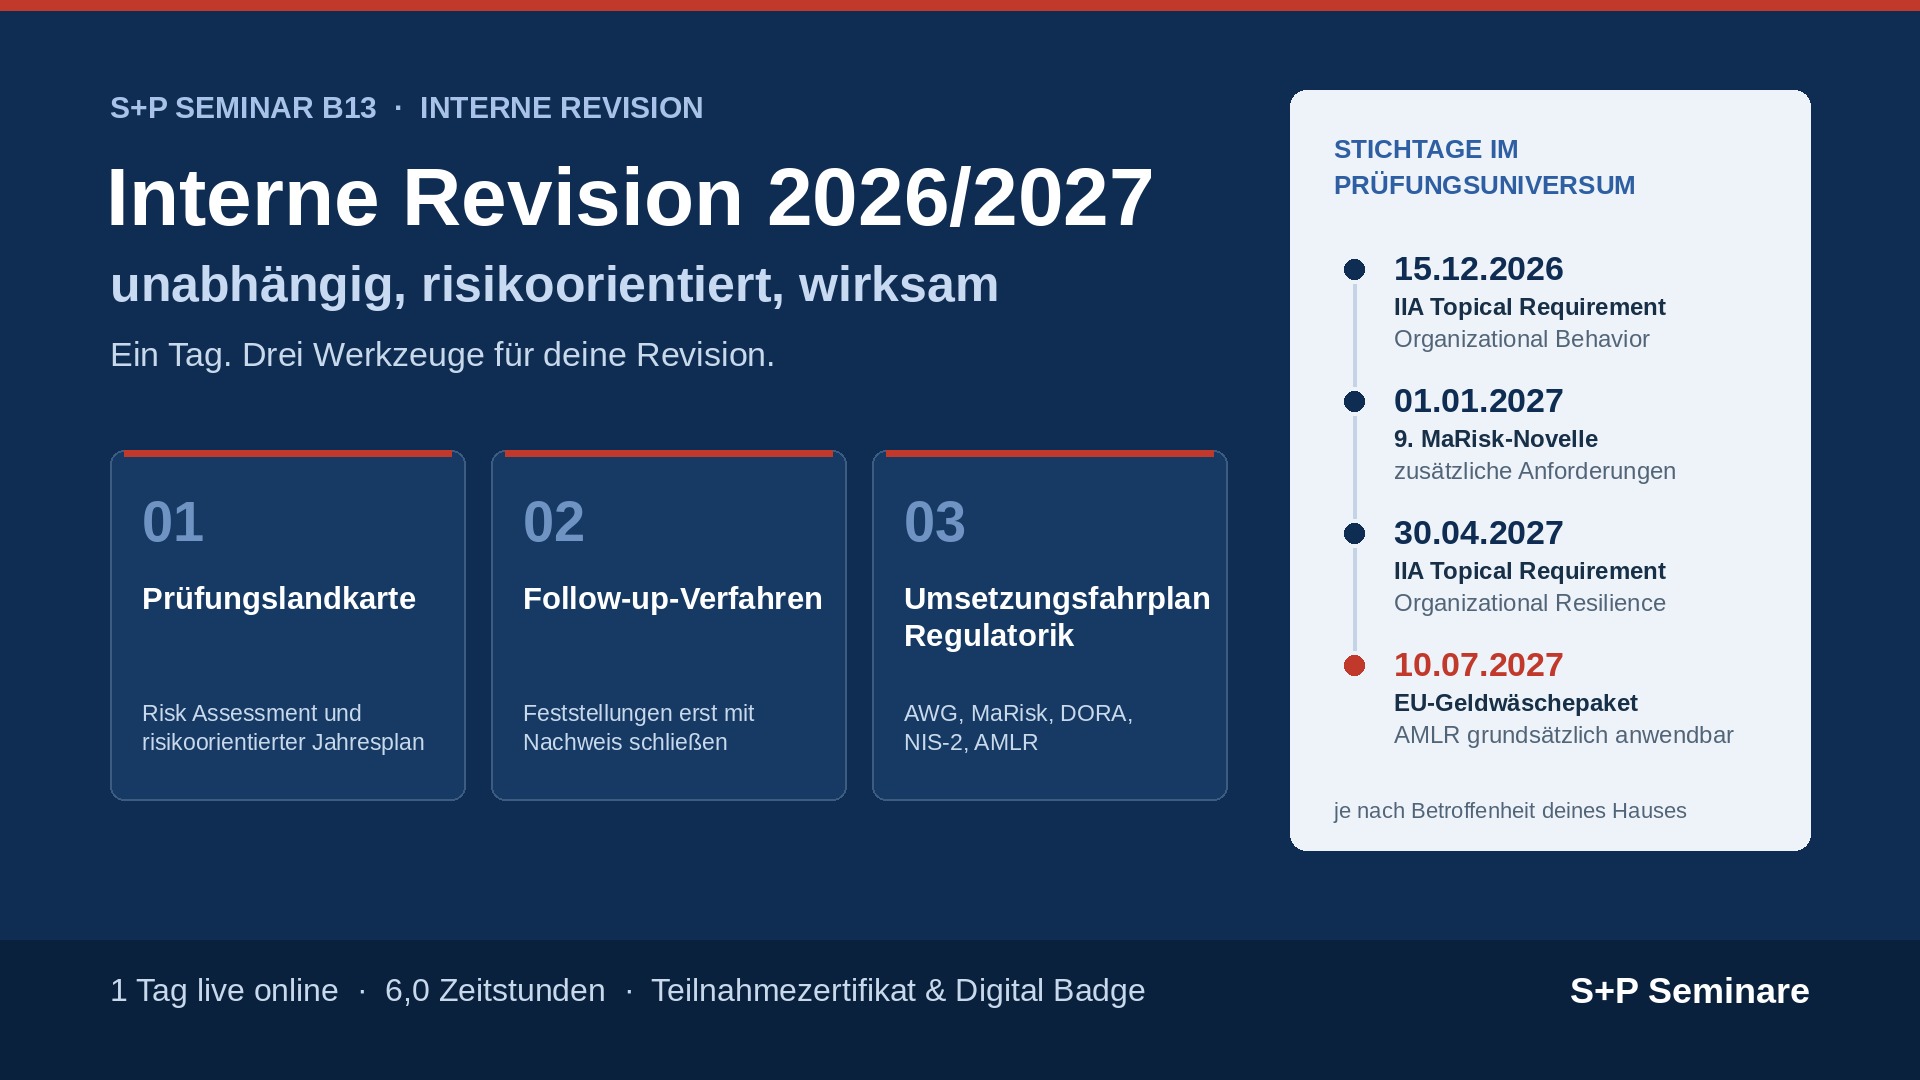
Seit 30.06.2026 · zusätzliche Anforderungen ab 01.01.2027Die BaFin hat die 9. MaRisk-Novelle am 30.06.2026 als Rundschreiben 06/2026 (BA) veröffentlicht. Die Anforderungen an die Interne Revision sind in AT 4.4.3 zusammengeführt; bedeutende Institute unter unmittelbarer EZB-Aufsicht sind nicht mehr erfasst. Erleichterungen sind seit Veröffentlichung anwendbar; für zusätzliche Anforderungen gilt grundsätzlich eine Übergangsfrist bis 01.01.2027. Den Anwenderkreis bestimmt AT 2.1, einschließlich der dort behandelten großen Wertpapierinstitute und Zweigstellen. Die MaRisk bleiben normeninterpretierende Verwaltungsvorschrift der BaFin und betreffen nur die dort genannten Institute. |
| Berufsstandards: GIAS, Topical Requirements, IDW PS 983 n.F., DIIR Nr. 3Maßstab waren die International Standards for the Professional Practice of Internal Auditing (IPPF 2017). Externe Qualitätsbeurteilungen richteten sich nach IDW PS 983 (Stand 03.03.2017) und der bisherigen Fassung des DIIR-Revisionsstandards Nr. 3. |
GIAS seit 09.01.2025 · neue Qualitätsstandards 2025/2026Die Global Internal Audit Standards des IIA sind seit 09.01.2025 maßgeblich. IDW PS 983 n.F. (12.2025) gilt für freiwillige Prüfungen von Internen Revisionssystemen, die nach dem 06.01.2026 beauftragt werden; eine vorzeitige Anwendung ist zulässig. Der DIIR-Revisionsstandard Nr. 3 in der Fassung vom 15.12.2025 gilt grundsätzlich für danach beauftragte Qualitätsbeurteilungen und ist weitgehend gleichlautend; die Kriterienliste steht jetzt in einem gesonderten DIIR-Leitfaden zur Qualitätsbeurteilung. Es handelt sich um Berufsstandards, nicht um gesetzliche Pflichten; in ihrem berufsständischen Anwendungsbereich sind sie gleichwohl maßgeblich.
Zum verbindlichen IPPF gehören neben den GIAS die jeweils anwendbaren Topical Requirements: Cybersecurity seit 05.02.2026, Third-Party seit 15.09.2026, Organizational Behavior ab 15.12.2026 und Organizational Resilience ab 30.04.2027. Sie sind für einschlägige Assurance-Leistungen anzuwenden; bei Beratungsleistungen sind sie empfohlen, aber nicht verpflichtend. Sie begründen keine automatische Pflicht, jedes Thema jährlich gesondert zu prüfen. Die Beurteilung der Anwendbarkeit und die Gründe für ausgeschlossene Einzelanforderungen sind nachzuhalten. |
| DORA: Prüfung des IKT-RisikomanagementsFür Kredit- und Finanzdienstleistungsinstitute ergaben sich die IT-Anforderungen vor allem aus BAIT und MaRisk, also aus Verwaltungsvorschriften der BaFin. |
Seit 17.01.2025Im regulären IKT-Risikomanagementrahmen trägt das Leitungsorgan die Verantwortung nach Art. 5 DORA. Art. 6 Abs. 6 verlangt für Finanzunternehmen, die keine Kleinstunternehmen sind, eine regelmäßige interne Prüfung des IKT-Risikomanagementrahmens nach Prüfungsplan; Prüfende benötigen ausreichende IKT-Fachkenntnisse und angemessene Unabhängigkeit. Art. 6 Abs. 7 verlangt ein formales Follow-up mit zeitnaher Überprüfung und Behebung kritischer IKT-Feststellungen. Für die in Art. 16 Abs. 1 genannten Unternehmen gelten Art. 5–15 nicht; dort sind der vereinfachte Rahmen und die jeweils einschlägigen nationalen Anforderungen gesondert zu prüfen. Die Behebung liegt bei den zuständigen Verantwortlichen, die Revision prüft und verfolgt nach. |
| EU-Geldwäschepaket: AMLR, AMLD6, AMLADie Geldwäscheprävention richtete sich nach dem GwG, das die 4. und 5. Geldwäscherichtlinie umsetzt. Aufsicht und Auslegung waren national geprägt. |
Ab 10.07.2027Die AMLR (VO (EU) 2024/1624) gilt grundsätzlich ab 10.07.2027 für die von ihr erfassten Verpflichteten; für die in Art. 3 Nr. 3 Buchst. n und o genannten Fußballakteure gilt der 10.07.2029. Art. 9 Abs. 2 Buchst. b sieht interne Kontrollen und eine unabhängige Prüfungsfunktion zur Prüfung der internen Strategien, Verfahren und Kontrollen vor; fehlt diese Funktion, kann ein externer Sachverständiger die Prüfung durchführen. Art, Risiken, Komplexität und Größe sind nach Art. 9 Abs. 1 zu berücksichtigen. Die AMLD6 (RL (EU) 2024/1640) ist grundsätzlich bis 10.07.2027 umzusetzen, mit abweichenden Fristen nach Art. 78. RTS- und ITS-Entwürfe der AMLA (VO (EU) 2024/1620), von der Kommission erlassene Rechtsakte und AMLA-Leitlinien sind nach ihrem jeweiligen Status und Anwendungsbeginn zu unterscheiden. Die Revision prüft Umsetzungsreife und Wirksamkeit, übernimmt aber nicht die operative Verantwortung für das AMLR-Projekt. |
Rechtsgrundlagen: BGBl. 2026 I Nr. 27 mit AWG · §§ 18, 19, in Umsetzung der RL (EU) 2024/1226 · §§ 17, 30, 130 OWiG · BSIG · §§ 28, 30, 32, 33, 38, in Umsetzung der NIS-2-RL (EU) 2022/2555 · § 25a KWG mit MaRisk, BaFin-Rundschreiben 06/2026 (BA), AT 2.1, AT 4.4.3 · DORA · VO (EU) 2022/2554, Art. 5, 6, 16 · AMLR · VO (EU) 2024/1624, Art. 3, 9 · AMLD6 · RL (EU) 2024/1640, Art. 78 · AMLA · VO (EU) 2024/1620. Berufsstandards: Global Internal Audit Standards (IIA), IIA Topical Requirements, IDW PS 983 n.F. (12.2025), DIIR-Revisionsstandard Nr. 3. Die Pflichten sind jeweils nach Branche, Größe und Aufsichtsstatus deines Unternehmens einzuordnen.
Dein Praxistransfer: Prüfe, ob deine Prüfungslandkarte Sanktions-Screening, NIS-2- bzw. DORA-Anforderungen und – soweit dein Haus Verpflichteter ist – die AMLR-Umstellung abbildet, gleiche Revisionshandbuch und Prüfprogramme mit den Global Internal Audit Standards und den anwendbaren Topical Requirements ab und plane die nächste externe Qualitätsbeurteilung nach IDW PS 983 n.F. oder DIIR-Revisionsstandard Nr. 3.