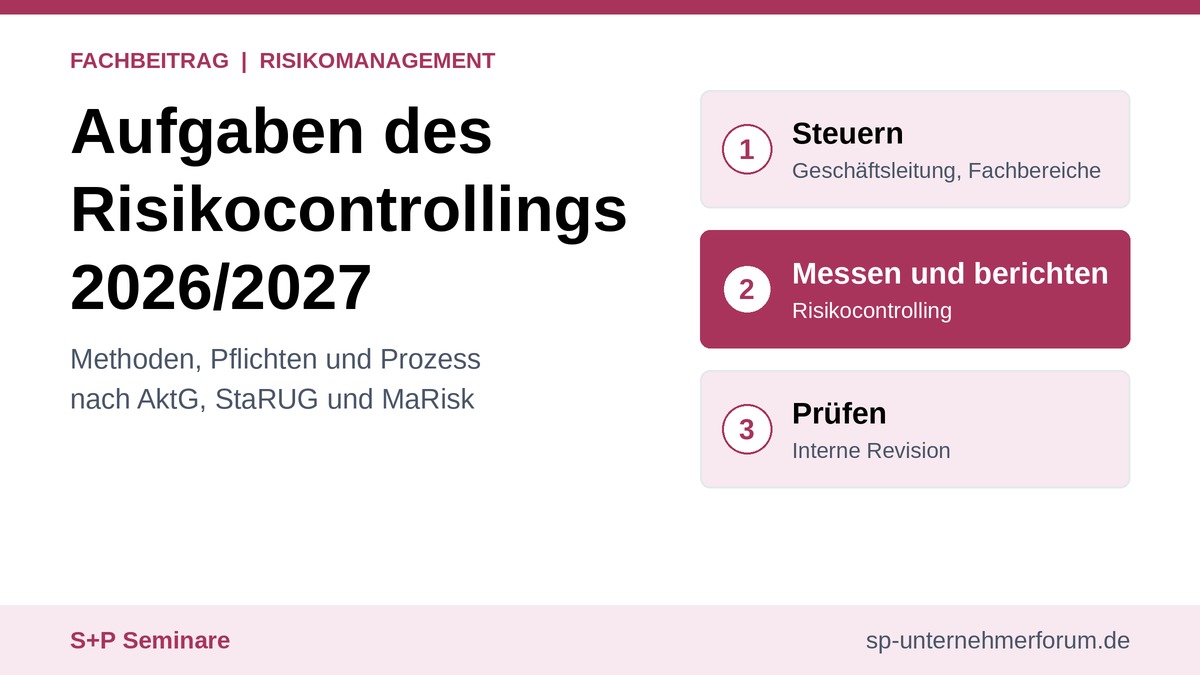
Risikosteuerung (erste Linie)
Risiken vermeiden, vermindern, übertragen oder bewusst tragen. Das ist Aufgabe der Geschäftsleitung und der Fachbereiche, die Risiken eingehen.
EntscheidenDie Aufgaben des Risikocontrollings reichen von der Risikoinventur über Aggregation und Tragfähigkeit bis zum Bericht an die Geschäftsleitung. Dieser Leitfaden zeigt, welche Pflichten dein Unternehmen nach AktG, StaRUG, IDW PS 340 n.F. und MaRisk hat und wie du den Prozess prüfungssicher aufsetzt.
Unternehmen scheitern selten an einem einzelnen Risiko. Meist kommen mehrere Risiken zusammen, die für sich genommen beherrschbar wirkten. Genau hier setzt das Risikocontrolling an: Es macht Risiken transparent, bewertet sie, fasst sie zu einem Gesamtbild zusammen, gleicht dieses mit der Risikotragfähigkeit ab und berichtet an die Entscheider.
Die Pflicht dazu betrifft nicht nur Banken. Seit dem StaRUG müssen alle juristischen Personen bestandsgefährdende Entwicklungen früh erkennen (§ 1 StaRUG). Aktiengesellschaften brauchen ein Früherkennungssystem (§ 91 Abs. 2 AktG). Im Finanzsektor gelten seit dem 30.06.2026 die MaRisk in der Fassung der 9. Novelle.
Wichtig ist die Abgrenzung: Gesteuert werden Risiken von der Geschäftsleitung und den Fachbereichen, die sie eingehen. Das Risikocontrolling ist die unabhängige Methoden-, Überwachungs- und Berichtsfunktion. Es liefert die Grundlage für Steuerungsentscheidungen, trifft sie aber nicht selbst.
Der Beitrag zeigt die Rechtsgrundlagen je Unternehmensform, die neun Kernaufgaben, einen Prozess in neun Schritten, die Fristen bis 2027 und einen Quick-Check zur Selbsteinschätzung. Er dient der allgemeinen Information und ersetzt keine Rechtsberatung im Einzelfall.
Risiken vermeiden, vermindern, übertragen oder bewusst tragen. Das ist Aufgabe der Geschäftsleitung und der Fachbereiche, die Risiken eingehen.
EntscheidenUnabhängige Methoden-, Überwachungs- und Berichtsfunktion: erfassen, bewerten, aggregieren, überwachen, berichten.
Messen und berichtenPrüft unabhängig, ob Risikomanagement und Risikocontrolling angemessen und wirksam sind.
PrüfenRisikomanagement ist der Oberbegriff. Er umfasst alle Regeln, Verfahren und Entscheidungen, mit denen ein Unternehmen Risiken erkennt, bewertet, steuert und überwacht.
In Instituten soll das Risikocontrolling nach MaRisk AT 4.4.1 Tz. 2 „die Geschäftsleitung in Risikofragen unterstützen, bei der Entwicklung der Risikostrategie aktiv eingebunden werden, Risiken erfassen und bewerten, Frühwarnsysteme entwickeln, Risiken überwachen und regelmäßig berichten“.
Praxis-Tipp: Schreib in dein Risikohandbuch, wer Risiken eingeht (Fachbereich), wer sie misst und berichtet (Risikocontrolling) und wer entscheidet (Geschäftsleitung). Wenn das Risikocontrolling selbst steuert, verliert es seine Unabhängigkeit.
| Unternehmen | Rechtsgrundlage | Kernanforderung |
|---|---|---|
| Alle juristischen Personen (z. B. GmbH, AG, GmbH & Co. KG) | § 1 StaRUG | Bestandsgefährdende Entwicklungen fortlaufend überwachen und bei Bedarf Gegenmaßnahmen ergreifen; Überwachungsorgane unverzüglich informieren |
| Aktiengesellschaft | § 91 Abs. 2 AktG | Geeignete Maßnahmen treffen, insbesondere ein Überwachungssystem einrichten, damit bestandsgefährdende Entwicklungen früh erkannt werden |
| Börsennotierte AG | § 91 Abs. 3 AktG; § 317 Abs. 4 HGB | Angemessenes und wirksames IKS und Risikomanagementsystem; der Abschlussprüfer prüft das Früherkennungssystem (IDW PS 340 n.F.) |
| GmbH ohne ausdrückliche Regelung | § 43 Abs. 1 GmbHG, § 1 StaRUG | Eine vergleichbare Anforderung folgt aus der Sorgfaltspflicht der Geschäftsführung |
| Große Kapitalgesellschaften | § 289 Abs. 1 Satz 4 HGB | Chancen und Risiken im Lagebericht beurteilen und erläutern |
| Kredit- und Finanzdienstleistungsinstitute | § 25a Abs. 1 KWG; MaRisk AT 4.4.1; §§ 26c, 26d KWG | Unabhängige Risikocontrolling-Funktion, Risikotragfähigkeit, Stresstests, ESG-Risiken |
| Versicherer | § 26 VAG; MaGo | Risikomanagementsystem mit unabhängiger Risikocontrollingfunktion |
| Finanzunternehmen und NIS2-Einrichtungen | DORA; §§ 30, 38 BSIG | IKT-Risikomanagement bzw. Cybersicherheits-Risikomanagement |
Praxis-Tipp: Kläre zuerst die Rechtsform und ob dein Unternehmen beaufsichtigt wird. Daraus folgen Umfang und Nachweispflichten. Außerhalb des Finanzsektors orientieren sich Prüfer meist an den Grundelementen des IDW PS 340 n.F.
Risikohandbuch, Bewertungsskalen, Wesentlichkeits- und Schwellenwerte, Turnus, Zuständigkeiten.
Nach MaRisk AT 2.2 Tz. 1 muss sich die Geschäftsleitung „regelmäßig und anlassbezogen im Rahmen einer Risikoinventur einen Überblick über die Risiken des Instituts verschaffen (Gesamtrisikoprofil)“. Das Risikocontrolling bereitet die Inventur vor und dokumentiert sie.
Bewertet werden Eintrittswahrscheinlichkeit und Auswirkung, zuerst ohne Maßnahmen (brutto), dann mit Maßnahmen (netto). Das verlangt auch der IDW PS 340 n.F.
Einzelrisiken werden unter Berücksichtigung ihrer Wechselwirkungen zu einer Gesamtrisikoposition zusammengeführt. Nach MaRisk AT 4.1 Tz. 1 Satz 2 müssen Risiken, die einzeln unwesentlich, zusammen aber wesentlich sind, angemessen berücksichtigt werden.
Die Gesamtrisikoposition wird dem Risikodeckungspotenzial gegenübergestellt. In Instituten geschieht das im ICAAP und ILAAP, außerhalb anhand von Liquiditäts- und Ergebniskennzahlen.
Das Risikocontrolling überwacht die Auslastung der Limite und eskaliert Überschreitungen.
Stresstests sind regelmäßig und anlassbezogen für die wesentlichen Risiken (AT 4.3.3 Tz. 1) und für das Gesamtrisikoprofil (Tz. 2) durchzuführen. Hinzu kommen inverse Stresstests (Tz. 4).
Das Risikocontrolling definiert Frühwarnindikatoren (KRIs) und berichtet regelmäßig. „Unter Risikogesichtspunkten wesentliche Informationen müssen unverzüglich weitergegeben werden.“ (AT 4.4.1 Tz. 2)
MaRisk AT 4.3.4 Tz. 1 gilt „auch für automatisierte Modelle, technologiegestützte Innovation und künstliche Intelligenz“. Zusätzlich überwacht das Risikocontrolling Termine, Verantwortliche und Wirksamkeit der Maßnahmen.
| Schritt | Inhalt | Ergebnis / Nachweis |
|---|---|---|
| 1. Ziele und Risikoappetit | Die Geschäftsleitung legt die Risikostrategie fest (AT 4.2 Tz. 2); das Risikocontrolling ist eingebunden | Risikostrategie, Risikoappetit-Erklärung |
| 2. Identifikation | Interviews, Workshops, Prozessanalysen, Schadensfalldatenbank, externe Szenarien; ESG-Risiken als Treiber bestehender Risikoarten | Risikoinventar |
| 3. Bewertung | Wahrscheinlichkeit und Auswirkung, brutto und netto; quantitativ, wo möglich | Risikomatrix, Bewertungsbögen |
| 4. Aggregation | Wechselwirkungen berücksichtigen; z. B. Monte-Carlo-Simulation | Gesamtrisikoposition |
| 5. Tragfähigkeit | Abgleich mit dem Risikodeckungspotenzial; Schwellenwert für Bestandsgefährdung | Tragfähigkeitsrechnung, Ampel |
| 6. Limite und Steuerungsimpulse | Limite aus der Risikostrategie ableiten; Steuerungsvorschläge an die Geschäftsleitung | Limitsystem, Eskalationsprotokoll |
| 7. Stresstests | Historische, hypothetische und inverse Szenarien | Stresstestbericht |
| 8. Bericht | Turnus und Ad-hoc-Auslöser; Beurteilung und Maßnahmen | Risikobericht an Geschäftsleitung und Aufsichtsorgan |
| 9. Überwachung und Verbesserung | Wirksamkeit der Maßnahmen, Lessons Learned, Prüfungsfeststellungen | Maßnahmenregister, Jahresbericht |
Praxis-Tipp: Lege für die Bestandsgefährdung einen festen Schwellenwert fest, etwa die Auslastung des Risikodeckungspotenzials im Stressszenario. Ohne Schwellenwert bleibt die Ampel Ansichtssache.
Qualität vor Menge: Lieber wenige KRIs mit Schwellenwert und Eskalation als ein Dashboard ohne Konsequenzen.
| Thema | Was gilt | Bedeutung für das Risikocontrolling |
|---|---|---|
| 9. MaRisk-Novelle | Rundschreiben 06/2026 (BA) vom 30.06.2026: prinzipienbasierter, mehr Proportionalität | Gap-Analyse; Größenklasse bestimmen |
| BRUBEG | §§ 25c, 25e KWG: Kontrollfunktionen, Schlüsselfunktionen | Organisation, Berichtsweg, Eignungsnachweis |
| ESG-Risiken | §§ 26c, 26d KWG seit 01.04.2026; EBA/GL/2025/01 seit 11.01.2026 | ESG als Risikotreiber in Inventur, Stresstests und Bericht; ESG-Risikoplan |
| DORA | Seit 17.01.2025; Informationsregister jährlich bis 31.03. | Steuerung des IKT-Risikos; Abgrenzung zu MaRisk AT 9 |
| NIS2 / BSIG | Seit 06.12.2025 | Cybersicherheitsrisiken in das Risikoinventar aufnehmen |
| CSRD (Omnibus I) | RL (EU) 2026/470 in Kraft seit 18.03.2026: Berichtspflicht nur noch über 1.000 Beschäftigte und 450 Mio. € Umsatz | Das deutsche Umsetzungsgesetz war nach den ausgewerteten Quellen noch nicht verabschiedet; bis dahin gilt das CSR-RUG |
| Thema | Frist | Bedeutung |
|---|---|---|
| MaRisk: zusätzliche Anforderungen | 01.01.2027 | Umsetzung dokumentieren |
| ESG für kleine und nicht komplexe Institute (SNCI) | spätestens 11.01.2027 | ESG-Risikoplan; bis 2029 Beschränkung auf Klimarisiken möglich |
| DORA für KWG-Institute außerhalb von Art. 2 DORA | 01.01.2027 | Vereinfachter IKT-Rahmen nach Art. 16 DORA |
| Solvency-II-Review | 30.01.2027 | Versicherer: ORSA, Liquiditäts- und Nachhaltigkeitsrisiken |
| CSRD-Umsetzung | Frist 19.03.2027 | Risikobericht und Nachhaltigkeitsbericht aufeinander abstimmen |
| KI-VO Hochrisiko (Anhang III) | 02.12.2027 | z. B. KI-gestützte Kreditwürdigkeitsprüfung |
Verantwortet die Risikokultur: Nach MaRisk AT 3.1 Tz. 1 gehört dazu „die Entwicklung, Förderung und Überwachung einer angemessenen Risikokultur“. Sie legt Risikostrategie und Risikoappetit fest (AT 4.2 Tz. 2) und entscheidet auf Grundlage der Berichte.
SteuernMuss „organisatorisch bis einschließlich der Ebene der Geschäftsleitung von den Geschäftsbereichen getrennt sein, die Geschäfte initiieren bzw. abschließen“ (AT 4.4.1 Tz. 1) und erhält „uneingeschränkten Zugang zu allen nötigen Informationen und Risikodaten“ (Tz. 3).
Messen und berichtenIst in wichtige risikopolitische Entscheidungen einzubinden, mindestens direkt unterhalb der Geschäftsleitung angesiedelt und grundsätzlich exklusiv tätig (AT 4.4.1 Tz. 4).
FührenGehen Risiken ein und steuern sie im Alltag. Sie melden Schadensfälle und Beinahe-Schäden und setzen Maßnahmen um.
UmsetzenErhält den Risikobericht. Nach BRUBEG (seit 01.04.2026) brauchen Leiter der internen Kontrollfunktionen hinreichende Autorität und einen direkten Berichtsweg zum Aufsichtsorgan; sie dürfen nur mit dessen vorheriger Zustimmung abberufen werden (§ 25c Abs. 4a Nr. 3 lit. h, i KWG).
ÜberwachenDie Revision prüft Angemessenheit und Wirksamkeit. Bei börsennotierten Aktiengesellschaften prüft der Abschlussprüfer das Früherkennungssystem (§ 317 Abs. 4 HGB).
PrüfenProportionalität: Die 9. MaRisk-Novelle unterscheidet kleine Institute (SNCI) und sehr kleine Institute (Bilanzsumme bis 1 Mrd. € im Vierjahresdurchschnitt). Sehr kleine Institute können unter Bedingungen auf Stresstests für einzelne Risikoarten verzichten (AT 4.3.3 Tz. 2). Für kleine Institute mit höchstens drei Geschäftsleitern gibt es Erleichterungen bei der Funktionstrennung.
Mittelstand: Eine eigene Abteilung ist nicht vorgeschrieben. Entscheidend sind klare Zuständigkeiten, Unabhängigkeit von den Bereichen, die Risiken eingehen, und eine dokumentierte Methodik.
Risikokultur: Sie ist keine Technik, sondern die Grundlage aller Techniken. Auch der IDW PS 340 n.F. nennt sie als erstes Grundelement eines Früherkennungssystems. Das Risikocontrolling macht sie messbar und unterstützt sie, etwa mit Schulungen, offenen Meldewegen, Auswertungen von Schadensfällen und Kennzahlen zur Meldebereitschaft.
Das Risikocontrolling steuert selbst oder berichtet an die Bereiche, die Geschäfte abschließen. Die Trennung bis zur Ebene der Geschäftsleitung fehlt.
MaRisk AT 4.4.1 Tz. 1Einzelrisiken stehen in Listen, ein Gesamtbild mit Wechselwirkungen fehlt.
MaRisk AT 4.1 Tz. 1; IDW PS 340 n.F.Die Tragfähigkeitsampel hat keine definierte Grenze und bleibt Ansichtssache.
§ 1 StaRUG; § 91 Abs. 2 AktGKennzahlen werden erhoben, aber Überschreitungen lösen keine Eskalation aus und wesentliche Informationen gehen nicht unverzüglich weiter.
MaRisk AT 4.4.1 Tz. 2Automatisierte Modelle und KI-Anwendungen laufen ohne Validierung.
MaRisk AT 4.3.4 Tz. 1Die Leitung der Kontrollfunktion hat keinen direkten Zugang zum Aufsichtsorgan.
§ 25c Abs. 4a Nr. 3 lit. h, i KWGGehe die zwölf Prüffelder durch und markiere jedes, das du nicht mit „ja“ beantworten kannst. Der Normbezug zeigt, wo du nachlesen musst; der typische Befund beschreibt, woran es in der Praxis häufig hakt.
| Prüffeld | Prüffrage | Normbezug | Typischer Befund |
|---|---|---|---|
| Rechtsgrundlage | Ist bestimmt, ob § 1 StaRUG, § 91 AktG, MaRisk, VAG, DORA oder BSIG maßgeblich ist? | § 1 StaRUG; § 91 AktG | Pflichten nicht auf die Rechtsform abgebildet |
| Rollen | Misst, wer Risiken eingeht, sie nicht selbst? | MaRisk AT 4.4.1 Tz. 1 | Rollen im Risikohandbuch nicht beschrieben |
| Risikohandbuch | Sind Methoden, Skalen, Schwellen und Turnus dokumentiert? | MaRisk AT 4.2, AT 4.4.1 | Bewertungsskalen je Bereich unterschiedlich |
| Risikoinventur | Läuft sie regelmäßig und anlassbezogen, mit ESG und Cyber als Risikotreibern? | MaRisk AT 2.2 Tz. 1 | Inventur nur jährlich, ohne Auslöser |
| Bewertung | Werden Risiken brutto und netto bewertet? | IDW PS 340 n.F. | Nur Nettobewertung vorhanden |
| Aggregation | Sind Risiken aggregiert und Wechselwirkungen berücksichtigt? | MaRisk AT 4.1 Tz. 1 | Einzelrisikolisten ohne Gesamtposition |
| Tragfähigkeit | Gibt es Risikotragfähigkeit und einen Schwellenwert für Bestandsgefährdung? | § 1 StaRUG; MaRisk AT 4.1 | Kein definierter Schwellenwert |
| Limite | Gibt es ein Limitsystem mit Eskalation bei Überschreitungen? | MaRisk AT 4.4.1 Tz. 2 | Limite ohne Eskalationspfad |
| Stresstests | Gibt es Stresstests einschließlich inverser Szenarien (soweit gefordert)? | MaRisk AT 4.3.3 Tz. 1, 2, 4 | Nur ein historisches Szenario |
| Risikobericht | Enthält er Beurteilung und Maßnahmen; sind Ad-hoc-Auslöser festgelegt? | MaRisk AT 4.4.1 Tz. 2 | Reine Datenübersicht ohne Beurteilung |
| Modelle und KI | Sind Modelle und KI validiert? | MaRisk AT 4.3.4 Tz. 1 | Keine Validierungsdokumentation |
| Maßnahmen | Gibt es ein Maßnahmenregister mit Fristen und Wirksamkeitskontrolle? | IDW PS 340 n.F. | Maßnahmen ohne Verantwortliche und Termine |
Halte fest, wer Risiken eingeht, wer misst und berichtet und wer entscheidet. Sie kostet wenig und beseitigt die häufigste Prüfungsfeststellung zur Unabhängigkeit.
SofortDefiniere die Grenze für Bestandsgefährdung, etwa als Auslastung des Risikodeckungspotenzials im Stressszenario, und lass sie von der Geschäftsleitung bestätigen.
SofortBehalte wenige Frühwarnindikatoren mit Schwellenwert, Verantwortlichem und Eskalationsstufe.
30 TageSpiele eine Limitüberschreitung durch: Wer erfährt es wann, wer entscheidet, wo wird es dokumentiert?
60 TageEin Register mit Verantwortlichen, Fristen und Wirksamkeitskontrolle macht Fortschritt nachweisbar.
60 TageInstitute prüfen die 9. MaRisk-Novelle und BRUBEG gegen die Ist-Organisation; andere Unternehmen gleichen ihr Früherkennungssystem mit den Grundelementen des IDW PS 340 n.F. ab.
90 TageDie Aufgaben des Risikocontrollings sind klar umrissen: Methoden festlegen, Risiken erfassen, bewerten, aggregieren, mit der Risikotragfähigkeit abgleichen, Limite und Stresstests überwachen, berichten und Maßnahmen nachverfolgen. Die Steuerungsentscheidung bleibt bei der Geschäftsleitung.
Wenn intern die Kapazitäten fehlen, kann S+P Compliance Aufgaben im Risikocontrolling als Dienstleistung unterstützen. Mehr dazu auf sp-compliance.com.
Risikocontrolling ist die unabhängige Funktion, die Risiken erfasst, bewertet, zusammenführt, mit der Risikotragfähigkeit abgleicht und an die Entscheider berichtet. Es schafft die Grundlage für Steuerungsentscheidungen, trifft diese aber nicht selbst.
Risikomanagement ist der Oberbegriff für alle Verfahren und Entscheidungen im Umgang mit Risiken. Die Risikosteuerung liegt bei Geschäftsleitung und Fachbereichen. Das Risikocontrolling liefert Methoden, Transparenz und Überwachung.
Zu den Kernaufgaben gehören: Methoden festlegen und die Risikoinventur koordinieren, Risiken brutto und netto bewerten und aggregieren, die Risikotragfähigkeit beurteilen, Limite überwachen und Stresstests durchführen, ein Frühwarnsystem betreiben und an Geschäftsleitung und Aufsichtsorgan berichten sowie Maßnahmen nachverfolgen.
Für alle juristischen Personen verlangt § 1 StaRUG, bestandsgefährdende Entwicklungen früh zu erkennen. Aktiengesellschaften brauchen ein Früherkennungssystem nach § 91 Abs. 2 AktG, börsennotierte zusätzlich ein wirksames IKS und Risikomanagementsystem (§ 91 Abs. 3 AktG). Institute müssen nach § 25a KWG und MaRisk AT 4.4.1 eine unabhängige Risikocontrolling-Funktion haben.
Genutzt werden Risikomatrix und Heatmap, Szenario- und Sensitivitätsanalysen, Stresstests, Monte-Carlo-Simulation zur Aggregation, Frühwarnindikatoren (KRIs) und ein Maßnahmenregister mit Verantwortlichen und Fristen. Wichtige Kennzahlen sind Top-Risiken brutto und netto, die Auslastung von Risikodeckungspotenzial und Limiten, Limitüberschreitungen, Schadensfälle und Beinahe-Schäden, die Termintreue bei Maßnahmen und offene Prüfungsfeststellungen.
Für Institute gelten die 9. MaRisk-Novelle (seit 30.06.2026, zusätzliche Anforderungen bis 01.01.2027), die BRUBEG-Vorgaben zu Kontrollfunktionen und die ESG-Vorgaben nach §§ 26c, 26d KWG. Für alle Unternehmen gewinnen Cyber- und ESG-Risiken an Gewicht. Bei der CSRD steht das deutsche Umsetzungsgesetz nach den ausgewerteten Quellen noch aus.
Der IDW PS 340 n.F. ist ein kostenpflichtiger Standard des Instituts der Wirtschaftsprüfer und hier nicht verlinkt. Aussagen dazu geben die Grundelemente nach Darstellungen aus der Prüfungspraxis wieder; für wörtliche Zitate gilt die Originalfassung.
Ein Tag live online, 09.15 bis 17.00 Uhr, 930 € zzgl. MwSt. Inhalte: § 91 Abs. 2, 3 AktG, § 1 StaRUG, 9. MaRisk-Novelle, ICAAP/ILAAP, Limitsystem, Stresstests, Risikobericht. Mit Tool Box; ESG-Risiken werden als Treiber bestehender Risikoarten behandelt.
Termine: 22.10.2026, 28.01.2027, 08.04.2027, 09.06.2027, 28.10.2027. Nachweis: 6,0 Zeitstunden, Teilnahmezertifikat und Digital Badge.
Zum Seminar Risikomanagement und IKSDer Lehrgang CRO (Z28) dauert zwei Tage und behandelt Risikomanagement und ESG-Risiken. Daneben gibt es den Lehrgang Risikomanager und den Certified Risk Manager (CRM).

Achim Schulz kennt die Führungsebene aus eigener Verantwortung – langjährig als Vorstand bei Banken und Geschäftsführer sowie als Interim-Manager in Industrieunternehmen. Diese Doppelperspektive aus Finanzsektor und Realwirtschaft prägt seine Beiträge für CEO, COO und CFO. Er kennt das Zusammenspiel von Geschäftsleitung, Aufsichtsrat und Gesellschaftern aus der Praxis und übersetzt strategische wie aufsichtsrechtliche Anforderungen in umsetzbare, haftungssichere Führungsentscheidungen – praxisnah und auf Augenhöhe mit dem Management.
LinkedIn-Profil → · Redaktion & Experten →
