Was ist Projektmanagement?
Grundlagen und Einordnung: Dieser Beitrag vertieft darin den Teil Projektrisiken.
Wer Risiken im Projekt steuern will, braucht mehr als eine Checkliste: einen Prozess, ein gepflegtes Risikoregister, begründete Reserven und Kennzahlen, die früh warnen. Dieser Leitfaden zeigt dir, wie du Projektrisiken erkennst, bewertest, steuerst und berichtest – und welche Pflichten für Unternehmen und für BaFin-beaufsichtigte Institute hinzukommen.
Jedes Projekt trägt das Risiko, Termine zu überziehen, das Budget zu sprengen oder die Qualitätsziele zu verfehlen. Entscheidend ist nicht, ob Risiken auftreten, sondern wie früh du sie erkennst und ob du auf sie vorbereitet bist.
Die Maßstäbe haben sich verschoben: Der PMBOK Guide in der 8. Auflage (erschienen im November 2025) behandelt Risiko als eigene Performance Domain und betont Resilienz statt eines einmal erstellten Risikoplans. ISO 31000:2018 bleibt der geltende Rahmen für das Risikomanagement; eine Überarbeitung ist in Arbeit, ein Veröffentlichungstermin ist nicht bekannt.
Für Banken, Versicherer und Wertpapierinstitute kommen verbindliche Anforderungen hinzu: Die 10. MaRisk (Rundschreiben 06/2026 (BA), seit Juni 2026 in Kraft) verlangt nach AT 8.2 Tz. 1 vor wesentlichen Veränderungen eine Auswirkungsanalyse unter Einbezug von Risikocontrolling, Compliance und Interner Revision. Für neue Anforderungen gilt eine Übergangsfrist bis zum Jahreswechsel 2026/2027. DORA verlangt für IKT-Änderungen ein dokumentiertes Änderungsmanagement.
Für alle Unternehmen gilt unabhängig von der Branche § 1 StaRUG: Die Geschäftsleitung muss Entwicklungen überwachen, die den Fortbestand gefährden können. Große Projekte mit Bestandsrelevanz gehören in diese Krisenfrüherkennung.
Ein Projektrisiko ist ein ungewisses Ereignis oder ein ungewisser Zustand, der bei Eintritt Auswirkungen auf die Projektziele hat. Diese Auswirkungen können negativ (Bedrohung) oder positiv (Chance) sein. Moderne Standards betrachten deshalb beide Seiten.
Praxis-Tipp: Führe Risiken, Probleme und Annahmen in getrennten Listen. Ein Risikoregister voller eingetretener Probleme verliert seine Frühwarnfunktion.
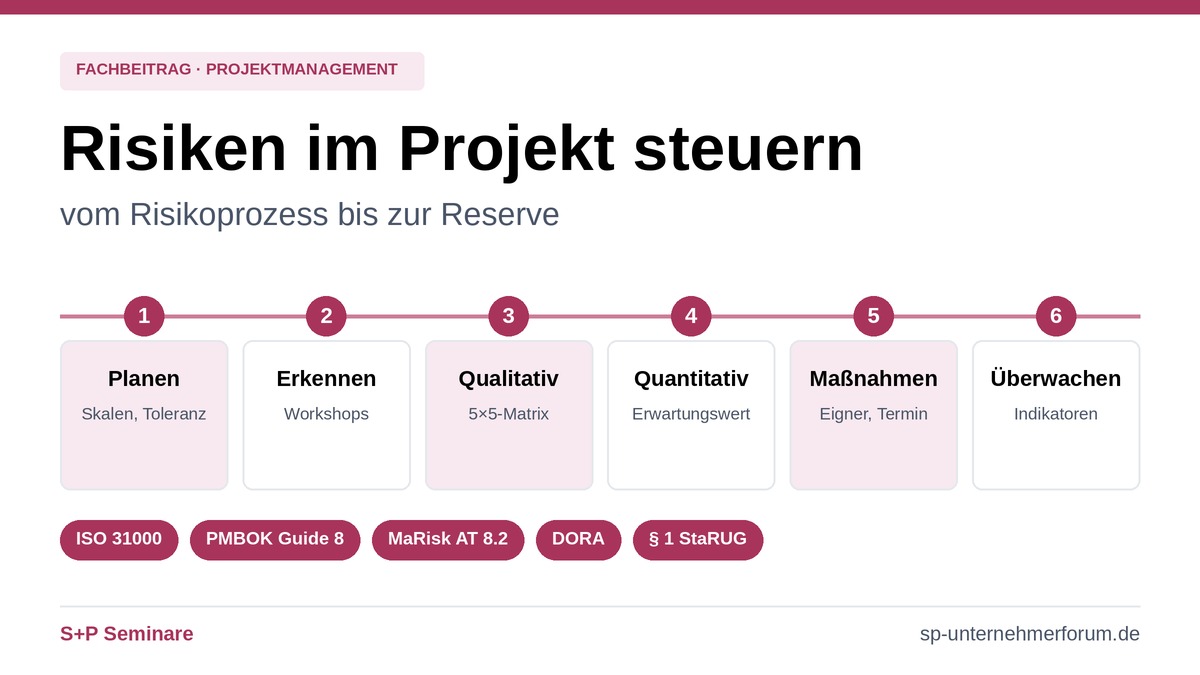
Der Ablauf orientiert sich an ISO 31000:2018 und am Risikoverständnis des PMBOK Guide in der 8. Auflage.
Risikomanagement planen
Methode, Rollen, Bewertungsskalen, Risikotoleranz und Berichtsrhythmus festlegen.
Risiken identifizieren
Workshops, Checklisten, Lessons Learned, Expertengespräche und Annahmenanalyse.
Qualitativ bewerten
Eintrittswahrscheinlichkeit und Auswirkung auf einer festen Skala, Einordnung in eine Risikomatrix.
Quantitativ bewerten
Bei großen Projekten: Erwartungswerte, Szenarien, Monte-Carlo-Simulation für Termine und Kosten.
Maßnahmen planen und umsetzen
Strategie wählen, Verantwortliche und Termine festlegen.
Überwachen und berichten
Risiken regelmäßig neu bewerten, Frühwarnindikatoren verfolgen, den Lenkungsausschuss informieren.
ISO 31000:2018 beschreibt Leitlinien für das Risikomanagement, ISO 31010:2019 Bewertungstechniken, ISO 21502:2020 das Projektmanagement. Hinzu kommen der PMBOK Guide und PRINCE2 7. Diese Standards sind keine Rechtsnormen, sondern beschreiben anerkannte Praxis. Rechtlich verbindlich sind erst die Pflichten aus Abschnitt „Pflichten nach Funktion“.
Eine Prüfung nach Risikofeldern verhindert, dass du nur die Risiken siehst, die dir ohnehin vertraut sind. Jedes Feld hat typische Risiken und ein Frühwarnsignal, das du messen kannst.
| Risikofeld | Typische Risiken | Frühwarnsignal |
|---|---|---|
| Projektteam | Ausfall von Schlüsselpersonen, fehlendes Fachwissen, geringe Verfügbarkeit neben dem Tagesgeschäft, Konflikte, unklare Rollen | Geleistete gegenüber zugesagten Stunden, Fluktuation, Eskalationen |
| Projektumfeld | Unternehmenskrisen, konkurrierende Ziele, fehlende Unterstützung des Managements, Umorganisationen, fehlende Akzeptanz | Absagen im Lenkungsausschuss, Prioritätswechsel |
| Projektplanung | Unklare Ziele, zu optimistischer Zeitplan, vergessene Aktivitäten, Interpretationsspielräume, ungeprüfte Übertragung von Erfahrungen | Planänderungsquote, Anteil ungeplanter Arbeitspakete |
| Projektdurchführung | Ungeeignete Organisationsform, Abhängigkeiten von anderen Projekten, unpriorisierte Änderungswünsche, verschleppte Kommunikation, lange Laufzeit | Offene Änderungsanträge, Meilensteinverzug |
| Technik | Neue, wenig erprobte Technologien, fehlendes Know-how, unklare Machbarkeit, nicht verfügbare oder ungeeignete Werkzeuge und Testumgebungen | Fehlerrate in Tests, Verzug bei Umgebungen |
| Kaufmännisches und Verträge | Wechselnde Ansprechpartner beim Kunden, unklare Leistungsbeschreibungen, unzuverlässige Lieferanten und Subunternehmer | Nachtragsforderungen, Lieferverzug, Abweichung beim Cost Performance Index |
Praxis-Tipp: Ergänze 2026 zwei Felder, die klassische Checklisten oft übersehen: Regulatorik (neue Pflichten während der Laufzeit) und KI-Einsatz im Projekt (Datenqualität, Nachvollziehbarkeit, Datenschutz).
Eine 5×5-Matrix mit beschriebenen Stufen reicht für die meisten Projekte. Entscheidend ist, dass jede Stufe definiert ist, etwa „Auswirkung 4 = Verzug über zwei Monate oder Mehrkosten über 10 Prozent“.
Praxis-Tipp: Plane Termine und Budgets nicht auf den wahrscheinlichsten Wert, sondern auf ein festgelegtes Sicherheitsniveau – und lege offen, welches.
Für Bedrohungen und Chancen gibt es jeweils eigene Reaktionsstrategien.
| Bedrohungen | Chancen |
|---|---|
| Vermeiden – Ursache beseitigen, etwa Verzicht auf unerprobte Technik | Nutzen – Eintritt sicherstellen |
| Mindern – Wahrscheinlichkeit oder Auswirkung senken, etwa Prototyp oder Doppelbesetzung | Verstärken – Wahrscheinlichkeit oder Wirkung erhöhen |
| Übertragen – auf Dritte verlagern, etwa Vertragsstrafe, Versicherung, Festpreis | Teilen – mit Partnern gemeinsam heben |
| Akzeptieren – bewusst tragen, aktiv mit Reserve oder passiv | Akzeptieren – Chance mitnehmen, wenn sie eintritt |
| Eskalieren – wenn außerhalb der Projektbefugnis | Eskalieren – wenn außerhalb der Projektbefugnis |
Jede Maßnahme braucht einen Risikoeigner, einen Termin und ein Kriterium, wann sie als wirksam gilt. Eine übertragene Gefahr ist nicht verschwunden – prüfe Bonität und Leistungsfähigkeit des Vertragspartners.
Praxis-Tipp: Begrenze die Berichterstattung an den Lenkungsausschuss auf die zehn größten Risiken und alle Risiken über der vereinbarten Toleranz.
Für Vorstände einer Aktiengesellschaft unterstützt eine so dokumentierte Entscheidung den Nachweis einer informierten Entscheidung im Sinne der Business Judgment Rule (§ 93 Abs. 1 Satz 2 AktG). Weitere Voraussetzungen dieser Vorschrift, etwa das Fehlen von Interessenkonflikten, bleiben davon unberührt.
Die Zeitpunkte sind monatsgenau angegeben. Prüfe vor Projektstart, ob für dein Haus eine Übergangsregelung greift.
| Zeitpunkt | Ereignis | Bedeutung für Projekte |
|---|---|---|
| Seit Januar 2025 | DORA gilt für Finanzunternehmen | IKT-Änderungen unterliegen einem dokumentierten Änderungsmanagement. |
| November 2025 | PMBOK Guide 8. Auflage erscheint (digital) | Risiko ist eine eigene Performance Domain; Resilienz rückt in den Mittelpunkt. |
| Seit Juni 2026 | 10. MaRisk, Rundschreiben 06/2026 (BA) | Auswirkungsanalyse vor wesentlichen Veränderungen nach AT 8.2 Tz. 1. |
| Bis Jahreswechsel 2026/2027 | Übergangsfrist der MaRisk für neue Anforderungen | Projekte, die jetzt starten, sollten die neuen Anforderungen bereits einplanen. |
| Offen | Überarbeitung von ISO 31000 | Kein Veröffentlichungstermin bekannt; ISO 31000:2018 bleibt maßgeblich. |
| Laufend | § 1 StaRUG, § 91 AktG, § 93 AktG | Pflichten der Geschäftsleitung gelten unabhängig von einzelnen Projekten. |
Die Pflichten gehen über die Methodik hinaus. Welche für dich gelten, hängt von Rechtsform, Branche und Aufsichtsstatus ab.
AT 8.2 Tz. 1 MaRisk: „Vor wesentlichen Veränderungen in der Aufbau- und Ablauforganisation sowie in den IKT-Systemen muss das Institut die Auswirkungen der geplanten Veränderungen auf die Kontrollverfahren und die Kontrollintensität analysieren.“
Praxis-Tipp: Lege im Projektauftrag fest, ob eine „wesentliche Veränderung“ nach AT 8.2 MaRisk vorliegt. Die Auswirkungsanalyse ist dann ein Pflicht-Meilenstein vor dem Go-live.
Diese sechs Konstellationen treten in der Projektpraxis immer wieder auf. Die Spalte „Normbezug“ zeigt, wo die Anforderung herkommt.
| Pain Point | Normbezug | Typischer Befund |
|---|---|---|
| Keine Auswirkungsanalyse vor dem Go-live | AT 8.2 Tz. 1 MaRisk | Analyse fehlt oder entsteht erst nach Projektabschluss; Risikocontrolling, Compliance und Revision wurden nicht beteiligt. |
| Revision erfährt spät vom Projekt | AT 4.4.3 Tz. 1 MaRisk | Projekt ist der Internen Revision nicht gemeldet, ihr Zugriffsrecht auf Projektunterlagen wird nicht berücksichtigt. |
| IKT-Änderung ohne dokumentierte Freigabe | Art. 9 Abs. 4 Buchst. e DORA | Risikobewertung, Test oder Notfallverfahren sind nicht nachvollziehbar dokumentiert. |
| Bestandsrelevantes Projekt fehlt in der Krisenfrüherkennung | § 1 StaRUG, § 91 Abs. 2 AktG | Projektrisiken werden nur im Projekt geführt und nicht an die Geschäftsleitung berichtet. |
| Entscheidung ohne Dokumentation | § 93 Abs. 1 Satz 2 AktG | Alternativen, Risiken und Informationsgrundlage lassen sich später nicht belegen. |
| Ungeprüfte Annahmen im Plan | ISO 31000:2018 (Standard, keine Rechtsnorm) | Annahmen stehen im Projektplan, nicht im Risikoregister, und werden nie neu bewertet. |
Wähle je Aussage, wie gut sie für dein Projekt zutrifft. Die Empfehlung erscheint direkt darunter. Die Auswahl wird nicht gespeichert; der Check funktioniert ohne Skript und per Tastatur.
Diese Maßnahmen zahlen sich unabhängig davon aus, welche Risiken später eintreten.
Skalen, Rollen, Berichtsrhythmus und Risikotoleranz mit dem Auftraggeber abstimmen, bevor das erste Risiko bewertet wird.
Risiken, Probleme und Annahmen trennen; jedes Risiko mit Eigner, Termin und Frühwarnindikator versehen.
Risikoreserve aus Erwartungswerten ableiten, Sicherheitsniveau offenlegen, Managementreserve mit dem Auftraggeber klären.
Beide Felder zusätzlich zu den sechs klassischen Risikofeldern prüfen, vor allem bei Projekten mit langer Laufzeit.
Abbruchkriterien im Projektauftrag verankern, damit Entscheidungen nachvollziehbar bleiben.
Bei Instituten die Analyse nach AT 8.2 MaRisk und das IKT-Änderungsmanagement nach DORA als Pflicht-Meilensteine vor dem Go-live terminieren.
Risiken im Projekt steuern bedeutet, Risiken früh zu erkennen, nachvollziehbar zu bewerten und mit klaren Verantwortlichkeiten zu steuern. Der Risikoprozess nach ISO 31000 und PMBOK Guide liefert dafür die Methode, das Risikoregister das Arbeitsinstrument, die Reserven den Puffer.
Dieser Beitrag ersetzt keine Rechtsberatung.
Mindestens zu jedem Meilenstein und bei jeder wesentlichen Änderung, in agilen Projekten in jedem Planungszyklus.
Die Projektleitung steuert den Prozess, jedes einzelne Risiko hat einen benannten Risikoeigner. Risiken außerhalb der Projektbefugnis eskaliert die Projektleitung an den Auftraggeber.
Nur bei großen oder kritischen Vorhaben. Für die meisten Projekte genügen eine definierte Matrix und Erwartungswerte.
Er bündelt das Projektmanagement in sieben Performance Domains, darunter Risiko, und betont Resilienz sowie die gleichrangige Betrachtung von Chancen.
Die Risikoreserve deckt identifizierte Risiken ab und wird aus Erwartungswerten abgeleitet. Die Managementreserve deckt unbekannte Risiken ab, liegt außerhalb der Kostenbasislinie und wird vom Auftraggeber freigegeben.
Ein eigenes Gesetz zum Projektrisikomanagement gibt es nicht. § 1 StaRUG verpflichtet die Geschäftsleitung jedoch rechtsformübergreifend zur Krisenfrüherkennung, § 91 Abs. 2 AktG betrifft Aktiengesellschaften. Große Projekte mit Bestandsrelevanz gehören in diese Überwachung.
Verlinkt sind ausschließlich amtliche Quellen: EU-Rechtsakte, Gesetzestexte des Bundes und die Aufsichtsbehörde. Alle Angaben zum Rechtsstand beziehen sich auf Oktober 2026.
Die genannten Standards (ISO 31000:2018, ISO 31010:2019, ISO 21502:2020, PMBOK Guide 8. Auflage, PRINCE2 7) sind keine amtlichen Quellen und werden deshalb nicht verlinkt.
Fehlen im Unternehmen Kapazitäten für die Compliance-Funktion oder die projektbegleitende Prüfung, kann S+P Compliance die Umsetzung als Dienstleistung übernehmen. Der fachliche Teil dieses Beitrags bleibt davon unberührt.
Grundlagen und Einordnung: Dieser Beitrag vertieft darin den Teil Projektrisiken.
Methoden und Werkzeuge für Projektleitung und PMO.
Risikosteuerung auf Unternehmensebene, wenn Projektrisiken in die Gesamtsteuerung fließen.
Anforderungen der MaRisk für Institute, die Projekte mit wesentlichen Veränderungen führen.
IKT-Änderungsmanagement und IKT-Risikomanagement für Finanzunternehmen.
Projektbegleitung und Prüfungsrechte der Internen Revision.
Transformationsprojekte steuern und verantworten.
Lieferanten- und Vertragsrisiken im Einkauf.
Pflichten, Haftung und Aufsicht für die Geschäftsleitung.
Fachbeitrag zu den Governance-Anforderungen dieser Regelwerke.

Achim Schulz kennt die Führungsebene aus eigener Verantwortung – langjährig als Vorstand bei Banken und Geschäftsführer sowie als Interim-Manager in Industrieunternehmen. Diese Doppelperspektive aus Finanzsektor und Realwirtschaft prägt seine Beiträge für CEO, COO und CFO. Er kennt das Zusammenspiel von Geschäftsleitung, Aufsichtsrat und Gesellschaftern aus der Praxis und übersetzt strategische wie aufsichtsrechtliche Anforderungen in umsetzbare, haftungssichere Führungsentscheidungen – praxisnah und auf Augenhöhe mit dem Management.
LinkedIn-Profil → · Redaktion & Experten →
